Webサイトやウェブアプリケーションの構築・ホスティングに広く使われているクラウドプラットフォームのVercelは、Device Bound Session Credentials(DBSC)の導入と、Vercel Securityレビューの公開ベータ版の提供開始を発表しました。
盗まれたセッションCookieを無価値に
Device Bound Session Credentialsは、情報窃取型マルウェア(インフォスティーラー)に感染した場合の被害を抑え、攻撃者によるセッションハイジャックを阻止するためのセキュリティ技術です。
Lumma、RedLine、Vidarといった最近の情報窃取型マルウェアは、認証情報だけでなく、ブラウザのCookieも盗み出します。セッションCookieは、多要素認証を経たログイン後に発行されるため、特に価値が高いとされています。攻撃者がこれを再利用すると(いわゆる「パス・ザ・クッキー」攻撃)、パスワードも第2要素も使わずにアカウントへ侵入できます。
DBSCは、ログインセッションを、それが作成されたデバイスに実質的に紐付ける仕組みです。ブラウザが公開鍵と秘密鍵のペアを生成し、秘密鍵はデバイス上のセキュアなハードウェア(TPMやSecure Enclaveなど)に保存されるため、外部に持ち出せません。
サーバーは有効期間の短いCookieを発行します。ブラウザは秘密鍵を保持していることを証明しながら、このCookieを更新し続ける必要があります。そのため、Cookieが盗まれても短時間で失効し、攻撃者は鍵がなければ更新できません。
Googleは「ユーザーのデバイスがセキュアな鍵ストレージに対応していない場合、DBSCは認証フローを損なうことなく、標準的な動作に穏やかにフォールバックします」と説明しています。
VercelのCTOであるMalte Ubl氏は、火曜日に次のように説明しました。「DBSCは現在、MacとWindowsのChromeでのみサポートされています。他のブラウザ向けには、一種のポリフィルも開発中です。ただし、ポリフィルは安全性が劣るため、より幅広いブラウザでの採用を期待しています」
Ubl氏は、DBSCの展開を段階的に進めている理由として、技術が新しくまだ普及していないこと、そして「当社の場合、[OAuth]アプリなどに関して解決すべき特殊なケースが数多くあった」ことを挙げています。
同氏によると、Vercelは関連技術であるDemonstrating Proof-of-Possession(DPoP)についても、コマンドラインインターフェース(CLI)向けの提供に向けて取り組んでいます。
Vercel Agentがコードのセキュリティ欠陥を検査
Vercelは今週、Vercel SecurityレビューをProおよびEnterpriseのチーム向けに公開しました。
Vercel Agentの一部であるこの機能は、AIによるコードスキャナーです。ユーザーがGitHubにプッシュするたびに、コードのセキュリティ脆弱性を検査します。
スキャンでは、ブランチの前回デプロイ以降に変更されたコードを対象に、周辺のコードを読み込み、変更箇所に到達できる経路をたどり、既存の防御策の有無を確認したうえで、結果を報告します。
検出結果は、プルリクエストのコメントとして表示されるほか、Securityダッシュボードに一覧表示され、CLIからも確認できます。
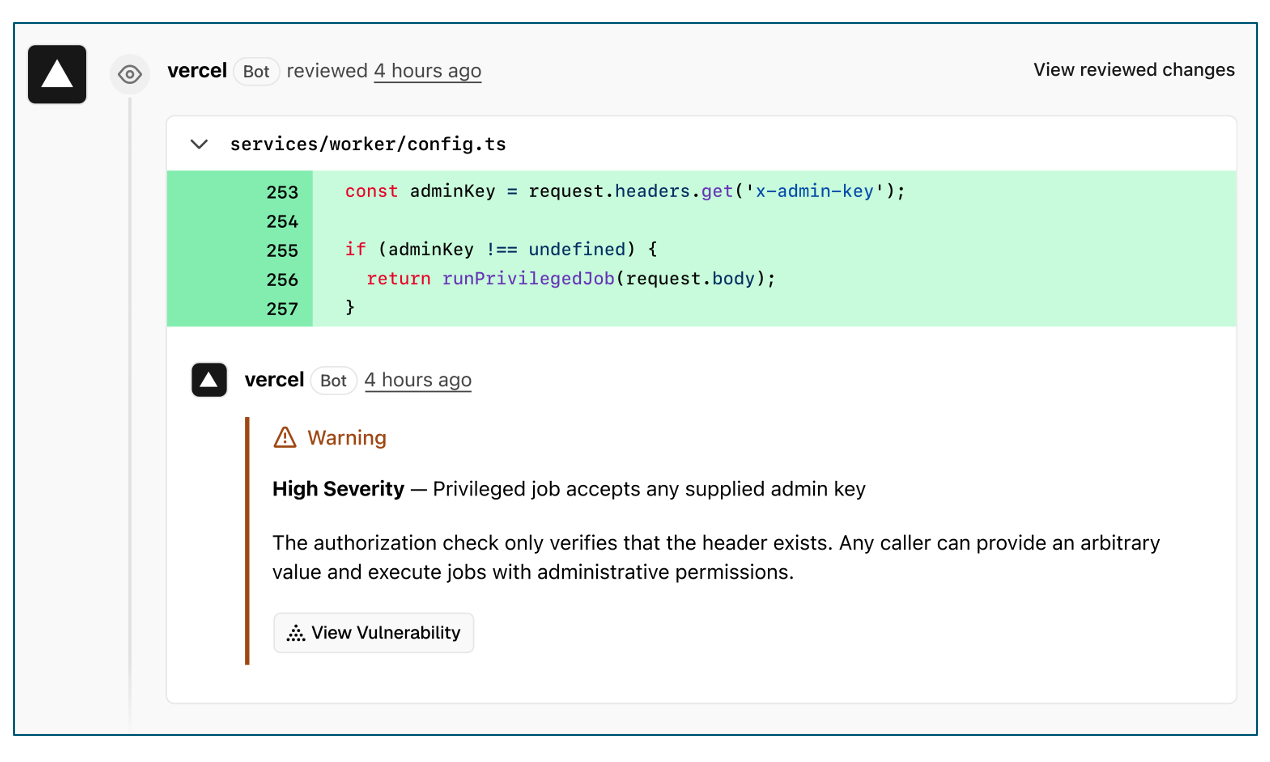
セキュリティレビューはGitHubのプッシュイベントをきっかけに実行されます(出典:Vercel)
Vercelは次のように説明しています。「すべての検出結果には、脆弱性の内容と修正方法が示され、問題が最初に現れたコミットとデプロイへのリンクも付きます」
ユーザーは、Vercel Agentに検出結果を検証させ、更新済みのテストを含む最小限の修正をコミットさせることができます。自身のコーディングエージェントに詳細を渡すことも可能です。
Securityレビューは、2026年11月10日まで無料で利用できます。
翻訳元: https://www.helpnetsecurity.com/2026/11/05/vercel-security-review-session-hijacking/