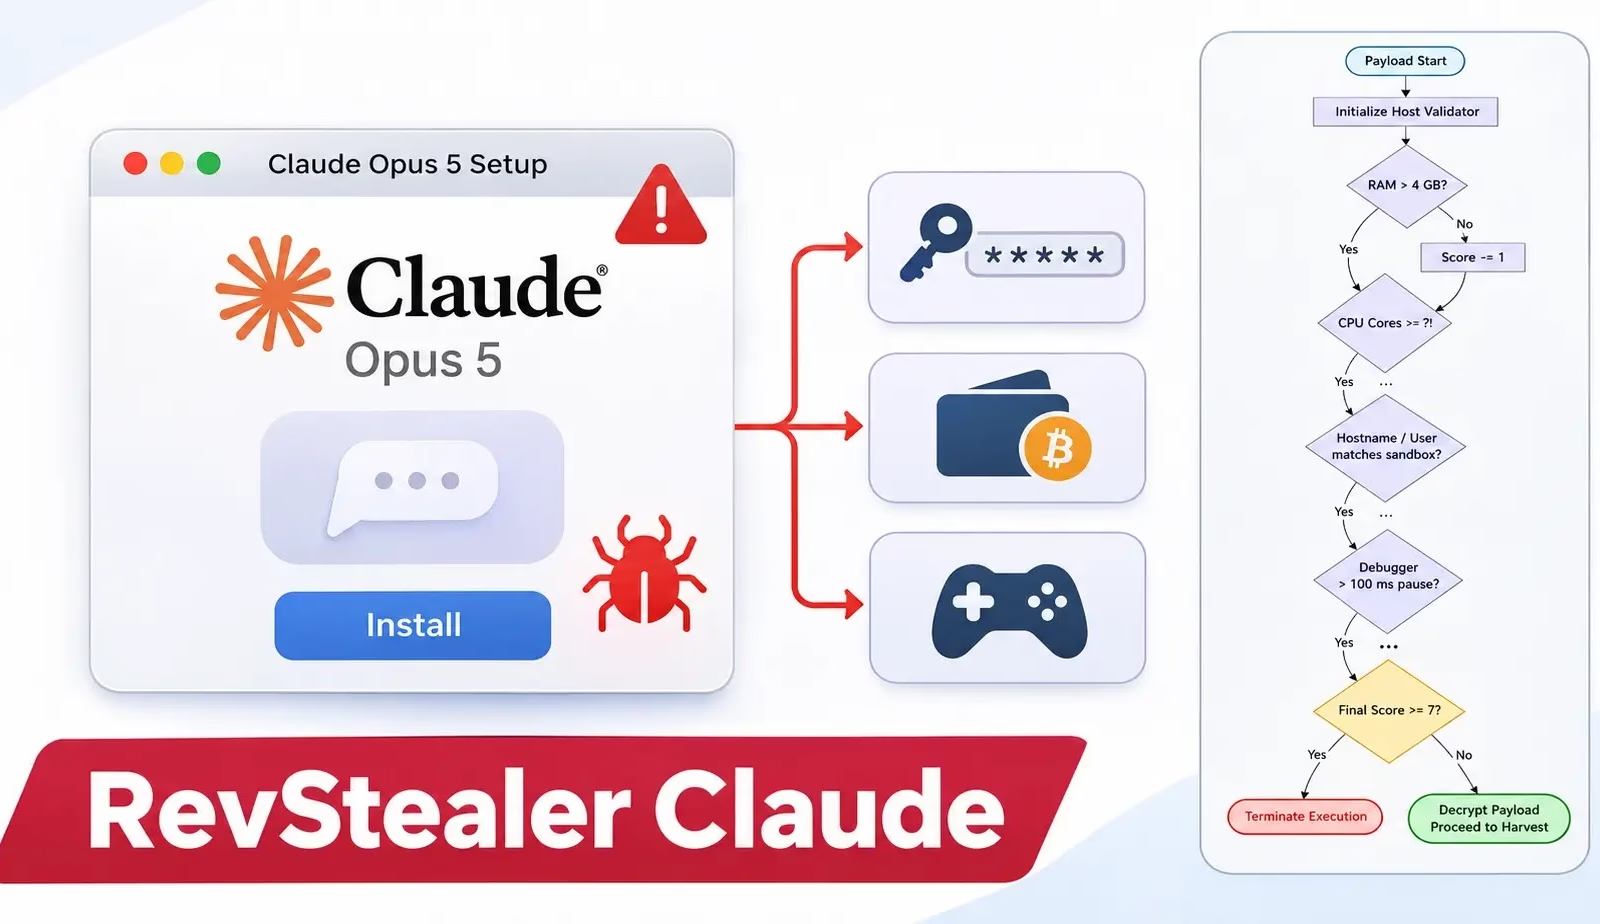
RevStealerと呼ばれる新たな情報窃取型マルウェア(インフォスティーラー)が、偽のClaude Opus 5アプリに紛れ込んでいます。保存されたパスワード、暗号資産ウォレット、ゲームアカウントを盗み出します。
研究者らによると、このキャンペーンは金銭目的の犯罪者によるもので、国家との関連は確認されていません。偽アプリは、トロイの木馬化されたElectronアプリケーションです。
このアプリはGitHub上の偽のClaude AIリポジトリに置かれており、ファイルサイズは約101MBです。Elastic Security LabsとMorphisecの両社が、このマルウェアを追跡しています。
AIを使った誘い文句は、より大規模な攻撃活動の一部にすぎません。研究者らは、偽のゲームチートやアカウント管理ツール、「無料」のプレミアムソフトを配布する関連ドメインを100以上確認しました。
誘い文句の対象は、Minecraft、Roblox、Fortnite、Valorant、GTA Vのmodメニューなどです。Discord、Spotify、ChatGPT、Grok、DeepSeek、Geminiのツールを装うものもあります。
主な拠点は、elitecheatsx[.]live、elitemods[.]shop、satano[.]xyz、cheatseller[.]comなどです。攻撃者はYouTubeチャンネルも乗っ取りました。
乗っ取ったチャンネルでは、AIで生成したチート動画を投稿し、概要欄に悪意あるリンクを掲載しています。SlackやqBittorrent、SteelSeries GGの偽バージョンも使われました。
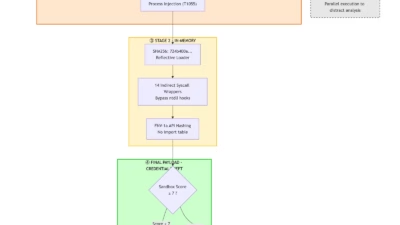
チェックを通過すると、マルウェアはAES-256-CBCで暗号化されたペイロードを復号し、AppData配下のランダムなフォルダーに保存します。続いて、そのフォルダーをMicrosoft Defenderの除外リストに追加しようとします。
このマルウェアはVMProtectでパックされています。FNV-1aハッシュでWindows APIの名前を隠し、14個の間接システムコールラッパーを使ってセキュリティ製品のフックを回避します。
窃取したデータは、暗号化されたレコードとしてHTTPSで送信されます。メインサーバーがダウンしている場合、マルウェアはPolygonブロックチェーンのスマートコントラクトからバックアップ用のアドレスを読み取ります。
この手法はEtherHidingと呼ばれ、テイクダウンを非常に困難にします。レポートによると、このマルウェアは運営者からランサムウェアを受け取ることもできます。LockAppHostというモジュールは、暗号資産マイナーのXMRigを実行できます。
RevStealerは永続化の仕組みを設けず、処理を終えると自身を削除します。そのため、防御側はマルウェアが残す短時間の活動の痕跡を探す必要があります。
主な侵害指標(IoC)として、初期アーカイブのSHA256は251aa2b0831d88a6f796bb6ca01d0242c11476b2fc6a5baa3f9c64a9134cd61d、ステージ2のSHA256は724b400afcec2064a3477abd9a117103abfb51f7f7c8acd9c429fcdabd656ffcであると、akatsukilegionが報告しています。
注記: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化([.]など)しています。無害化を元に戻す場合は、MISP、VirusTotal、自社のSIEMなど、管理された脅威インテリジェンス基盤の中だけにしてください。
1万6,000以上のSOCチームがANY.RUNを導入し、脅威調査を効率化して手作業を削減しています。自社チームで試す
翻訳元: https://cyberpress.org/revstealer-masquerades-as-claude/