Elastic Security Threat Commandのレポートによると、攻撃者は、確認された27件のインフォスティーラー感染事例において、感染から平均8分後には盗んだ認証情報でログインしていました。研究者らは、AIアプリケーションを悪用したコマンド実行や、デジタル署名付きのリモート監視ツールを利用したアクセス維持の事例も確認しています。
「認証情報を保持し、インターネットに接続できるエージェントは、設定ミスであれ悪用であれ、新たな攻撃対象領域となります。攻撃者が背後で操作している場合、その挙動はインストールした従業員本人の操作と見分けがつきません。そのため、防御側にとって問われるのはツールが承認済みかどうかではなく、そのツールが実際に何をしているかです」と、Elasticのセキュリティ部門ゼネラルマネージャーであるMike Nichols氏は述べています。
AIアプリケーション経由でコマンドを実行する攻撃者
Claude CodeやCursorなどのコーディングアシスタントは、システムコマンドを実行できます。ファイルや認証情報、他のアプリケーションを扱えるため、攻撃者は日常業務用にインストールされたソフトウェアを通じて活動できてしまいます。
研究者らは、WindowsでのClaude Codeと、macOSでのChatGPTデスクトップアプリケーションが関与した侵入を確認しました。
Windowsの事例では、攻撃者がコンピューターにリモート接続し、Visual Studio Code拡張機能経由でClaude Codeを使ってツールを準備しました。さらに、秘匿された接続を通じて外部サーバーにアクセスしていました。
macOSの事例では、ChatGPTデスクトップアプリケーション経由で実行されたコマンドが社内インフラに関する文書を読み取り、続いてユーザーが保存したパスワードストアにアクセスしました。
いずれも、攻撃者がアクセス権を得た後の悪用事例です。これらのアプリケーションに脆弱性があったことや、提供元が侵害されたことを示すものではありません。
数分以内に使われる盗まれた認証情報
インフォスティーラーは、保存されたパスワードやブラウザーのセッションデータ、決済情報などを収集します。
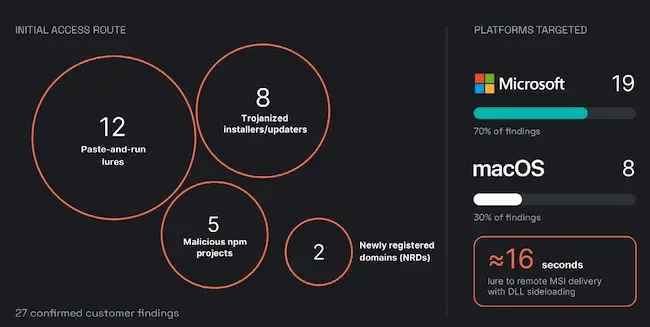
初期アクセス経路およびプラットフォーム別の、確認されたインフォスティーラーの検出結果(出典:Elastic)
調査員らは、顧客のコンピューターで確認された27件において、ユーザーやOSがすでに信頼しているアプリケーションを通じて情報窃取が行われていたことを観測しました。具体的には、署名付きのリモート監視エージェント、ブラウザーのアップデーター、ベンダーのインストーラー、Appleのスクリプトユーティリティなどです。
最も多い侵入口はClickFix型の認証ページで、12件に上りました。これらのページは、認証手順やトラブルシューティングの指示を装い、悪意あるコマンドをコピーして実行するようユーザーに仕向けます。
ユーザー自身がコマンドを実行するため、この手口はメールの添付ファイルのスキャンを中心とした防御をすり抜けることがあります。
医療機関のある事例では、ユーザーが誘導に従ってからおよそ16秒後に、悪意あるインストーラーの配信と、DLLサイドローディングによる実行が行われました。DLLサイドローディングとは、アプリケーションに悪意あるコードを読み込ませる手法です。
また、窃取されたセッションデータがあれば、攻撃者はパスワードを再入力せずにアカウントを利用できる場合もあります。
リモートIT管理ツールが継続的なアクセスを提供
リモート監視・管理ソフトウェアを使うと、IT担当者はコンピューターへの接続、ファイル転送、コマンド実行ができます。攻撃者はこうした機能を使って端末を制御し、追加のツールやマルウェアを送り込むことができます。
研究者らは、これらのアプリケーションが悪用された事例を23件確認しました。フィッシングページや悪意あるスクリプトを含むアーカイブがインストールにつながり、最も多く名前が挙がったのはScreenConnectでした。
あるキャンペーンは、偽のデジタル招待状から始まり、ScreenConnectのサイレントインストールに至りました。このアプリケーションは攻撃者の管理下にあるサーバーに接続し、Windowsサービスとして動作していました。
別の事例では、ユーザーアカウントの作成に失敗した攻撃者が、侵害したサーバーにリモートアクセス用ソフトウェアをアップロードしていました。
信頼されたサインインサービスを悪用するフィッシング
攻撃者は、信頼された認証サービスや事前承認済みのアプリケーションを利用して、クラウドアカウントにアクセスしていました。
中間者攻撃型(AiTM)のフィッシングキットは、被害者と本物のログインページの間に中継役を置きます。被害者が認証情報を入力して多要素認証を完了すると、攻撃者は認証済みのセッションを奪取できます。
報告書で取り上げられたキットの一つがTycoon 2FAで、調査対象期間中も活発に使われていました。
調査員らは、攻撃者が盗んだユーザー名とパスワードを、旧来の認証方式で送信しているのを観測しました。これらの事例では、第2要素なしでアクセスできる方式でした。
これとは別のデバイスコード型フィッシングの事例では、ユーザーが騙されてMicrosoftのサインインページでコードを入力しました。その承認により、攻撃者が開始したセッションへのアクセスが許可されました。その後の活動には、アクセスを継続するための仮想デバイスの登録も含まれていました。
「攻撃者が信頼されたソフトウェアの内部や、信頼されたユーザーになりすまして活動する場合、防御策は新しいシグネチャを導入するだけでは足りないことがほとんどです。こうした脅威を検知して無力化するには、通常の活動をベースライン化するユーザー・エンティティ行動分析(UEBA)に加え、セキュリティ環境全体にわたるクロスドメインの可視化と能動的な相関分析が必要です」と、レポートの執筆者らは説明しています。
翻訳元: https://www.helpnetsecurity.com/2026/11/09/elastic-businesses-remote-access-attacks-report/