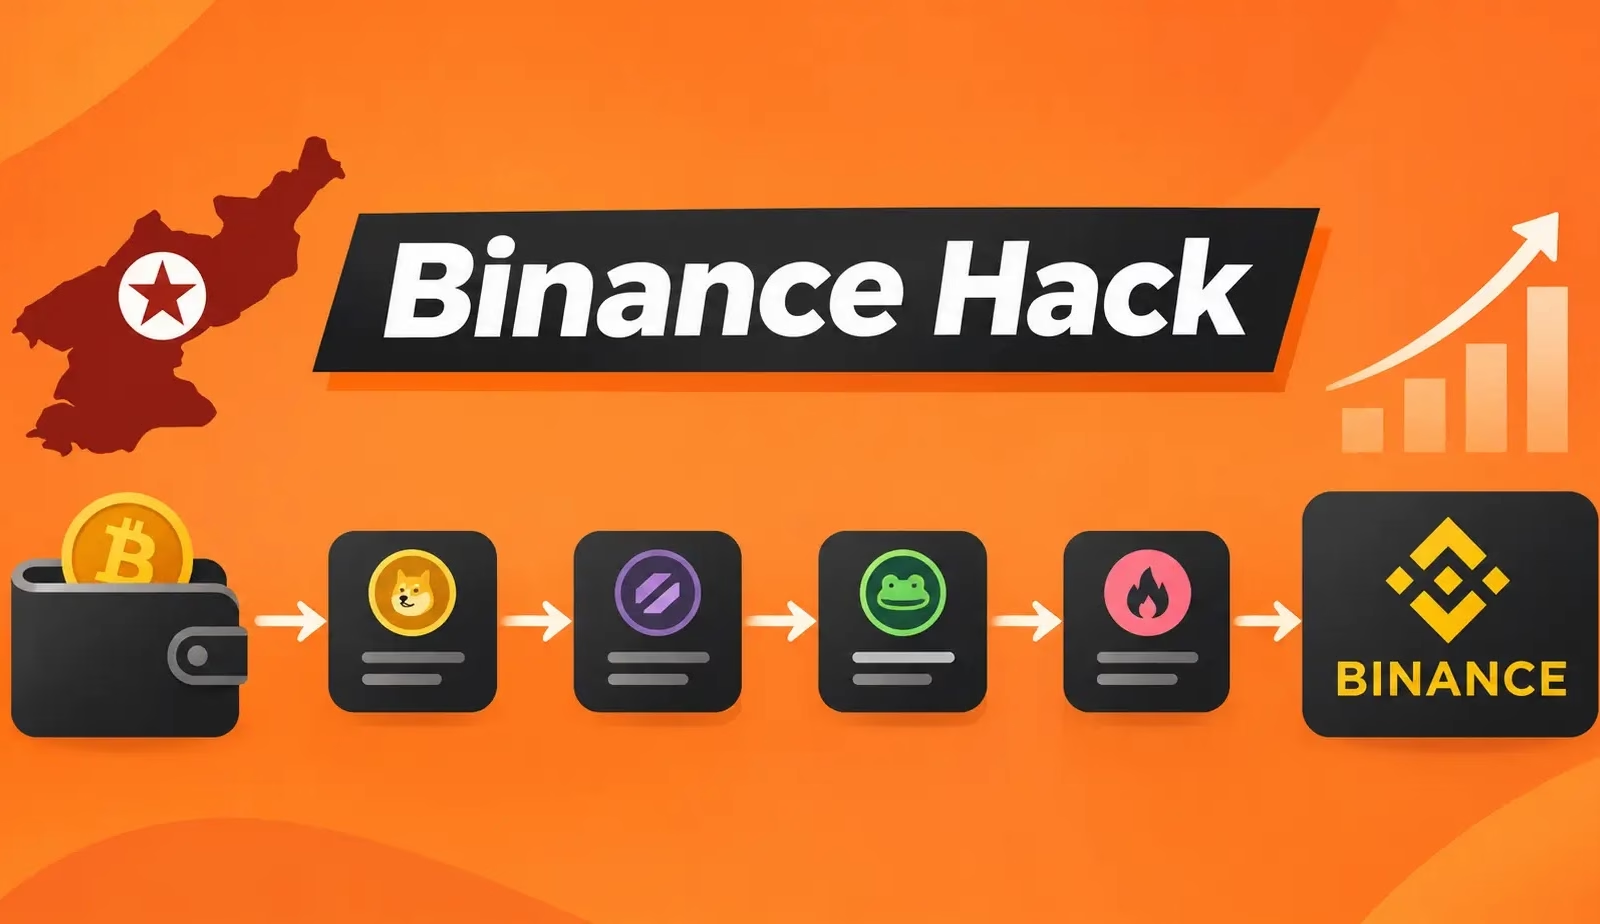
北朝鮮のマネーロンダリング担当者が、価値のない暗号資産(仮想通貨)トークンを作成し、盗んだBinanceの資産を取引収益に見せかけています。
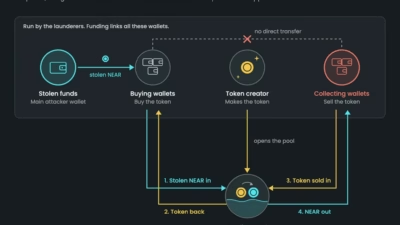
この手口では、分散型取引所(DEX)の流動性プールを利用します。購入側のウォレットから回収側のウォレットへ資金を直接送らなくても、ウォレット間で価値を移動できます。
Ellipticは、この手法をTronとNEARで確認しました。Solanaでも関連する手口が見つかっています。NEARだけで、約11万7,000NEAR(約43万ドル相当)が、自作の6種類のトークンを経由していました。
この活動は、2026年10月に発生したBinanceの窃取事件に続くマネーロンダリング作戦の一部です。Ellipticは被害額を64億3,000万ドルと見積もっています。FBIは、このBinanceへの攻撃を北朝鮮のハッカー集団「TraderTraitor」の犯行と断定しています。
ただしEllipticは、ブロックチェーンの記録だけでは、すべてのマネーロンダリング用ウォレットを現在誰が管理しているのかを特定できないと注意を促しています。外部のマネーロンダリング組織が資金の一部を引き継いでいる可能性も排除できません。
手口は、実際の市場需要がない新規トークンを作成することから始まります。次に、このトークンをNEARやステーブルコインなどの価値ある資産とペアにして、分散型取引所の流動性プールに投入します。
一方のウォレット群は、盗んだ資産でこのトークンを購入します。もう一方のウォレット群は、同じプールにトークンを売却し、価値ある資産を受け取ります。プールが仲介役を果たすため、受け取り側のウォレットは、トークン取引で利益を得たように見えます。
ウォレット間の直接送金と違い、この経路では捜査当局がプールの取引の両側を調べる必要があります。取引記録は公開されたままですが、追加の工程によって追跡は複雑になるものの、痕跡が消えるわけではありません。
NEAR上では、提供された分析で6種類のトークンが特定されました。FUK、OLCCL、MEILI、MMLI、DABI、SINUです。いずれも11月5日から11月7日にかけて作成され、作成費用は1つあたり約25NEAR(約90ドル)でした。
各トークンは、発行直後に急速に取引され、その後放棄されました。11月8日以降は取引が1件もありません。作成者のうち4人は、同日午後にプールに残っていた流動性を引き出しています。
Solanaでの手口は、やや異なります。トークンを新規に作る代わりに、盗んだSOLを既存のラップドトークンや取引の薄い資産に何度も交換しました。その後、収益をUSDCに換え、別の場所へ移しています。
提供された調査結果には、NEARのトークンが通常の投機ではなくマネーロンダリングに関係していることを示す指標がいくつか挙げられています。
6種類すべてのトークンで、売却はすべてネットワーク内のウォレットによるものでした。購入も、5種類ではすべてネットワーク内のウォレットが行っています。FUKの取引量のうち、外部からの購入は1%未満でした。3種類のトークンは、購入ウォレットと売却ウォレットがそれぞれ1つずつしかありませんでした。
トークン作成者5人は、以前のトークンを売却したウォレットから資金提供を受けていました。Ellipticによると、売却による収益を通じて、一連のトークン発行が互いに結びついています。
この手口では、ほぼ同額の資金も循環していました。盗まれたNEARが購入ウォレットから流入し、その後、ほぼ同じ額が回収ウォレットから流出しています。
コンプライアンス担当者にとって最大の注意点は、流動性プールからの支払いが自動的にクリーンな資金とは限らないことです。審査では、新規に発行されたトークン、集中した取引、購入と売却で分かれたウォレット、最近資金を受け取ったアカウントを調べる必要があります。
1万6,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。 チームで試す
翻訳元: https://cyberpress.org/dprk-launders-binance-funds/