Cynetの研究者は、Google Colabのノートブックにある「GTA 6 EXE file download」のリンクをたどってZIPアーカイブにたどり着き、その中にWARDEN Stealerのローダーが潜んでいることを突き止めました。このマルウェアは、感染したマシンから、保存されたパスワード、ブラウザのCookie、SteamやRobloxの認証情報、暗号資産ウォレットのデータを窃取します。
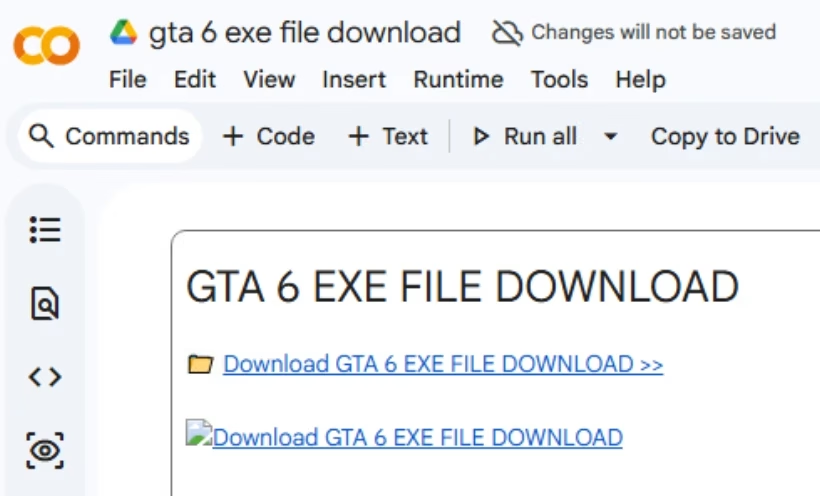
偽のGTA 6実行ファイルのダウンロードを宣伝するGoogle Colabノートブック(出典:Cynet)
『Grand Theft Auto VI』は11月19日に発売されますが、PC版はありません。PC向けのインストーラーを提供しているサイトがあれば、それはゲームとは別のものを配布しています。標的となるのは、早期アクセスやリークされたビルドを探している人たちです。今回の検体からは、ユーザーにクリックさせ続けるために、おとりがいかに手の込んだものになっているかがうかがえます。
インストーラーが防御機能の無効化を指示
Colabのリンクの先は「Windows Software Hub」というページで、バージョン番号、ダウンロード数、「Virus Free」「Secure」「Verified」のバッジが表示されていました。ページには72MBのダウンロードと記載されていましたが、実際のアーカイブには796KBの実行ファイルと1KBのREADMEが入っていました。ダウンロードページとファイルマネージャーでは計測する対象が異なるため、サイズの不一致だけでは大した証拠にはなりません。より決定的なのはREADMEです。管理者として実行する、セキュリティ警告を無視して進む、ブロックされた場合はウイルス対策ソフトの除外設定に追加する、といった操作をユーザーに指示しています。
このバイナリには、ゲームエンジンもゲームアセットもRockstarの署名も含まれていません。仮想マシンやサンドボックス上で動作しているかどうかを確認し、ブラウザのプロセスにコードを注入し、クリップボードにコピーされた暗号資産アドレスをすり替えます。さらに、追加のマルウェアをダウンロードすることもできます。
ブロックすべき対象
Cynetは、ステalerが情報を送り返すマシンである、コマンド&コントロール(C2)サーバーの可能性が高いものとしてuroker[.]casaを挙げました。同社は、実行ファイルとREADMEのSHA-256ハッシュも公開しています。また104.21.75[.]176も挙げていますが、これはCloudflareの共有IPアドレスであるため、ブロックしないよう注意を促しています。
翻訳元: https://www.helpnetsecurity.com/2026/11/13/fake-gta-6-download-scam/