執筆:Aurora Blum、Kelli Vanderlee、Jess Xia、David Mainor
エグゼクティブサマリー
脅威アクターは、基本的なプロンプト入力にとどまらず、自律型のマルチエージェントフレームワークや脆弱性の自動悪用パイプライン、さらにはLLMJackingのような新たな収益化手法の運用へと、ますます踏み込んでいます。敵対的AIをめぐる状況は、重大な転換点に達しました。今回のアップデートでは、Google Threat Intelligence Group(GTIG)とMandiantが、サイバー犯罪、スパイ活動、情報操作(IO)の各領域の攻撃者が、生成AIをどのように実戦投入しているかを分析します。攻撃者は生成AIによって攻撃のタイムラインを圧縮し、活動規模を拡大し、複数段階の侵入をマシンの速度で実行しています。
過去1四半期の主な傾向は次のとおりです。
-
自律型ワークフローとマルチエージェントフレームワークへの移行: 攻撃者の手口は、手動のプロンプト入力から、自律型のマルチエージェント攻撃フレームワークの運用へと移行を続けています。ARTEX、CAIRN、CyberStrikeAI、PentAGIなどのフレームワークにより、複数段階の侵入をこれまで以上の速度で実行しています。
-
脆弱性の調査・悪用の自動化: 脅威アクターはLLMとエージェント型フレームワークを活用し、差分解析によるパッチのリバースエンジニアリングを完全に自動化するケースを増やしています。これにより、n-day脆弱性を素早く武器化でき、インターネットに公開されたサーバーに対する悪用パイプラインも、人手を介さずに拡大できます。
-
収益化とインフラの悪用: 金銭目的の脅威アクターは、LLMJackingで収益を上げ続けています。侵害した企業環境からLLMの認証情報やクラウドリソースを盗み、地下のプロキシサービス(LLM Mixerなど)を通じて、高性能AIモデルへのアクセス権を転売しています。
-
情報操作(IO)へのLLM統合: 国家支援グループ、商用の「Influence-as-a-Service(IaaS)」ベンダー、そして非真正な政治的収益化ネットワークは、いまや日常的にLLMを活用しています。合成メディアの大量生成、地域に合わせたペルソナの作成、複数プラットフォームにまたがる配信の自動化などに使っています。
-
標的型スパイ活動とサプライチェーン攻撃の進化: サイバースパイグループは、標的の調査、データ分析の自動化、新たなサプライチェーン攻撃の手法にLLMを活用しています。たとえば、自律型コーディングアシスタントの設定を改ざんし、ローカル実行時にバックドアを仕込む手口です。
本レポートは、Mandiantのインシデント対応の最前線から得たテレメトリ、世界各地の脅威アクターの追跡、稼働中プラットフォームでの防御実績に基づいています。国家支援のスパイグループ、金銭目的のサイバー犯罪者、IO脅威アクターが、実際の攻撃でLLMをどう運用しているかを詳しく解説します。
Googleは、AIを大胆かつ責任を持って開発することに取り組んでいます。当社の多層防御戦略は、モデルレベルの先制的な安全対策、専門的な脅威インテリジェンス、的を絞った封じ込めプロトコルを組み合わせ、顧客とインフラを守るものです。当社はモデルを悪用から守るため、継続的に強化しています。悪意ある攻撃者のプロジェクトやアカウントを先制的に排除して悪意ある活動を抑え込み、自律型のGoogle AI Threat DefenseアーキテクチャとBeyondZeroも活用しています。これらにより、企業環境全体でセキュリティの運用、継続的な監視、マシンの速度での対応を実現します。
サイバー侵入におけるマルチエージェントフレームワーク
当社の四半期ごとの調査では、これまでエージェント型の機能に対する攻撃者の関心が芽生え始めた段階だと指摘してきました。しかし今回、GTIGとMandiantは、複数の脅威アクターがオープンソースのエージェント型ペネトレーションテスト(ペンテスト)フレームワークを悪用していることを確認しました。実際の侵入の中で、個々の段階や特定の作業を自動化しています。
脅威アクターによるこれらのフレームワークの採用は、侵入がマシンの速度で進む時代への転換を意味します。複雑な攻撃経路を自動でつなぎ合わせることで、攻撃規模は大きく拡大します。侵害された認証情報の利用や、パッチ未適用のシステムへの攻撃といった侵入の仕組み自体は変わりません。ただ、既知の弱点をフレームワークが悪用する速度と規模は、防御側に新たな課題を突きつけています。
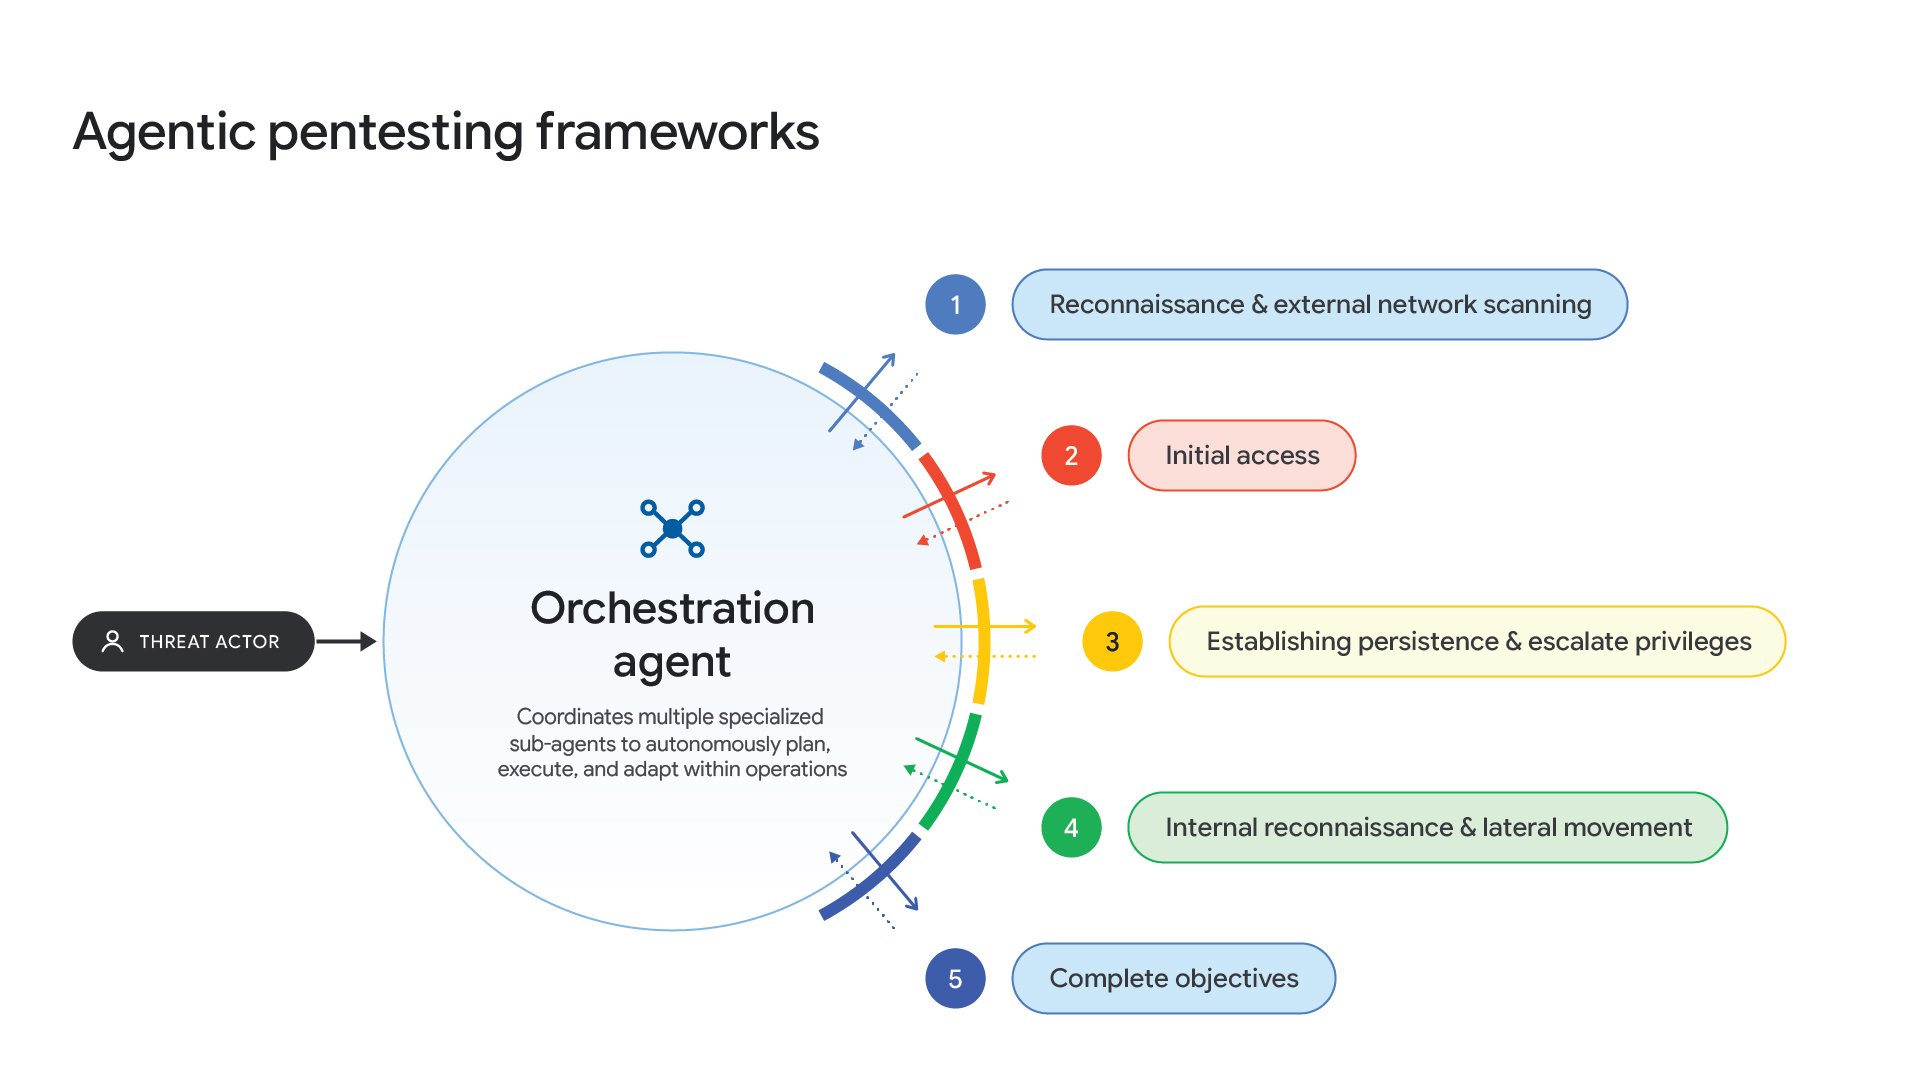
図1:マルチエージェント型LLM攻撃フレームワーク
すでに広く報じられているペンテストツールARTEXに加え、脅威アクターはCAIRN、CyberStrikeAI、PentAGIといったオープンソースのマルチエージェントフレームワークも積極的に活用しています。独自開発のハーネスを試している形跡も確認しました。これらのフレームワークには、いくつかの中核機能が共通しています。複雑度の低い脆弱性を見つけて悪用すること、LLMで使い捨てのペイロードをオンデマンドで生成すること、リアルタイムの実行結果を使って戦術を動的に調整することです。
GTIGは、オープンソースツールのCAIRNとPentAGIが実際の攻撃で使われていることを独自に確認しました。CyberStrikeAIとHexStrike AIについても、試験的な利用を確認しています。
-
CAIRN: オープンソースのマルチエージェント型ペンテストフレームワークです。OODA(観察、状況判断、意思決定、行動)ループを実装しており、専門化した複数のエージェントが共有の「ブラックボード」を介して連携します。標的のIPアドレスなど最初の入力を起点に、作戦目標に向けて自律的に進みます。GTIGは、米国の航空宇宙分野などを標的にした侵入活動でCAIRNが使われているのを確認しました。
-
CyberStrikeAI: オープンソースのLLMネイティブな攻撃フレームワークで、サイバー作戦の「単一の管理画面」として機能します。中核はGo言語製のバックエンドAPIで、C2兼オーケストレーションサーバーの役割を担います。商用およびオープンウェイトのLLMを、100を超えるセキュリティツール、YAML形式の攻撃レシピ、カスタムスクリプトと接続し、攻撃チェーンをエンドツーエンドで自動化します。
-
HexStrike AI: オープンソースの攻撃用ハーネスで、Model Context Protocol(MCP)に対応しています。LLMクライアントが、150を超えるプリインストール済みの攻撃的セキュリティツールに直接接続できます。2コンポーネント構成で動作し、偵察、Webアプリケーションのテスト、エクスプロイト、バイナリ解析にわたる標準的なユーティリティを、呼び出し可能な関数としてまとめています。これらの関数を、12を超える専門の自律型サブエージェントが連携して制御します。
-
PentAGI: オープンソースの自律型攻撃フレームワークです。経験の浅い攻撃者でも複雑なキャンペーンを実行できるよう、技術的な参入障壁を下げる設計になっています。2026年8月下旬から10月上旬にかけて、GTIGはある脅威アクターを追跡しました。このアクターは、オープンソース版PentAGIをもとにカスタマイズした攻撃オーケストレーション基盤を使い、アジアの幅広い組織に対して体系的な偵察と脆弱性スキャンを行っていました。
複数の脅威アクターが、それぞれ別々にこれらのフレームワークやハーネスを試していることを確認しました。金銭目的のアクターのほか、中国(PRC)とのつながりが疑われるスパイ活動のアクターも含まれます。PRC関連のグループが、サイバースパイ活動での利用を想定した独自の自動攻撃フレームワークを開発していた形跡もあります。さらに、他のツールやサービスの利用も確認しました。エクスプロイト開発やLLMルーティングに使われる推論サービスのZeroHollowや、自律的なコード実行と動的なツール生成を備えたオープンソースのエージェントフレームワークAgent Zeroなどです。
参入障壁が低く、新たなエクスプロイトを組み込みやすく、拡大の余地も非常に大きいことから、脅威アクターは世界中の組織を狙うキャンペーンでこれらのフレームワークを使い続ける可能性が極めて高いと、当社は考えています。同時に、機能が進化するにつれて、こうした作戦は自律性の度合いをさらに高め、完全なエージェント型の侵入に近づいていくとみています。注目すべきは、これらのフレームワークが攻撃のタイムラインをマシンの速度まで大幅に圧縮し、作戦目標を達成できる一方で、現時点ではステルス性を犠牲にして速度を優先していることです。制限のない自律実行はフォレンジック上の通信を生み、識別しやすい特徴に依存し、コードレベルの明確な痕跡も残します。こうした痕跡は検知や対処の可能性を高めるものの、それでもこれらのツールは作戦目標を十分に達成できる能力を持っています。ツールや基盤となるLLMが高度化すれば、こうした作戦への人の関与が減るだけでなく、活動のステルス性と巧妙さも増すと予想しています。
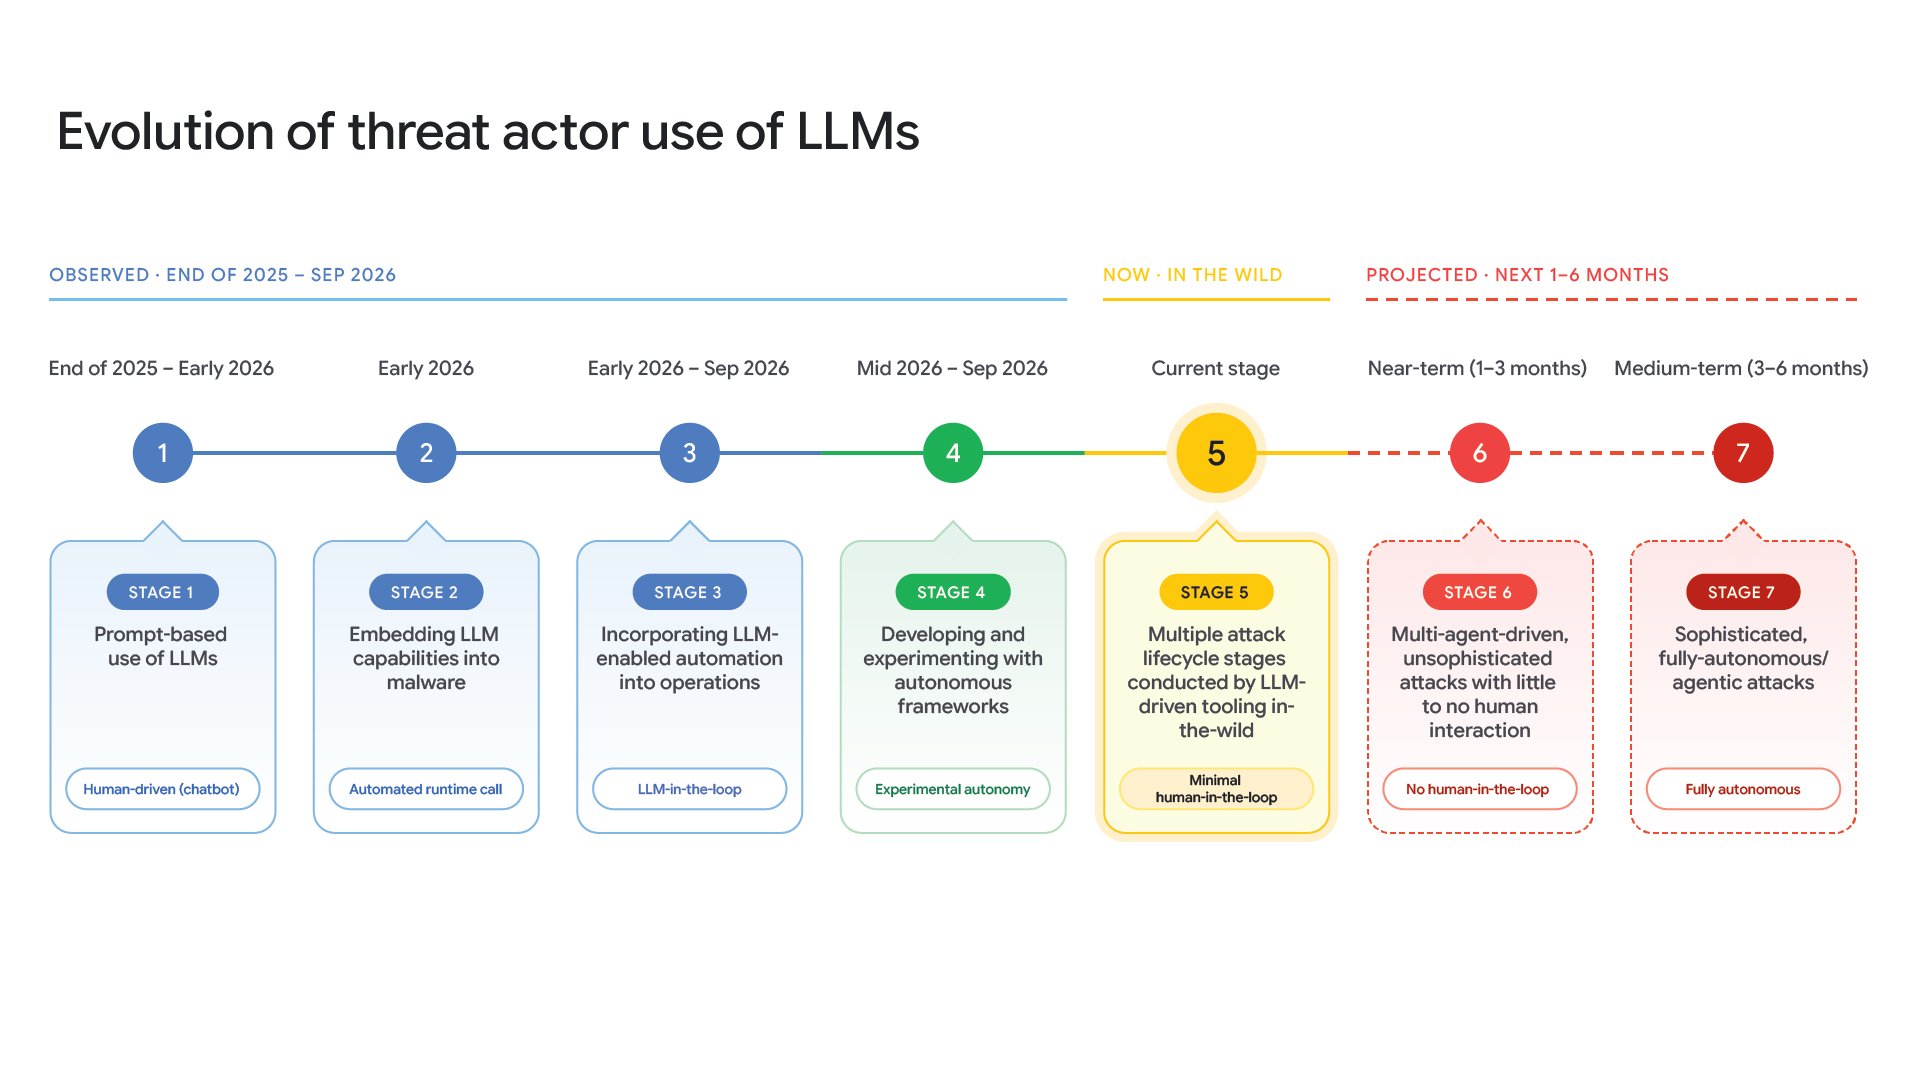
図2:LLM成熟度のタイムライン
|
緩和策 |
|
Google Security Operations(SecOps)は、ARTEXの利用を検知するため、専用の挙動ベースおよび通信量ベースのルールパックを展開しました。Mandiant Consultingは、ハードニングガイドとアーキテクチャ防御フレームワークを公開しました。LLMを使った攻撃ツールで速度と規模の優位に立つ攻撃者に対抗するために設計されたものです。 |
脆弱性の調査・開発におけるエージェントの利用
自律型LLMエージェントを脆弱性調査やソフトウェアセキュリティのワークフローに組み込む動きは、理論上の実験から、実際の運用へと移っています。
攻撃者はマルチエージェントシステムやLLM駆動のパイプラインを使い、脆弱性分析の手間のかかる工程を自動化しています。たとえば、パッチの差分解析、プロトコルの動的ファジング、概念実証(POC)の武器化です。これらを連結することで、パッチ公開から武器化されたエクスプロイトの登場までの期間を大幅に短縮できます。パッチ適用済みのn-day脆弱性は、LLMで素早く武器化するほうが攻撃者にとって効率的な場合があります。調査対象を限られた資料に絞れるためです。具体的には、ソースコードのバージョン比較(プレリリースやプレビュー版のチャネルを含む)、リリースノート、特定の欠陥に関するセキュリティ調査、POCコードなどです。これに対し、ゼロデイ脆弱性の探索では、より広い範囲を調べる必要があります。LLMは、公共インフラと企業インフラの両方で脆弱性が発見され、悪用される仕組みを変えつつあり、組織にとってのパッチ適用までの猶予を縮めています。同時に、参入障壁の低下により、動作すると主張されながら実際には動かないLLM生成のエクスプロイトが急増しています。防御側には、その検証という余計な作業が生じています。
たとえば2026年9月、GTIGは脆弱性の統計を分析し、LLMが脅威の状況をどう変えているかを評価しました。その結果、LLMは脆弱性の発見と悪用の速度だけでなく、見つかる欠陥の種類やリスクの性質も変えつつあることがわかりました。興味深いことに、2026年1月から8月にかけて、脆弱性の公開件数とエクスプロイトの件数はともにほぼ倍増しました。一方、ゼロデイのエクスプロイトは、2025年の月平均8件から2026年は月11件へと、わずかな増加にとどまりました。ただし8月には22件に急増しています。
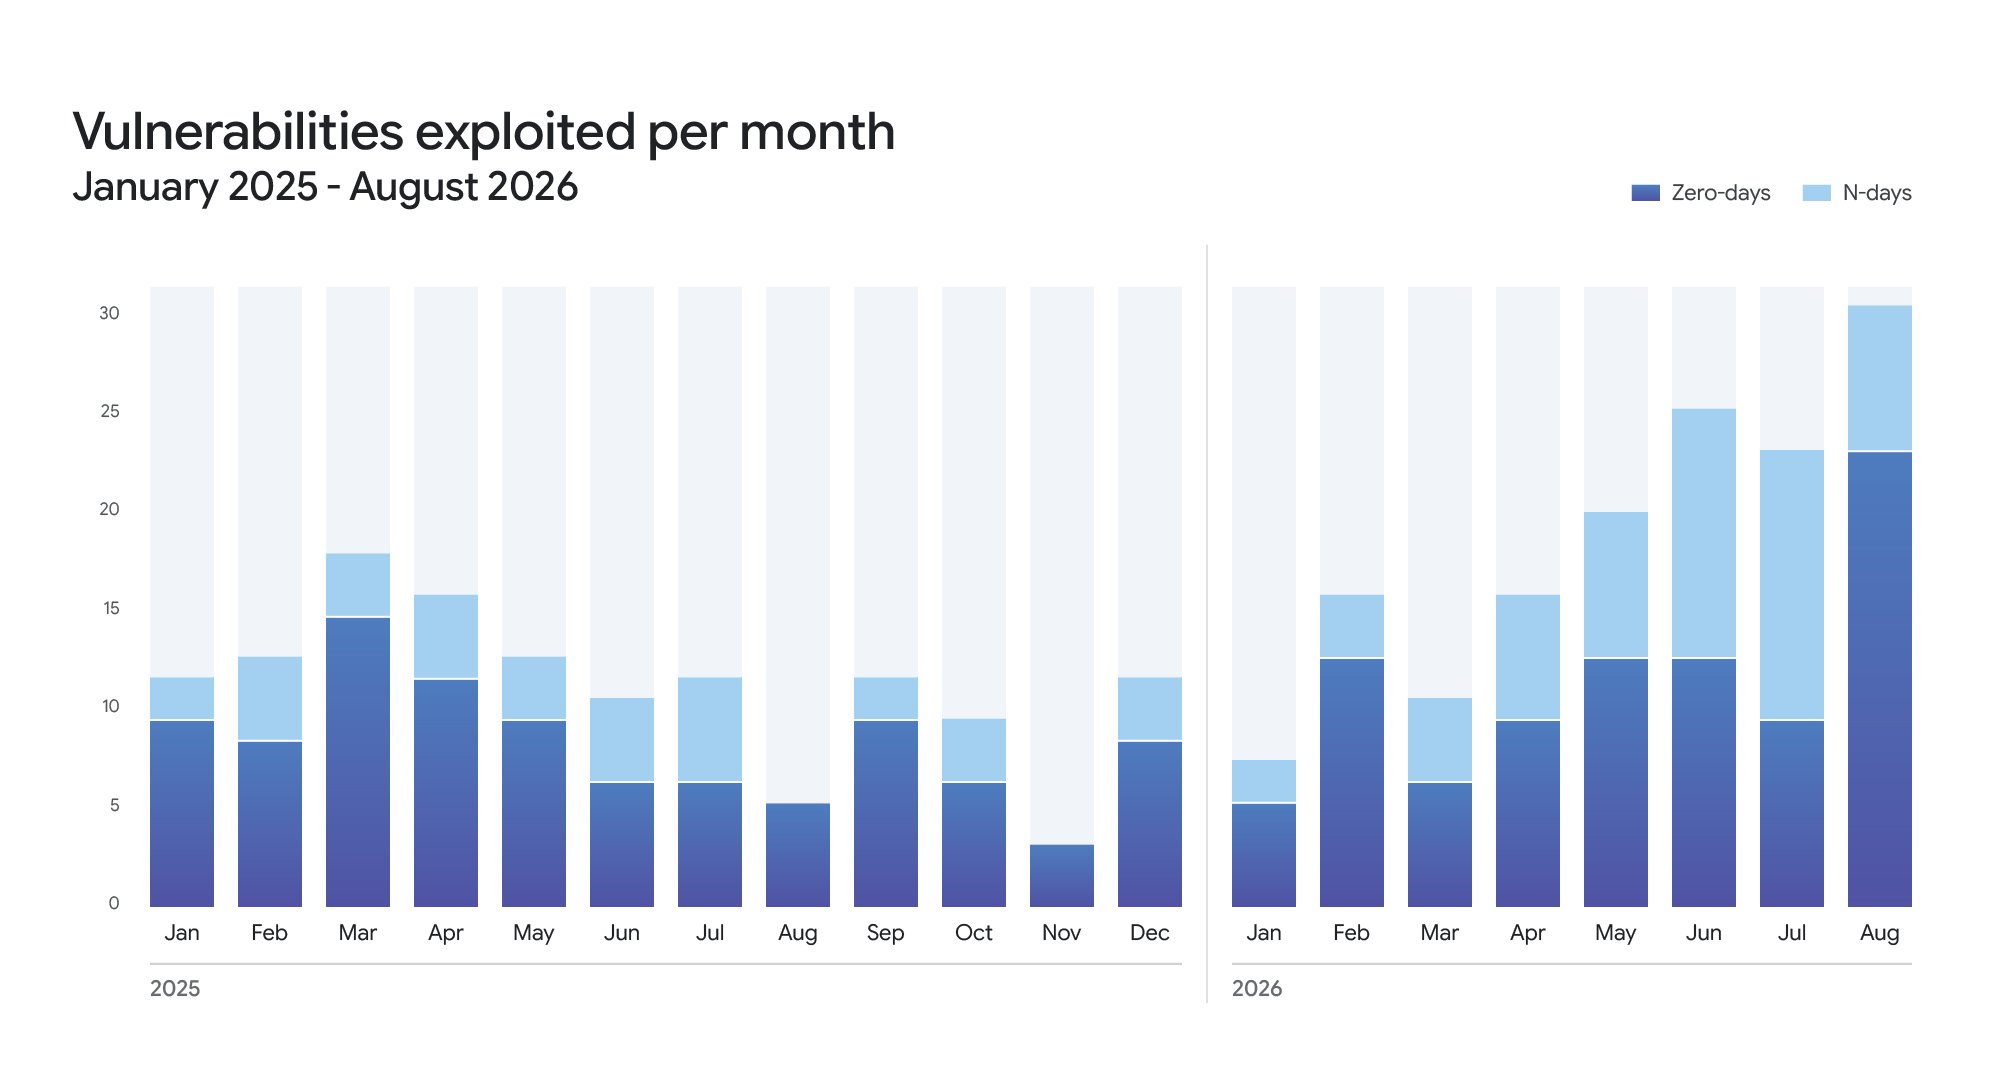
図3:悪用された脆弱性の件数(n-dayとゼロデイ別、2025年1月〜2026年8月)
前回のレポートでは、LLMを活用した脆弱性調査に対する脅威アクターの初期の取り組みを詳しく紹介しました。そこには、脆弱性スキャンと悪用の攻撃シーケンスを部分的に自動化した事例が含まれます。
過去1四半期に、GTIGは初めて、人手を介さずに脆弱性の発見と悪用を完全に自動化するLLMフレームワークを使う脅威アクターを特定しました。
具体的には、GTIGは外部に公開されたステージングサーバーを発見しました。そこでは、exploit_agentと呼ばれるマルチエージェント型の脆弱性調査・武器化フレームワークが稼働しており、複数の最先端LLMやローカルLLMと連携していました。このフレームワークは、人気のあるWebアプリケーションソフトウェアを対象に、継続的な差分解析を行うよう設定されています。パッチ公開の前後でコードを比較し、結果を分析して潜在的な脆弱性を特定します。そのうえでエクスプロイトを作成し、人手を介さずに自動実行します。標的となった被害者から窃取したデータに加え、侵害後のさまざまな活動を支援できる複数のスクリプトも確認しました。内部偵察、ブルートフォース、Webシェルの設置、他の攻撃者のWebシェルの削除などです。サーバー上の被害者テレメトリからは、運用者がとくにフランスのWebサイトを狙っていたことがうかがえます。対象はメディア・エンターテインメント業界と教育分野に関連するサイトです。
// Insecure capability check analyzed in v21925.php:
public static function restrict_popup_rest_access( $result ) {
    if ( is_wp_error( $result ) ) {
        return $result;
    }
    $route = isset( $_SERVER['REQUEST_URI'] ) ? sanitize_text_field( wp_unslash( $_SERVER['REQUEST_URI'] ) ) : '';
    if ( false === strpos( $route, '/wp/v2/spectra-popup' ) ) {
        return $result;
    }
    if ( is_user_logged_in() && current_user_can( 'manage_options' ) ) {
        return $result;
    }
    return new WP_Error(
        'rest_forbidden',
        __( 'Sorry, you are not allowed to access popups.', 'ultimate-addons-for-gutenberg' ),
        array( 'status' => rest_authorization_required_code() )
    );
}
図4:WordPressプラグインSpectra(Ultimate Addons for Gutenberg)バージョン2.19.25のアクセス制御の実装を調べるエージェント型フレームワーク
|
ロシア語のコメント |
英語に翻訳したコメント |
|
|
|
表1:自律的な悪用のために複数のLLM APIキーを設定する環境ファイルのコメント
オープンソースの調査でも、脅威アクターが完全自動の脆弱性悪用パイプラインを実戦投入していることが裏付けられています。たとえば2026年8月下旬、脅威アクターはPaperCutの印刷管理サーバーの2件の脆弱性をゼロデイとして悪用しました。この2件を連鎖させると、認証なしでのリモートコード実行が可能になります。1件目は認証バイパスの欠陥であるCVE-2026-81578、もう1件は安全でない動的クラスロードの脆弱性であるCVE-2026-82078です。セキュリティ研究者やサイバーセキュリティ企業のHuntressは、LLMを使って、脆弱性の公開から1日以内に動作するエクスプロイトを作成しました。Greynoiseは、最初の公開から4日後に発生したキャンペーンを報告しています。この脅威アクターは、おそらくLLMを使ってこれらの脆弱性のエクスプロイトを構築・テストし、標的リストを作成したうえで、数百の組織を狙う大規模な悪用キャンペーンを実行しました。Greynoiseは実行の速さも強調しており、この脅威アクターが最初の足がかりを数分でドメイン管理者権限にまで拡大したと指摘しています。
PHPの脆弱性(CVE-2026-109618とCVE-2026-109619)も、こうした傾向を複数示しています。これらはLLMを活用した分析で発見されました。2026年10月21日に公式パッチが公開される前に、POCの動画と初期のパッチ済みコードが公開されました。このため、研究者も攻撃者も、パッチの提供前にコードのバージョンを比較して欠陥を把握し、エクスプロイトの構築を試みることができました。公式パッチの公開後の数日間には、おそらくLLMの支援で生成された、動作しないPOCが数百件も公開されました。こうした乱立により、セキュリティコミュニティは、確認済みの悪用の証拠を監視しながら、POCの真偽を検証・反証する大きな負担を強いられました。
|
緩和策 |
|
Googleは、AIのイノベーションと研究に継続的に投資しています。その目的は、AIが責任を持って構築されるようにすること、そしてその可能性をリスクの自動発見に生かすことです。2024年には、GoogleのDeepMindとProject Zeroが開発したAIエージェントBig Sleepを発表しました。Big Sleepは、ソフトウェアに潜む未知のセキュリティ脆弱性を能動的に探し出します。Google Cloudは、多層防御モデルを採用しています。厳格なコードレビューとセキュアバイデフォルトのライブラリに加え、CodeMenderなどの専門AIエージェントによる継続的な自動スキャンを組み合わせ、リリース前後を問わず脆弱性を発見し、パッチを適用し、修正しています。また、脆弱性報奨金プログラムの運営とProject Zeroの維持を通じて、世界のセキュリティコミュニティと連携し、ゼロデイ脆弱性を先回りして発見・修正しています。 |
情報操作へのLLMの全面的な統合
GTIGは、情報操作(IO)の脅威アクターが、LLMの初期的な試用から、運用への全面的な統合へと進んだと、高い確度で評価しています。追跡している全カテゴリで、この傾向が見られます。ロシア、中国(PRC)、イランに関連するものを含む国家支援グループ、商用の「Influence-as-a-Service(IaaS)」ベンダー、非真正な政治的収益化(IPM)ネットワークのいずれもです。攻撃者は現在、標準的な手口にLLMを日常的に組み込み、合成メディアの生成やドメインネットワークのワークフロー自動化に使っています(LLMを使ったSEO操作、仕込み記事の編集・整形、影響力を狙うコンテンツの自動生成と公開など)。この広範な導入により、長期にわたる一部の影響工作では、出力の質が目に見えて向上しました。またIPMネットワークは、国家支援のIO作戦に特徴的だったテーマ性、質、量に似た政治的クリックベイトを大量に生み出せるようになりました。ただし、コンテンツの質が上がっても、影響力や成功が必ずしも高まるわけではない点には注意が必要です。
|
IOアクターのカテゴリ |
|
国家支援グループは、国家機関と直接結びついたIOアクターです。従来、プラットフォームの防御担当者や研究者が追跡する主な基準となってきました。もっともらしい否認の余地を残すため、作戦の実行を第三者の商用請負業者に委ねるケースが増えています。 |
|
商用IaaSベンダーには、マーケティング会社やPR会社、民間のインテリジェンス請負業者、商用監視ベンダーから派生した企業が含まれます。提供するサービスは、個別設計の影響工作から、すぐに使えるプラットフォームまで多岐にわたります。手口はこのエコシステム内でも一様ではありません。とくにインテリジェンス請負業者や監視ベンダーの派生企業は、従来の国家支援アクターよりも強固な運用セキュリティ(OPSEC)と高度な技術を使うことが少なくありません。 |
|
非真正な政治的収益化(IPM)ネットワークは、イデオロギーではなく利益を動機としています。こうしたアクターは、エンゲージメントを高め、クリック率を最大化し、広告収入を増やすために、大量の政治的クリックベイトを生み出します。政治的な切り口と大量の合成コンテンツが組み合わさると、表に見える印象に大きなずれが生じます。そのため、IPMネットワークのキャンペーンは、国家支援の作戦と取り違えられる可能性が最も高くなります。 |
表2:IOアクターのカテゴリ
コンテンツの自動生成によって運用上の主要なボトルネックが解消されつつあり、攻撃者はLLMの活用先を変えています。インフラ設計、自動配信パイプライン、検知回避の仕組みに重点を移しつつあります。とくに、LLMを活用したエンドツーエンドのIaaSプラットフォームを商用開発する動きが目立つことが、当社の観測からわかっています。このプラットフォームは、影響工作のライフサイクル全体を支援し、自動化するよう設計されています。こうしたプラットフォームが広まると、国家や商用アクターの運用負荷が下がる一方、ソーシャルメディア上で組織的かつ非真正な行動を見つけることは難しくなる可能性があります。
すぐに使えるLLM対応の影響工作プラットフォームの商用開発
2026年8月、GTIGはある脅威活動を調査しました。この活動では、Gemini APIと複数のAIプロバイダーのツールを組み合わせ、エンドツーエンドのIaaSプラットフォームを構築していました。主に欧州と中東を中心に、地域の政治的話題に関する世論を狙うためのものです。このプラットフォームは、影響工作のライフサイクル全体を自動化するよう設計されていました。ペルソナの作成、マルチモーダルなメディア生成、コンテンツの自動配信、プラットフォームをまたぐ対話型の投稿などです。確認されたプロンプトからは、プラットフォームの検知ルールを回避しつつ、自然発生的な草の根の関与を装う(いわゆる「アストロターフィング」)ことに運用の重点が置かれていたことがわかります。
-
確認されたプロンプトは、標的の地域に特化したローカルなペルソナをモデルに採用させていました。地域の方言やスラングを真似し、くだけた言い回しや意図的な誤字も取り入れて、自動化ツールらしく見えないようにしていました。
-
メディア生成を支えるプロンプトには、スマートフォンのカメラで撮った写真のようなリアルさを出すため、意図的なカメラの欠陥が盛り込まれていました(画像をざらつかせる、照明の変化にムラを持たせるなど)。また、合成画像の目印になりうるため、背景の文字は入れないようにしていました。
-
ソーシャルメディアプラットフォームの防御を回避するため、運用者はレジデンシャルプロキシ経由で通信し、保存したログインCookieも保持していました。この構成は、自動化ツールが認証済みのアクセスを継続的に維持できるようにするためのものです。CAPTCHAやログインの再確認といったセキュリティ上の関門を避ける狙いがありました。
GTIGは、別の商用請負業者がGemini APIを使っていることも検知しました。モジュール式のマルチプロバイダーAIアーキテクチャの一部として、すぐに使えるIaaSプラットフォームを開発する際に利用していたものです。このプラットフォームは、世界の主要プラットフォームで10万を超えるアカウントを管理するよう設計されています。自動化エージェント、検知回避およびデバイス識別子の偽装ツール、クラウド上のスマホファームを組み合わせ、複数のプラットフォームにまたがって数千もの偽ペルソナを運用する構成です。確認されたプロンプトからは、このアクターが、自国の政府機関と海外の顧客の双方に、影響工作の実行用としてこのツールを販売する計画だったことがわかります。
-
大量のソーシャルメディアアカウントを管理するため、このプラットフォームはクラウド環境で仮想スマートフォンを動かす設計でした。仮想デバイスを正規のモバイル端末に偽装し、Web通信をプロキシ経由にすることで、自動ボット検知やレート制限を回避します。
-
このアーキテクチャには、使い捨てメールアドレスや海外の仮想SMS番号を使った、偽アカウントの自動作成も含まれています。さらに疑いを避けるため、新規作成したアカウントには自動の「熟成期間」を設けていました。LLMで現実的なユーザー行動を模倣し(投稿をどれだけ長く眺めるか、スクロール、キャンペーンとは無関係なコンテンツへの反応など)、通常の活動履歴を築いてから、標的に向けたメッセージを発信する仕組みです。
LLMの戦術的な導入:属性別のマイクロターゲティングとコンテンツの大量生産
IaaSのソフトウェア群の開発と並行して、脅威アクターは商用LLMツールを基本的なコンテンツ作成の流れにも組み込み続けています。目的は、言語の壁を越え、メッセージを調整し、出力量を拡大することです。コンテンツ層で商用モデルを使い、論評、合成ペルソナ、様式化したアニメーションを作ることで、IOアクターはキャンペーンの信頼性と、特定の属性への訴求力を高められます。IPMネットワークも、広告収入を狙った政治的クリックベイトを大量生産できます。
-
長期IaaSキャンペーンにおけるLLMによる品質向上: 前回のレポート以降、GTIGは2019年から追跡している長期運用のIaaSプロバイダーが、LLMを使って影響工作の基本的な質と量を引き上げていることを確認しました。このプロバイダーは、主要プラットフォームにまたがる数千の合成プロフィールを管理する独自のソフトウェア群を使い、複数の国の政治的言説を標的にしていました。運用者はLLMモデルを組み込み、より説得力のある仮想ペルソナを作り出しています。あわせて、政治、宗教、公民権の話題に焦点を当てた学術調の論評やメディアも作成しました。生成したコンテンツは、偽の欧米系ペルソナを使って、各プラットフォームで宣伝・拡散されました。
-
合成コンテンツによる属性別のターゲティング: 脅威アクターが、LLM生成のコンテンツを使い、特定の地域や読者層に合わせて文脈を調整している例を確認しました。たとえば、合成のインフルエンサーペルソナを使い、特定の属性層に向けた政策ナラティブを広めるケースです。別のネットワークは、レゴブロック風の合成アニメーションやサッカーのパロディを投稿し、世界の政治家を風刺していました。おそらく、ネットで流行している短尺動画の形式にプロパガンダを包むことで、若い層に訴求する狙いだとみられます。
-
LLMで強化された非真正な政治的収益化(IPM): GTIGは、IPMアクターがLLMを使って政治コンテンツを大量生産する傾向が強まっていることも追跡しています。テーマ性、質、量は国家支援のIO作戦に似ることがありますが、これらの作戦にイデオロギーはなく、社会の分断を利用して、エンゲージメント、クリック率、広告収入を最大化することだけが目的です。GTIGは、IPMの運用者が商用LLMに指示を出し、収益性の高い政治トピック、トレンドキーワード、広告収益化向けの高CPM(Cost Per Mile)ニッチを割り出している例を確認しました。こうして作ったコンテンツは、合成のニュースキャスターを使って宣伝しています。このキャスターは、信頼性を演出するため、実在するジャーナリストや評論家の容姿を偽装することもあります。
|
緩和策 |
|
GTIGは、プロダクトチームと緊密に連携し、標準のプラットフォームポリシーに基づいて、影響を受けたGoogleの各サービス上でIOアクターへの措置を講じています。当社の調査と厳密な分析により、Googleの各チームは執行判断を下し、組織的なIOキャンペーンを阻止できます。GITG、YouTube、Google Trust & Safetyは、組織的なIOとして投稿やコメントを行うアカウントを追跡し、定期的に措置を講じています。具体例としては、YouTubeチャンネル、ブログ、AdSenseアカウントの停止や、Googleニュースの表示対象からのドメイン除外があり、四半期ごとにInfluence Operations Bulletinで報告しています。 GTIGは、執行措置にとどまらず、Google DeepMindとも知見を共有し、新たな手口に対してプラットフォームとサービスを強化しています。この情報は、悪用のベースライン策定、Geminiによる悪用の認識と拒否の能力向上、社内ポリシーの見直しに活用されています。 |
AIツールへのアクセスを悪用・収益化する脅威アクター
侵害された認証情報は、侵入時の初期アクセス、権限昇格、横展開の土台として長く使われてきました。いま攻撃者は、盗んだ認証情報や計算リソースを転用し、不正なLLMツールや自律的な運用パイプラインの動力源にするケースを増やしています。LLMの能力を拡大しようとする脅威アクターにとって、利用コスト、トークンのレート制限、地理的な制限は、運用上の根強い障害です。そこで攻撃者は、被害者のエンドポイントや継続的インテグレーション環境から、セッショントークンやプラットフォームの認証情報を直接収集しています。有効な認証情報をLLM向けに乗っ取るこの動きと並行して、地下のサイバー犯罪フォーラムや違法マーケットも急速に成熟し、この需要に応えています。汎用的なID情報の売買にとどまらず、検証済みの最先端AIアカウント、トークン化されたAPI利用枠、標的を絞ったインフォスティーラーの設定を、後続の悪用に使えるすぐに使える商品として売り出しています。
インシデント対応で見たLLMJacking
2026年を通じて、Mandiantは複数のLLMJackingインシデントに対応しました。金銭目的のアクターがクラウド環境を侵害し、標的組織のクラウド計算リソースやLLMリソースの利用枠を消費したものです。下の画像のとおり、LLMJackingは数時間のうちに利用量と請求額を大幅に押し上げることがあります。1日の不正請求額が10万米ドルを超えたケースもありました。もっとも深刻な事例では、対処までのリソース悪用の累計額が100万米ドルに達しました。
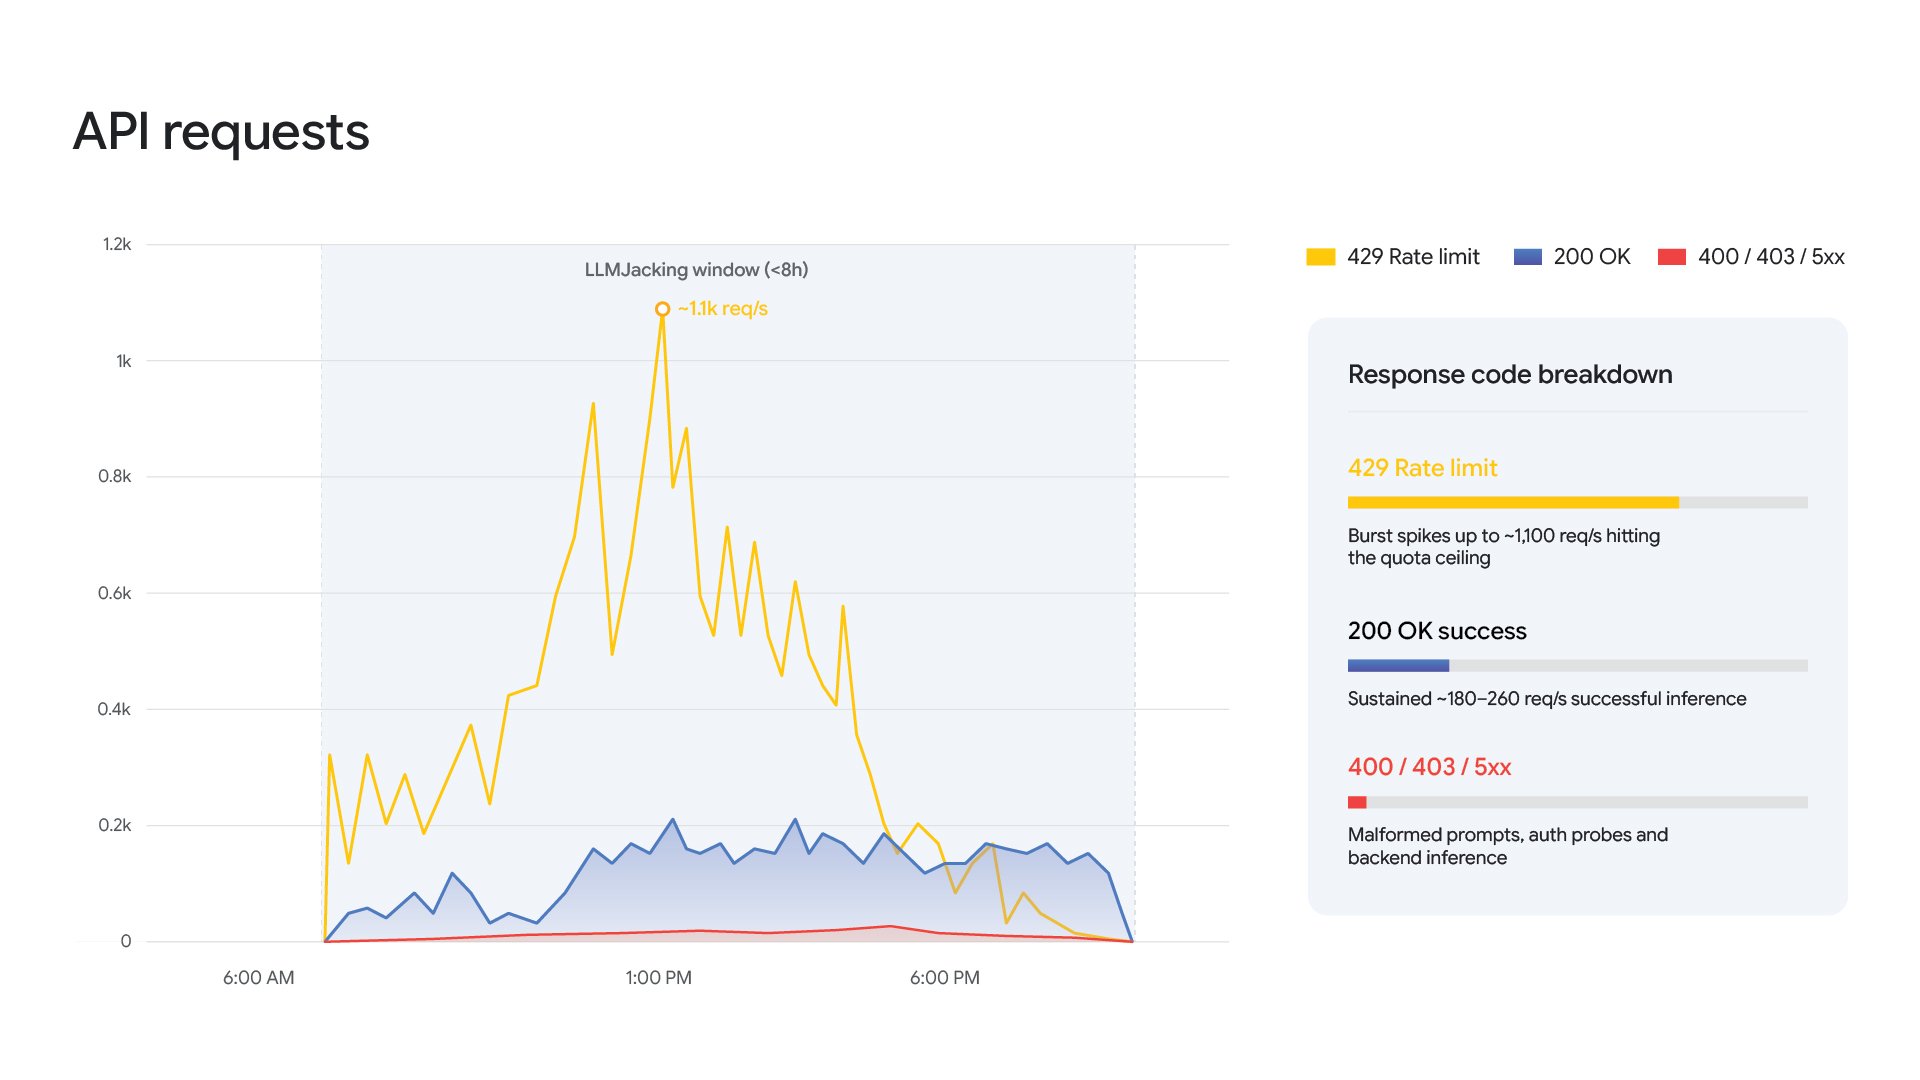
図5:LLMJackingによってAPIリクエストが急増したことを示す利用状況グラフ
11月、MandiantとGTIGは、北米、南米、アジア太平洋地域の金融サービス、小売、運輸、テクノロジー分野の組織に影響した複数の侵入で、共通して見られたTTPを説明しました。
|
攻撃ライフサイクルの段階 |
確認された戦術の説明 |
|
初期アクセス |
脅威アクターは、認証情報の窃取やセッションハイジャックで標的環境に侵入するケースが多く見られました。公開GitHubリポジトリから有効な認証情報を収集したり、偽サイトを使ったソーシャルエンジニアリングで、有効なセッショントークンをユーザーに入力させたりしています。 |
|
内部偵察と横展開 |
攻撃者は、狙う認証情報やシステムを特定するため、内部のコードリポジトリ、データストア、クラウドサービス、コンテナ、アクセスログに対して偵察を行いました。少なくとも1件では、脅威アクターが内部コンテナ上で動作するパッケージのWebアプリケーションの脆弱性とみられる欠陥を悪用し、別のシステムへ移動しました。 |
|
権限昇格と永続化 |
脅威アクターは、不正なIAMアカウントやサービスアカウントを作成したり、サービスロールに管理者ポリシーを付与したりしました。また、LiteLLMのサンドボックス脱出の脆弱性CVE-2026-40217を悪用した脅威アクターも確認しています。この脆弱性により、攻撃者は権限の限られた推論キー(「Virtual Keys」)を、完全な管理者権限の認証情報に昇格できます。マルウェアを使わなくても、特権サービスアカウントだけで永続化は十分に可能でした。 |
|
目的の達成:LLMの悪用 |
攻撃者は、組織のクラウド環境の中でLLMサービスを有効化しました。侵害したアカウントを従量課金契約に登録した例もあります。レート制限を回避するため、ある脅威アクターは「使い捨てとローテーション」の戦略を取り、短命のサービスアカウントの作成と削除を繰り返しました。別の脅威アクターは、クラウドの計算リソースを悪用しました。強力なGPUを積んだインスタンスを用意し、割り当ての引き上げを申請して、自前のLLMツールを動かしています。その中には、侵害したネットワークへのさらなる攻撃を自動化するために使われたエージェント型フレームワークや、侵害した組織のリソースへのアクセス権の販売を支えるために展開されたオープンソースのAPIゲートウェイ、独自の中継インフラが含まれていました。 |
表3:LLMJackingの侵入で確認された共通のTTP
別の調査では、少なくとも2組の攻撃者がそれぞれLLMJackingを試みていたことがわかりました。どちらも同じ正規の認証情報を使って標的環境にアクセスしており、この認証情報は地下フォーラムで売買または流出していた可能性があります。1組目の脅威アクターは、正規の認証情報で環境に侵入し、利用可能なLLMサービスを列挙して、アカウントのコストや使用状況の情報を照会しました。同じ日に、共通のUser-Agentを持つ一群のIPアドレスも、同じ正規の認証情報で環境にアクセスしているのを確認しました。ボットネットかプロキシサービスとみられます。このボットネットまたはプロキシサービスは、認証情報が失効するまでの約24時間で、数百万回のLLM API呼び出しを発生させました。1組目の脅威アクターは環境に再び侵入し、LLMへ問い合わせる権限を持つサービスアカウントを作成しました。しかし、ボットネットの派手な活動のせいで、LLMへの問い合わせを実行する前に、侵害された認証情報が対処されました。
LLMJackingの侵入を防ぐためのハードニングと緩和策については、当社のブログをご覧ください。
LLM MixerによるLLMJackingの収益化
脅威アクターは、侵害した計算リソースやLLMリソースへのアクセス権を販売して、LLMJackingの侵入を収益化することが少なくありません。LLMJackingの増加に加え、GTIGは「LLM Mixer」の拡散を追跡しています。LLM Mixerは、LLMサービスとその基盤となるプロキシインフラへの不正アクセスを買い手に提供する、違法な販売サイトです。このインフラは、買い手の通信を、盗まれた認証情報と計算インスタンスのプールを経由させ、安定したアクセスを確保します。同時に、問い合わせ量を複数の被害環境に分散できるため、検知される可能性も下げられます。
LLM Mixerのエコシステムは、サプライチェーンの個々の段階を専門の脅威グループが分担する、サイバー犯罪市場全体の構図と重なります。たとえば、LLM Mixerの運用者がインフラと顧客対応を担う一方で、別の脅威アクターと提携することがあります。そうした提携先は、侵害環境への初期アクセスの確立、インフォスティーラー運用者からの侵害済み認証情報の購入、無料トライアルアカウントを組織的に登録するパートナーの募集などを担います。
GTIGは、ロシア語および中国語の地下マーケットに出ていた多数のLLMJacking販売業者の広告を分析しました。その結果、ほとんどのサービスが複数のモデルへのアクセスを提供していることがわかりました。そこには、悪意あるサイバー活動への対応をうたう、最先端モデルやジェイルブレイク済みモデルも含まれます。広告された価格は、個々のMixerプラットフォームや、提供されるモデルと認証情報の種類によって大きく異なります。たとえば、無料トライアルの認証情報は、エンタープライズ向けよりはるかに安価でした。100万トークンあたりの価格は、0.10米ドルから25米ドルまでの幅がありました。ある販売業者のAPIMartは、プロンプトが100,000トークンを超えると、入力と出力の両方に5倍の価格を上乗せします。100万トークン単位ではなく、提供するモデルの種類に応じて異なる価格の月額サブスクリプションを提供する業者(JetNightなど)もあります。
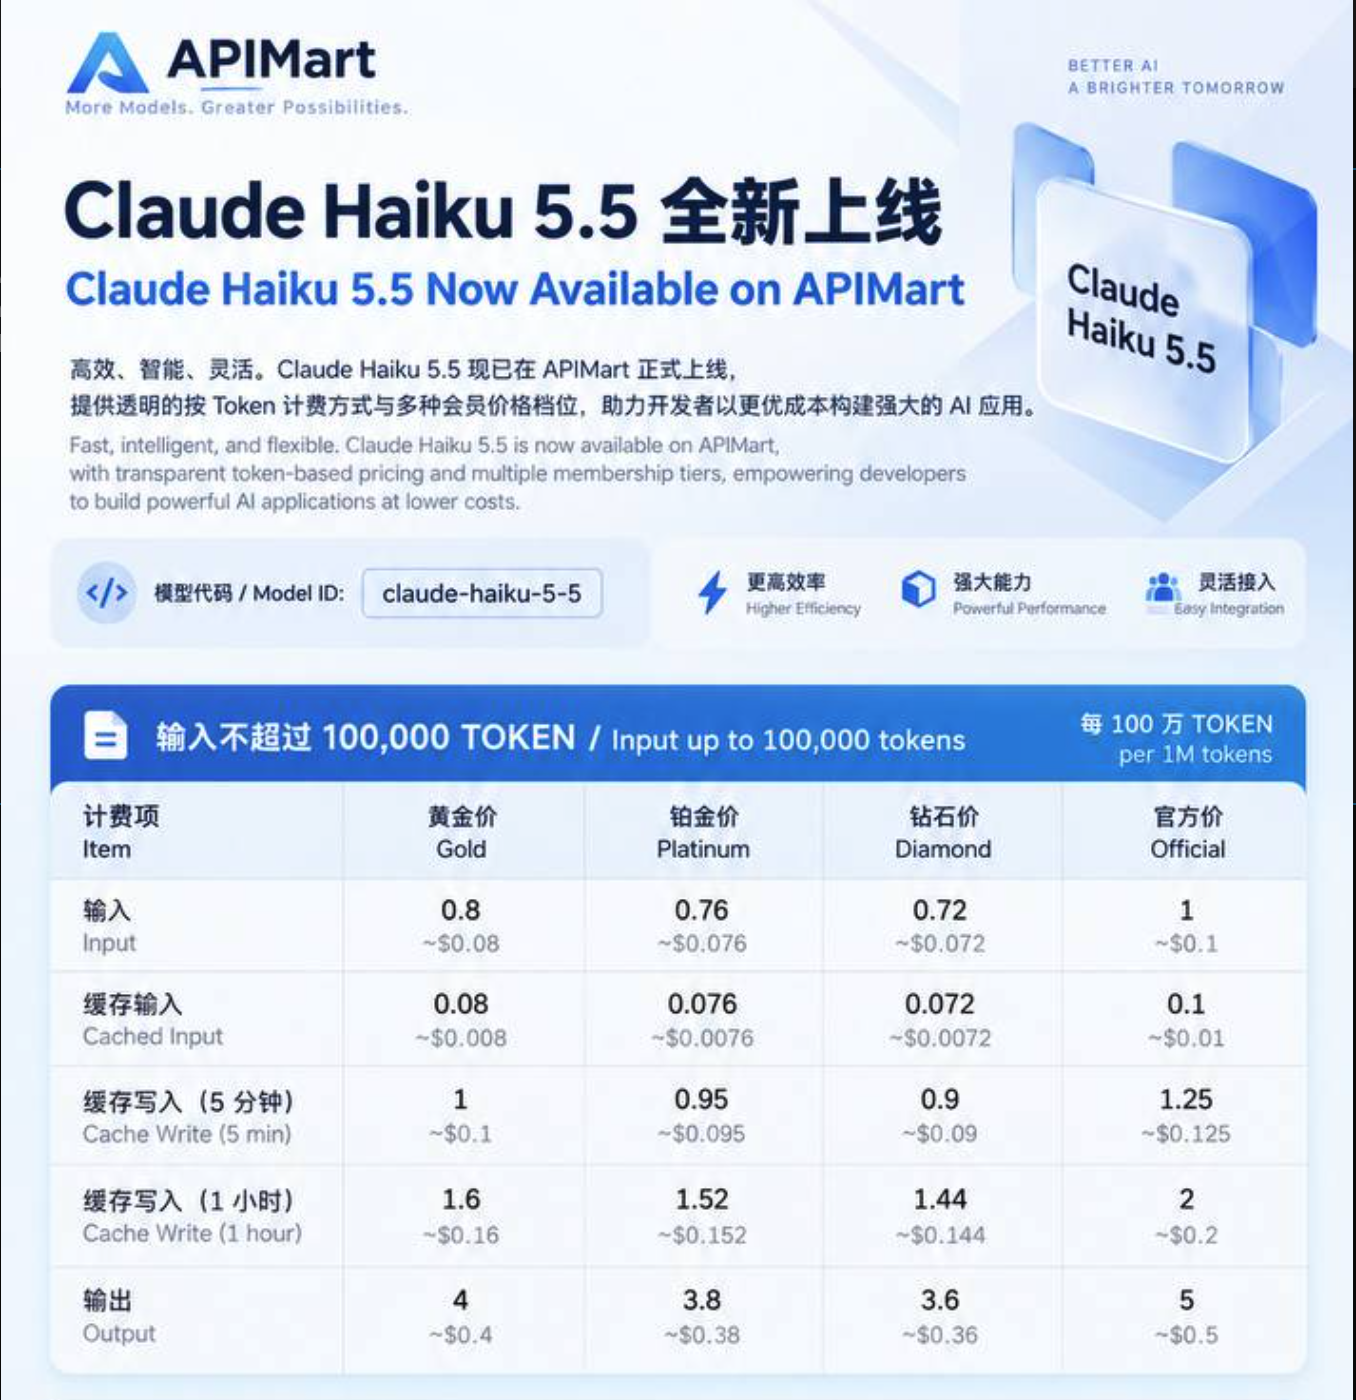
図6:APIMartが提示している価格
生産性向上のためにAIを使い続ける脅威アクター
前回のレポート以降も、GTIGは、脅威アクターがLLMを使って攻撃ライフサイクルのさまざまな段階を補強していることを確認しています。ただし、LLMツールが広く使われるようになると、運用上の大きな欠点も生まれます。多くのLLMツールの処理はフォレンジック上の痕跡が目立ちやすく、OPSECを損ない、ステルス性を低下させかねません。スパイ活動にとっては不利に働きます。さらに、LLMは運用の信頼性を下げることもあります。実在しない詳細情報や標的さえ捏造する「ハルシネーション」など、モデルの限界に攻撃者が対処しなければならないためです。このため、長期の潜伏を維持する目立たない作戦を得意とするアクターは、標的環境の中でフォレンジック上の痕跡が目立つツールに頼る可能性が低いとみています。ただし、作戦上の優先度によっては、速度と規模のために選択的に使うこともありえます。逆に、多くのサイバー犯罪アクターのように、作戦のステルス性をそれほど重視しないアクターは、自律型の攻撃ツールを作戦に取り入れ続けると、高い確度で評価しています。キャンペーンの到達範囲が広がれば、成功率の低下を補えるとみられるためです。
政府支援の脅威アクター
国家支援の脅威アクターは、それぞれの作戦でLLMを使い続けており、これまでのレポートで示した基本的な評価を裏付けています。たとえば、イラン政府支援のアクターであるCALANQUE IONは、以前はAPT42として追跡していました。引き続き、Geminiを含むLLMを使って、偵察や標的を絞ったソーシャルエンジニアリングを強化しています。PRC関連の脅威アクターも、偵察や調査にLLMを活用しています。LLMを使う脅威アクターのこうした新たな基準に加え、次の活動も確認しました。
2026年第3四半期には、PRC関連のサイバースパイアクターが、LLMツールとモデルを偵察、フロントエンドのスキャン、さまざまな業種や地域にわたる標的の調査、エクスプロイトの武器化に使いました。
-
侵害後のデータ分析にLLMを使う脅威アクターも確認しています。その一例が、PRCの請負業者LEAKY CASTLEです。この業者は、請負業者から流出したデータに関する公開報道と重なります。報道によれば、この請負業者はLLMを使い、窃取したデータの分析、翻訳、理解を行っていました。組織構造に関する洞察を引き出し、それを完成した情報レポートに加えて、顧客に販売していたということです。
-
新たな傾向として、PRC関連のアクターが、ステージング、デッドドロップ型C2、情報窃取のために、LLMプラットフォームやファイルホスティングのバックエンドを悪用していることも確認しました。ある例では、脅威アクターが最先端モデルのファイルホスティング基盤を悪用して、おとりのアーカイブを配置し、窃取したデータを外部へ送り出していました。さらに、バックエンドAPIを使って、盗んだイントラネット文書も持ち出しています。
朝鮮民主主義人民共和国(DPRK)の脅威アクターが、LLMツールをDPRKのITワーカーの活動に使い続けていることも確認しています。たとえば、履歴書の作成や、欧米企業の採用面接の準備などです。DPRKの脅威アクターは、運用規模の拡大のために生成ツールを悪用するとともに、ネイティブなエージェント実行フックを企業への侵入経路として悪用しています。
-
採用審査の場で回答を生成するために、一般公開されたツールを使っていることを確認しました。これにより、もっともらしく受け答えして、欧米のITワーカーになりすまし、リモート雇用を確保しています。
DPRKのアクターがLLM搭載ツールを使って、おとり用コンテンツを生成したり、コーディングを支援したりする様子は続いています。一方、2026年を通じて、戦術が進化していることも確認しました。複数の侵入で、MIDNIGHT NEPTUNEの脅威クラスターとみられるグループが、LLMを使ったソーシャルエンジニアリングを組み合わせました。そのうえで、組織自身のAIツールをサプライチェーン攻撃の経路として悪用しています。
-
北米と欧州の暗号資産関連組織を狙った最近の侵入では、この脅威アクターが、LLMソフトウェアのアーキテクチャを横展開の実行基盤として悪用しました。初期アクセスの段階では、ビジネスSNS上に偽のリクルータープロフィールを作成していました。プロフィール画像にはSynthIDの電子透かしが含まれており、LLMで偽の職業上のIDを合成したことが裏付けられています。これらのペルソナは、標的を偽のミーティングプラットフォームへ誘導しました。そこでは「ClickFix」というソーシャルエンジニアリングのおとりが使われ、診断用の修正スクリプトを標的に実行させます。実行されたのは、おそらくLLMが書いたステージング用スクリプトでした。最初の侵害後、このアクターは内部のコードリポジトリへ移動し、組織内部のサプライチェーン攻撃を仕掛けました。
.claude/settings.json設定ファイルを書き換え、ユーザーがClaude Codeを起動すると、バックドアのSOMBERMEMEのダウンロードが自動で始まるようにしたのです。MIDNIGHT NEPTUNEとみられるグループは、ステルス性を保つため、Microsoft Copilotにちなんだ名前のGitHubパーソナルアクセストークン(PAT)を生成し、横展開をさらに隠蔽しました。脅威アクターが、運用規模の拡大のために生成ツールを悪用すると同時に、ネイティブなAIエージェントの実行フックを企業への侵入経路として悪用していることを、改めて示しています。
すぐに使えるサイバー犯罪ソリューションを提供するLLMツールキット
前四半期の動きとして、金銭目的の活動で攻撃フレームワークが使われていることに加え、サイバー犯罪アクターがLLMを使って顧客向けツールを大量に作っていることも確認しました。たとえば、Phishing-as-a-Service(PhaaS)の運用者がLLMを使い、技術力の低い攻撃者向けのツールを作っています。Jieyouフィッシングサービスは、2026年3月に初めて確認された、活発な中国語のPhaaSプラットフォームです。主にサイバー犯罪者が、きわめて巧妙なフィッシングキャンペーンを展開・管理するために使っており、とくにEC詐欺に重点を置いています。このサービスは、2026年6月のバックエンド更新でLLMチャットボットアシスタントを導入しました。このチャットボットを使うと、脅威アクターは自然言語のコマンドで、フィッシングパネルを簡単に設定し、既存のテンプレートも修正できます。キャンペーンを展開するための技術的な障壁は大きく下がりました。バックエンドのチャットボットは特定のモデルに依存せず、APIを通じて複数の最先端プラットフォームやオープンソースのプラットフォームと連携します。Jieyouプラットフォームの進化は、業界で強まっている傾向を示しています。PhaaSプロバイダーがLLMをモジュール式の戦力増強手段として活用する流れです。技術力の低いアフィリエイトでも、ペイロードを手作業で編集することなく、チャットボットを通じた自然言語で、口実となるおとりやフィッシング画面をその場で動的にカスタマイズできるようになりました。
|
緩和策 |
|
これらの活動はGeminiの安全対応を作動させ、Googleは脅威アクターのキャンペーンを阻止するため、さらに広範な措置を講じました。加えて、この活動に関連するアセットを無効化し、さらなる悪用を防ぐためのアップデートも実施して、これらのアクターに対処しています。Google DeepMindは、これらの知見を分類器とモデルの強化に生かしました。これにより、モデルはこの種の攻撃への協力を拒否できるようになっています。 |
GoogleによるAI悪用への防御
Googleは、ユーザーとインフラをLLMの悪用から守るため、多層的な防御戦略をとっています。モデルレベルの先制的な安全対策、専門的な脅威インテリジェンス、的を絞った封じ込めプロトコルを統合し、脅威を想定して防御するための積極的なレッドチーム演習も実施しています。さらに、イノベーションが進むなかで、AIを責任を持って構築・展開するためのセキュリティ標準が業界に求められます。このため当社は、AIシステムを保護するための概念的なフレームワークとして、Secure AI Framework(SAIF)を発表しました。
先制的なモデルとプラットフォームの防御
当社は、能動的な脅威監視で得た知見を安全性分類器とガードレールに直接取り込み、モデルを悪用から継続的に守っています。たとえば、モデル抽出(「蒸留」)攻撃への対策として、リアルタイムの防御を導入しました。権限のない「生徒」モデルの性能を低下させ、独自ロジックの複製を試みる動きを検知するための仕組みです。悪意ある攻撃者を特定した場合は、関連するプロジェクトとアカウントを無効化し、その活動を直接阻止します。
こうした保護を企業の顧客にも広げるため、Google AI Threat Defense(AITD)を開発しました。この自律型アーキテクチャは、Geminiやその他の最先端モデルの推論能力、Wizのリスク優先順位付け、GeminiとCodeMenderの自動修復機能、Mandiantの最前線のインテリジェンスを組み合わせ、セキュリティを運用に落とし込みます。AITDはマルチモデル戦略をとり、コストとカバレッジのバランスを取っています。継続的なスキャンには軽量モデルを使い、リスクの高い脆弱性には専門の最先端モデルを使います。
先制的なプラットフォーム防御に加え、最近、最も強力なモデルであるGemini 4 Carbonを発表しました。最先端のサイバーセキュリティ能力と長期的なタスク遂行能力を備えています。Googleは、Gemini 4 Carbonに、サイバー悪用に対する多層防御を組み込みました。安全性トレーニング、入出力の分類器、アクティベーションベースの内省プローブ、思考の連鎖とエージェントの行動軌跡を見るモニターを組み合わせ、機能する武器化エクスプロイトやマルウェアツールの開発要求をブロックするよう設計しています。これらの安全対策の堅牢性は、社内のレッドチームに加え、Gray Swanやtrajectory labsといった専門の外部パートナーによってもストレステストを受けています。モデル自体の対策にとどまらず、Googleは本番環境での意図的な悪用を継続的に監視し、違反アカウントのアクセスを制限または無効化しています。さらに、審査済みの防御担当者、セキュリティ研究者、政府パートナーには、Fairwind Programを通じて、デュアルユースの高度なサイバー能力へのアクセスを提供しています。Gemini 4 Carbonに実施した安全性、セキュリティ、アライメントのテストの詳細は、Gemini 4 Carbon Safety & Security Reportに掲載しています。
AIを安全かつ責任を持って構築する
GoogleのAIへの取り組みは、大胆なイノベーションと責任ある開発という方針に導かれています。Googleは、AI原則に基づき、堅牢なセキュリティと安全性のガードレールを備えたAIシステムを設計しています。このガードレールは、耐性を確保するために継続的にテストされています。
当社のポリシーガイドラインと禁止事項のポリシーは、安全性を確保する基盤です。当社のポリシー策定プロセスは、新たな傾向を見据え、設計の段階からセキュリティを組み込むように作られています。これにより、世界中のユーザーに対する保護を強化できます。
Googleでは、脅威インテリジェンスがセキュリティ体制の中核をなしています。政府支援の脅威アクターによる悪意あるサイバー活動を含め、当社のプラットフォームの悪用を積極的に調査し、必要に応じて法執行機関とも連携します。重要なのは、講じたあらゆる対策から得た教訓を、製品開発にフィードバックし、AIモデルのセキュリティ向上に役立てていることです。分類器とモデルレベルの安全対策を繰り返し改善することは、進化する脅威に機敏に対応し続けるために欠かせません。
当社のLLM開発チームとTrust & Safetyチームも、脅威インテリジェンス、セキュリティ、モデリングの専門家と常に連携し、悪用に効果的に対処しています。