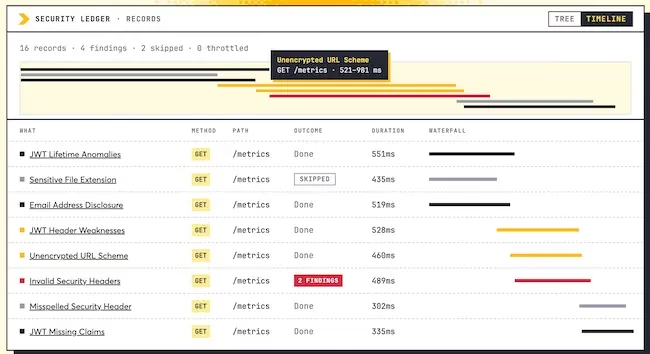
Detectifyは、「Agentic Tooling」の提供を開始しました。組織が自社環境で運用するAIエージェントが、脆弱性の疑いがある箇所を能動的に調査し、稼働中のアプリケーションで実際に悪用できるかどうかをテストできます。新機能「Security Ledger」では、セキュリティチームがエージェントの調査結果を客観的な証拠と照らして検証できます。確率的な推論だけに頼らず、根拠に基づいて判断できる仕組みです。
このツールは、DevSecOpsで拡大しつつあるギャップに対応するものです。開発チームは、コードをコミットから本番環境へ数分で届ける「ソフトウェアファクトリー」を構築してきました。現在ではAIがコードの多くを書くようになり、脆弱性も同じパイプラインを同じ速度で流れます。その結果、ソフトウェアファクトリーは「脆弱性ファクトリー」になりかねません。
Detectifyの顧客からは、AI駆動の静的アプリケーションセキュリティテスト(SAST)ツールが出す検出結果の約80%がノイズだという声が上がっています。AIエージェントに作業を任せても、出力を信頼できなければ役に立たないことを示しています。エージェントは推論に優れていますが、答えを出すために手を抜くことがあります。実行していないテストについて、もっともらしい報告書を作成してしまう場合もあります。
Agentic Toolingは、DevSecOpsチーム向けに構築されています。エージェントは、Detectifyが10年以上かけて築いてきたテストエンジンを利用できます。具体的には、同社のエシカルハッカーコミュニティーから集めたペイロードによる評価、「Alfred AI」、Surface Monitoringのデータなどです。ツールは顧客の環境内でMCPとCLIを通じて動作し、顧客自身のエージェントとモデルを使います。処理の対象は、顧客が提供したデータだけです。
Agentic Toolingは、ループエンジニアリングを前提に設計されています。ループエンジニアリングとは、AIエージェントを毎回手作業で指示するのではなく、自動で繰り返されるワークフローの中で動かす新しい手法です。CIの実行やスケジュールされたジョブがループの起点となります。コードスキャン、バグバウンティの報告、レッドチーム、Detectifyの攻撃対象領域データから得られた検出結果は、それぞれチケットになります。
エージェントはチケットを受け取ると、関連するコードを読み込みます。そのうえでDetectifyのツールを使い、攻撃者と同じように外部から稼働中のアプリケーションをテストして、問題が悪用可能かどうかを確認します。1回の処理で、1件の検出結果をトリガーから実証までたどり、次の件に移ります。このループを継続的に回すと、Detectifyが「検証ファクトリー」と呼ぶ仕組みになります。ソフトウェアファクトリーと対をなし、出荷されるコードの速度に追随できるというものです。
DetectifyのSecurity Ledgerは、こうした作業をすべて検証可能にします。エージェントがDetectifyのツールを使うたびに、台帳はテストセッションを記録します。送信したリクエスト、使用したペイロード、返された結果も含まれ、証拠は元のチケットに紐づけられます。エンジニアは、エージェントの行動、結論、その評価を裏づける証拠を、1つのタイムラインで確認できます。
台帳を書き込むのはエージェントではなくDetectifyのツールであり、追記専用です。そのため、チームは実際のテストに裏づけられた検出結果と、根拠のないAI生成の結論を区別できます。組織は、判断に至った経緯の可視性を失うことなく、セキュリティ調査を拡大できます。
DetectifyのCEOであるRickard Carlsson氏(LinkedIn)は、次のように述べています。「エージェントにコードを書かせ、同じエージェントにそのコードが安全かどうかを尋ねたとします。『はい』と答えても、本当に安全かどうかは分かりません。エージェントは成功したい、質問者を喜ばせたいと考えて、証拠を捏造する例が数多くあります。かつてコードレビューとは、同僚が1、2ページを読むことでした。今では50ページにもなり、誰も読み通せないまま本番環境に出ていきます。当社が作っているのは、エージェントには捏造できない証拠です。チームはその速度で出荷しながら、実際に何がテストされたのかを把握できます」
今回の発表は、セキュリティチームが既知の脆弱性の修正にさえ苦戦しているなかで行われました。DetectifyのH2 2026 Cyber Hygiene Indexによると、未修正の重大およびハイリスクの脆弱性の9割が、90日を超えて露出したままでした。一方で、調査が必要なアラートは増え続けています。復旦大学とTencentの研究者による2026年の調査では、検証した静的解析アラートの76%が誤検知でした。開発者は、1件あたり10〜20分をレビューに費やしていました。
Agentic Toolingは、2026年5月にリリースされたDetectify MCP Serverを土台にしています。このMCPサーバーにより、AIエージェントはDetectifyのセキュリティ検出結果とスキャン機能を利用できるようになりました。Detectifyは今後、プラットフォーム全体のデータをこのループに取り込む計画です。たとえば、新たに開いたポートをきっかけに、エージェントによる調査を自動で開始できるようにします。
翻訳元: https://www.helpnetsecurity.com/2026/11/17/detectify-agentic-tooling/