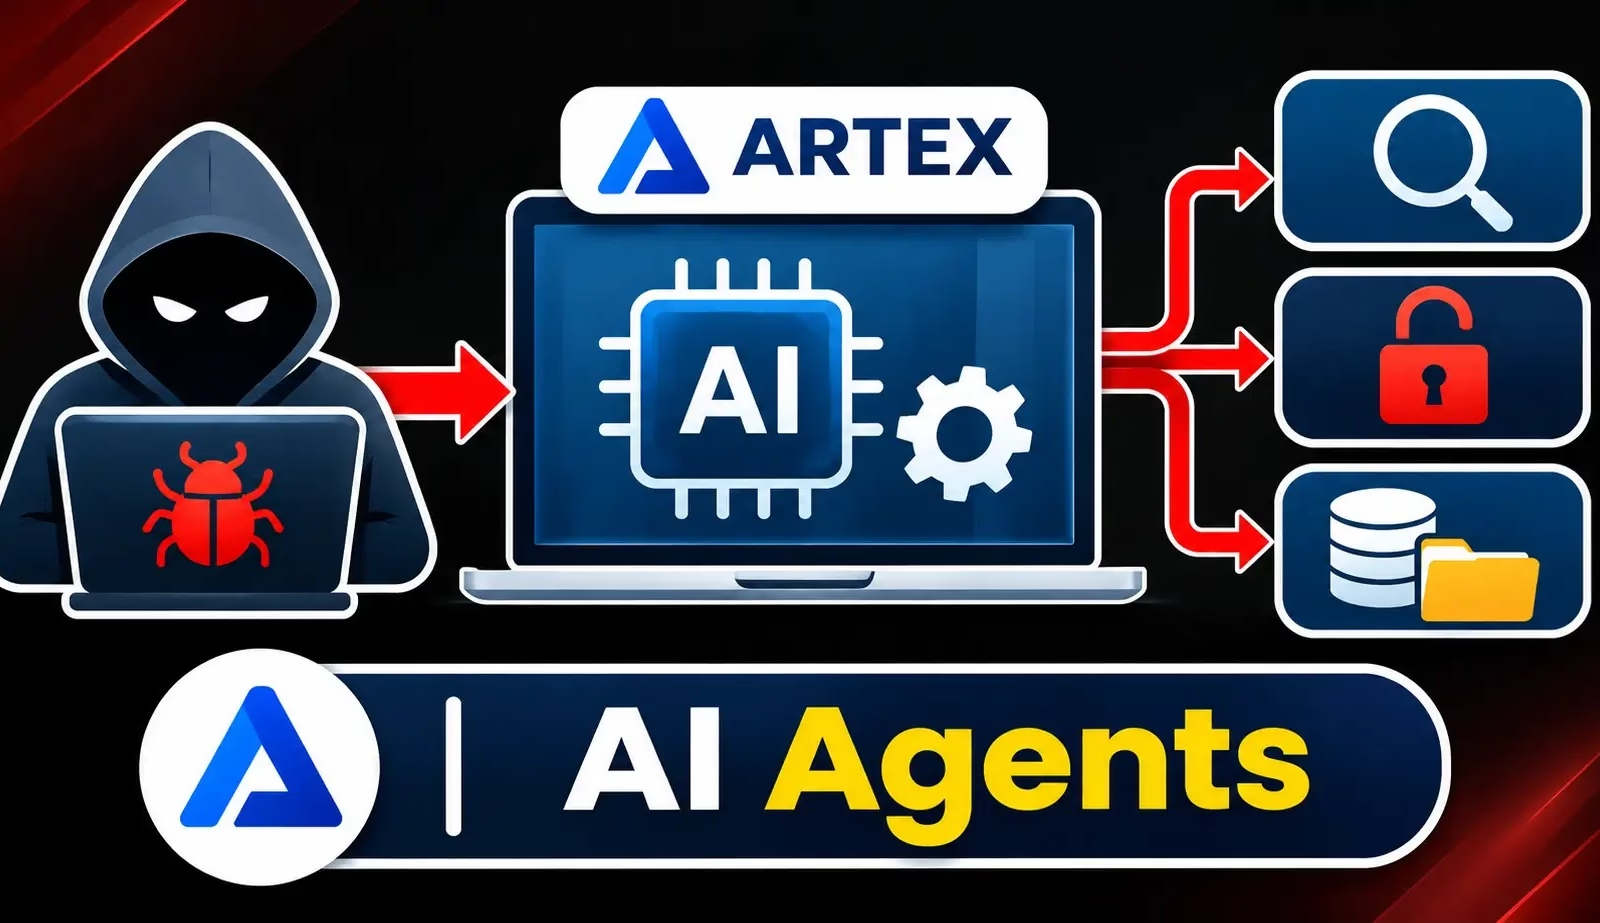
Cisco Talosによると、攻撃者はAI搭載のペネトレーションテスト用フレームワークを使い、人手をほとんど介さずに侵入の全工程を実行しています。
そのひとつであるARTEXは、公開から数週間のうちに、スパイ活動や犯罪キャンペーンとの関連が確認されました。正規のセキュリティテスト向けに作られたツールが悪用され、攻撃の規模拡大に使われています。
これらのフレームワークは、偵察、脆弱性テスト、その後の攻撃行動を連携させて実行します。攻撃に必要なスキルの水準が下がり、侵入のスピードも上がります。
利用されるのは、nmapやnucleiといった無償ツールです。加えて、CensysやShodan、CAPTCHA回避サービス、認証情報の漏えいサービス、住宅用プロキシ、ハッシュ解析サービスも使われます。
ほかのフレームワークは形態が異なります。Hephaestusは、VPS上でコマンドラインから実行し、Telegramを通じて操作します。
PentAGIには攻撃チェーンを表示するWebダッシュボードがあり、Talosはインターネット上で到達可能なPentAGIのインスタンスを700件以上確認しました。HexStrike AIは、MCP経由でClaude Codeなどのクライアントと接続します。
Autumn-27を名乗る身元不明の開発者が、2026年7月にGitHubでARTEXを公開しました。オペレーターが標的と目的を指定する仕組みです。
プランナーエージェントが目的をタスクに分割し、ワーカーエージェントがセキュリティツールを使ってそれらを実行します。フレームワークは調査結果を共有グラフに保存します。
ARTEXはさまざまな大規模言語モデルに対応し、タスクの開始後はほとんど指示を必要としません。コマンド&コントロール(C2)ツールは内蔵していませんが、オペレーターはMCP経由で独自のツールを追加できます。TalosはARTEXがVShell、GoPhish、AdaptixC2と併用されている事例を確認しています。
エージェントは、公開GitHubリポジトリから露出したシークレットを探す用途にも使われました。あるケースでは、エージェントがGitHubからAzure Key Vaultのデータ窃取まで5分で到達しています。
Datadogも、AWS環境で同様の活動を確認しました。Dosuは、90分間に8万件を超えるリクエストを送信した攻撃者を報告しています。
これらの攻撃が突いたのは、基本的な対策の甘さでした。具体的には、パスワードスプレー攻撃、ハードコードされた管理者認証情報、API認証の欠如、コマンドインジェクションなどです。
Talosは、ARTEXに関連するC2のIPアドレスを2,500件以上特定しました。これらのIPアドレス上では、VShell、Nessus、Mimikatz、Cobalt Strike、Chisel、Fscanなどのツールが確認されています。ただし、これらのツールが同時に確認されたからといって、ARTEXが使ったと証明されるわけではありません。
Talosは、こうしたフレームワークが今後、自律的なラテラルムーブメント、データ窃取、さらにはランサムウェアまで備えるようになると予測しています。人が手作業で対応するには動きが速すぎるため、防御側には迅速な封じ込め計画が必要です。
Talosは、ARTEX、AdaptixC2、VShell、Fscan向けのSnortおよびClamAVの検知ルールを公開しています。IOCはGitHubリポジトリに掲載されています。talosintelligenceが伝えました。
注記: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりすることを防ぐため、意図的に無害化(defang)しています(例:[.])。再変換(re-fang)は、MISP、VirusTotal、SIEMなど管理されたスレットインテリジェンスプラットフォーム内でのみ行ってください。
ANY.RUNを導入する16,000以上のSOCチームに加わり、脅威調査を効率化して手作業を減らしませんか。チームで試してみる
翻訳元: https://cyberpress.org/ai-agents-automate-cyberattacks/