Webアプリケーションの スキャンの成否は、クロール(巡回)の段階で決まります。しかし、製品選定の場でこの点が検証されることはほとんどありません。
シングルページアプリケーション(SPA)、認証が必要なフロー、APIバックエンドは、単純なクローラーでは歩き切れません。ルートの40%にしか到達しない スキャナーは、実際にデプロイしたものとは別のアプリケーションを診断しているのと同じです。
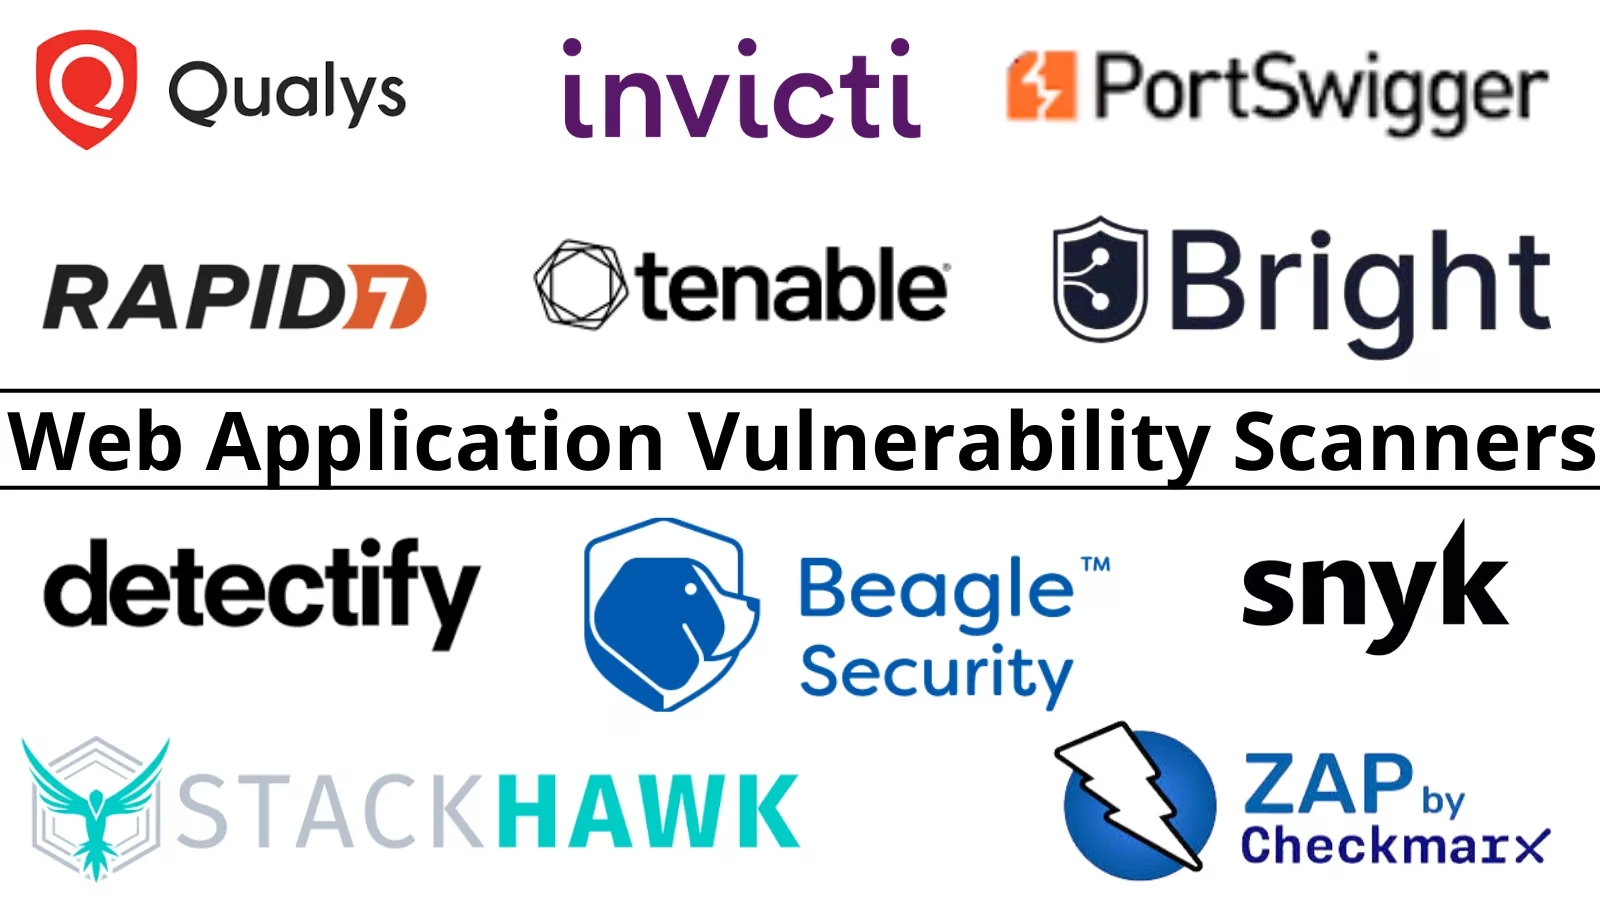
本ガイドでは、実践的なベンチマークとなる製品から、実証ベースの自動化プラットフォーム、開発者向けのCIツール、基盤となる無料ツールまで、11製品を「カバレッジの誠実さ」「証拠の質」「パイプラインとの適合性」の観点で評価します。
本ガイドが扱うのはWebアプリケーション層です。インフラ層については、脆弱性スキャナーのガイドで補完できます。
Audit Security
まずは機能比較表
| スキャナー | 認証付きスキャン | OpenAPI/仕様駆動のAPIテスト | CI/CDネイティブ | エクスプロイト実証による検証 | 無償/オープンソース |
| Burp Suite |  |
|
(Enterprise) |
(手動+) |
 (Community) |
| Invicti | |
|
|
(中核機能) |
 |
| Qualys (WAS) | |
|
|
|
|
| Bright Security | |
(中核機能) |
(中核機能) |
|
|
| Detectify | |
|
|
(ペイロード) |
|
| Beagle Security | |
|
|
|
|
| Rapid7 | |
|
|
(リプレイ) |
|
| Tenable (WAS) | |
|
|
|
|
| Probely | |
(中核機能) |
|
|
|
| StackHawk | |
(中核機能) |
(中核機能) |
|
|
| ZAP by Checkmarx | |
|
|
|
|
評価方法
調査に基づき、5つの基準で評価しました。クロール/カバレッジの実態(SPA、認証、API)、検出精度と証拠の質、パイプラインとの統合、大規模運用のしやすさ、価格の手頃さです。有料での掲載は一切ありません。
11製品のレビューと評価
1. PortSwigger(Burp Suite):プロの標準ツール
Burp Suiteは、この分野の職人技が集まる製品です。Webテスターなら誰もが使うProの作業環境、コミュニティのノウハウを集めた拡張機能マーケットプレイス、そしてスキャナーを定期的なCI実行へと拡張するBurp Suite Enterpriseを備えています。
ハンズオンの深さと自動化を、単一の系譜で実現しています。
主な機能:実務者からの信頼、拡張機能のエコシステム、Enterpriseによる自動化。
価格体系:Proはユーザー単位、Enterpriseはアプリ単位。
評価:手動テストの標準でありながら、今や大規模運用モードも備えています。
2. Invicti(Acunetix/Netsparker):実証ベースの自動化
Invictiの実証ベースのエンジンは、脆弱性を「あるかもしれない」と主張するのではなく、実際に悪用可能であることを示します。検出結果を安全に検証するため、トリアージの手間が大幅に減ります。AcunetixとNetsparkerの系譜を受け継ぎ、数百のアプリケーションを定期的にスキャンできるよう設計されています。
Try Cloud Tools
主な機能:実証ベースの高精度検出、ポートフォリオ規模への対応、スケジュール運用。
価格体系:アプリ単位のティア制。
評価:検出結果が、証明済みの状態で届きます。
3. Qualys(WAS):プラットフォーム統合型スキャナー
Qualys WASは、Webスキャンをプラットフォーム全体に組み込みます。アプリの検出とカタログ化、VM(脆弱性管理)と同じクラウドからのスキャン実行、資産コンテキストを共有した検出結果の管理が可能です。Qualysを使う組織にとっては、ツールの集約によるコストメリットがあります。
主な機能:プラットフォーム統合、アプリのカタログ化、統合レポート。
価格体系:アプリ単位。
評価:運用中のプラットフォームの中で行うWebスキャンです。
4. Bright Security:開発者ファーストのDAST
Bright Security(旧NeuraLegion)は、エンジニア向けにDASTを構築しました。ビルドごとにCIでスキャンを実行し、API仕様に基づくテストを行い、誤検知の少なさを重視して開発者が扱いやすい形式で検出結果を出力します。シフトレフトを掲げる挑戦者です。
Cloud security solutions
主な機能:CIネイティブな設計、API仕様に基づくテスト、開発者の使いやすさ。
価格体系:アプリ/開発者単位のティア制。
評価:プルリクエストの中で動くDASTです。
5. Detectify:クラウドソース型ペイロードのスキャナー
Detectifyは、現役のエシカルハッカーからチェック項目を集めています。実際のペイロードを自動スキャンに組み込み、インターネットに公開された攻撃対象領域とアプリを診断します。クラウドの知見を自動化のスピードで活用でき、アタックサーフェス管理との組み合わせにも向いています。
主な機能:クラウドソース型ペイロード、攻撃対象領域との連携、自動化。
価格体系:ドメイン/アプリ単位。
評価:集合知のペイロードを、定期実行で活用できます。
6. Beagle Security:コストを抑えた自動化の選択肢
Beagle Securityは、AI支援のDASTを手頃な価格で提供します。ペネトレーションテスト型の自動スキャン、APIテスト、CI連携を備え、少人数のチームでも使いやすい形になっています。実証を重視するWebスキャナーの中で、コストパフォーマンスに優れた選択肢です。
Cloud security solutions
主な機能:AI支援のスキャン、APIテスト、コストパフォーマンス。
価格体系:アプリ単位のティア制。
評価:予算に正直な、自動化の有力候補です。
7. Rapid7:既存プログラムと組み合わせるスキャナー
Rapid7 InsightAppSecは、Rapid7の顧客がすでに使っているツール群とDASTを組み合わせます。定期スキャン、開発者向けの再現可能な攻撃リプレイによる証拠、そしてインフラの脆弱性と同じ修正プロジェクトへの検出結果の振り分けが可能です。
主な機能:既存プログラムとの連携、リプレイによる証拠、扱いやすい運用。
価格体系:アプリ単位。
評価:既存のプログラムに溶け込むWebスキャンです。
8. Tenable(WAS):エクスポージャー管理基盤の拡張
Tenable WASは、脆弱性管理の領域をWeb層まで広げます。最新のフレームワークをクロールし、APIをスキャンし、検出結果をインフラの脆弱性と同じエクスポージャーの評価軸に載せます。Tenableを使う組織にとっては、単一のコンソールで管理できる点が魅力です。
主な機能:基盤との統合、エクスポージャーを踏まえた検出結果、最新のクロール。
価格体系:FQDN単位。
評価:エクスポージャー管理プラットフォームの中にあるWeb層の診断です。
9. Probely:API重視のコストパフォーマンス型スキャナー
ProbelyはSnykファミリーの一員で、APIを最優先に据えています。OpenAPI仕様でエンドポイントのカバレッジを誘導し、修正ガイダンス付きで開発者向けに整えた検出結果を提供します。価格も手頃で、調達で揉めることなくポートフォリオ全体にスキャンを広げられます。
主な機能:仕様駆動のAPIカバレッジ、開発者の使いやすさ、コストパフォーマンスの高いティア。
価格体系:ターゲット単位。
評価:仕様駆動で選ぶなら有力なコスパ重視の一本です。
10. StackHawk:CIネイティブなスキャナー
StackHawkは、プルリクエストを中心にDASTを設計しています。使い捨ての環境に対してCI上でスキャンを実行し、OpenAPI仕様に基づいてAPIをテストし、監査担当者ではなく開発者に向けた出力を行います。シフトレフトに特化した製品です。
主な機能:CIネイティブな設計、API仕様に基づくテスト、開発者の使いやすさ。
価格体系:アプリ/開発者単位のティア制。
評価:パイプラインの中で動くDASTです。
11. OWASP ZAP(Zed Attack Proxy):オープンソースのDAST代替
OWASP ZAPは、無償のオープンソースWebアプリケーションセキュリティスキャナーです。自動の脆弱性検出に加え、手動テスト用のインターセプトプロキシを備えています。
従来型のクロールとJavaScript対応のクロール、アクティブスキャンとパッシブスキャン、APIテストに対応しています。DockerやCI/CDパイプラインを通じて、自動化された セキュリティチェックも実行できます。
評価:より幅広いWebアプリケーションのテストと柔軟な自動化を求めるチームにとって、Wapitiに代わる有力な無償の選択肢です。
主な機能:アクティブ/パッシブスキャン、従来型およびJavaScript対応のクロール、APIテスト、オートメーションフレームワーク、CI/CD連携。
価格体系:無償・オープンソース。
総合比較表
| スキャナー | カテゴリ | SPA/認証クロール | APIテスト | 証拠の質 | ライセンス |
| Burp Suite | プロの標準ツール | 高度(手動+自動) | 対応 | テスターレベル | ユーザー/アプリ単位 |
| Invicti | 実証ベースの自動化 | 高度 | 対応 | 実証ベース(中核機能) | アプリ単位 |
| Qualys WAS | プラットフォーム統合型 | 堅実 | 対応 | 標準的 | アプリ単位 |
| Bright | CIネイティブ | 堅実 | 仕様駆動(中核機能) | 開発者向け | アプリ/開発者単位 |
| Detectify | クラウドソース型ペイロード | 堅実 | 部分対応 | ペイロードで実証 | ドメイン単位 |
| Beagle | コスパ重視の自動化 | 良好 | 対応 | AI支援 | アプリ単位 |
| Rapid7 | 既存プログラム連携型 | 良好 | 対応 | 攻撃リプレイ | アプリ単位 |
| Tenable WAS | 基盤拡張型 | 良好 | 対応 | 標準的 | FQDN単位 |
| Probely | API重視のコスパ型 | 堅実 | 仕様駆動(中核機能) | 開発者向け | ターゲット単位 |
| StackHawk | CIネイティブ | 堅実 | 仕様駆動(中核機能) | 開発者向け | アプリ/開発者単位 |
| ZAP by Checkmarx | オープンソースの自動化 | 良好 | 対応(OpenAPI、GraphQL、SOAP) | 攻撃ベースの検出結果、リクエスト/レスポンスの証拠 | 無償/オープンソース(Apache 2.0) |
導入チェックリスト
決め手となる試験は、午後いっぱいあれば実施できます。自分がよく知るアプリケーションに各製品を向け、カバレッジの主張を自社のアクセスログと突き合わせてください。ルート、フォーム、APIエンドポイントのうち、実際にどれだけに到達したのでしょうか。カバレッジレポートは見栄えを良くしますが、アクセスログは嘘をつきません。
実際のアプリをいくつか選び、認証フローを作成してください。製品間で差が最も出やすい、セッション方式とトークン方式の両方を用意します。OpenAPI仕様を渡してエンドポイントへの到達度を評価し、証拠の質はトリアージにかかる時間で測ります。Invicti型の検証やRapid7型のリプレイは、検出結果を信頼するためのコストを左右するからです。
パイプライン上の配置は慎重に決めてください。本番前のゲートにはCIネイティブの速さ(Bright、StackHawk、Probelyクラス)が求められます。本番環境のスキャンでは、レート制限に関する作法を運用部門と事前に合意しておく必要があります。そのうえで、無償ツールも必ず併用してください(購入する中核製品と並べても、パイプラインにWapitiを加えるコストはゼロです)。
検出結果はSOARや脆弱性管理のキューに流し込み、Webの検出結果も他の脆弱性と同じ担当者のもとで扱えるようにしましょう。
よくある質問
2026年に最適なWebアプリケーション脆弱性スキャナーは?
手動テストの基準はBurp Suite、大規模な実証ベースの自動化はInvictiです。プラットフォーム基盤にはQualysとTenable WAS、CIネイティブなスキャンにはBright、StackHawk、Probely、既存プログラムとの連携にはRapid7、コストパフォーマンスにはDetectifyとBeagle、オープンな選択肢としてはWapitiが挙げられます。
DASTとSASTのどちらを扱っていますか?
本ガイドで扱うのは、稼働中のアプリケーションを外部から評価するDASTツールです。SASTはソースコードを読み取ります。成熟したアプリケーションセキュリティプログラムでは、両方に加えて依存関係の スキャンも実施します。
クロールのカバレッジはどう検証すればよいですか?
自分がよく知るアプリに計測の仕組みを入れ、スキャナーが到達したルートをアクセスログと照合します。これが唯一の誠実なカバレッジ測定であり、午後のうちに完了します。
WebスキャナーでAPIをテストできますか?
仕様駆動型のスキャナー(Bright、StackHawk、Probely、各プラットフォームのAPIモード)は、OpenAPIで宣言されたエンドポイントを適切にテストできます。クロールだけでは、APIバックエンドはほぼ丸ごと見落とされます。実行時のエンドポイントまで広くカバーしたい場合は、DASTに専用のAPIセキュリティテストソリューションを組み合わせてください。
スキャンはCIと本番のどちらで実行すべきですか?
両方で、ただし実行方法は変えます。プルリクエストを守るための短時間で対象を絞ったスキャンと、運用部門と合意した作法のもとでステージング環境や本番環境に対して行う定期的な詳細スキャンです。
結びに
まずクロールを計測し、そのうえで数字を信じましょう。
作業環境はBurpが担い、検出結果の確認はInvictiが担います。プラットフォーム型のアドオンは運用を集約し、Rapid7は攻撃を再現します。BrightとStackHawkとProbelyは仕様に沿ってテストし、Detectifyは集合知を取り込み、Wapitiは無償でパイプラインの健全性を保ちます。スキャナーの成績表を、自社のアクセスログ以上に信用してはいけません。そして見つかった問題はCTEMサイクルに取り込み、エクスポージャーを実証して対処へつなげてください。
著者:[AUTHOR NAME]、[credential]。レビュー:[REVIEWER NAME]。最終更新:2026年11月。GBHackers編集部:独立した調査に基づくバイヤーズガイド。有料での掲載はありません。
翻訳元: https://gbhackers.com/web-app-scanners-buyers-guide/