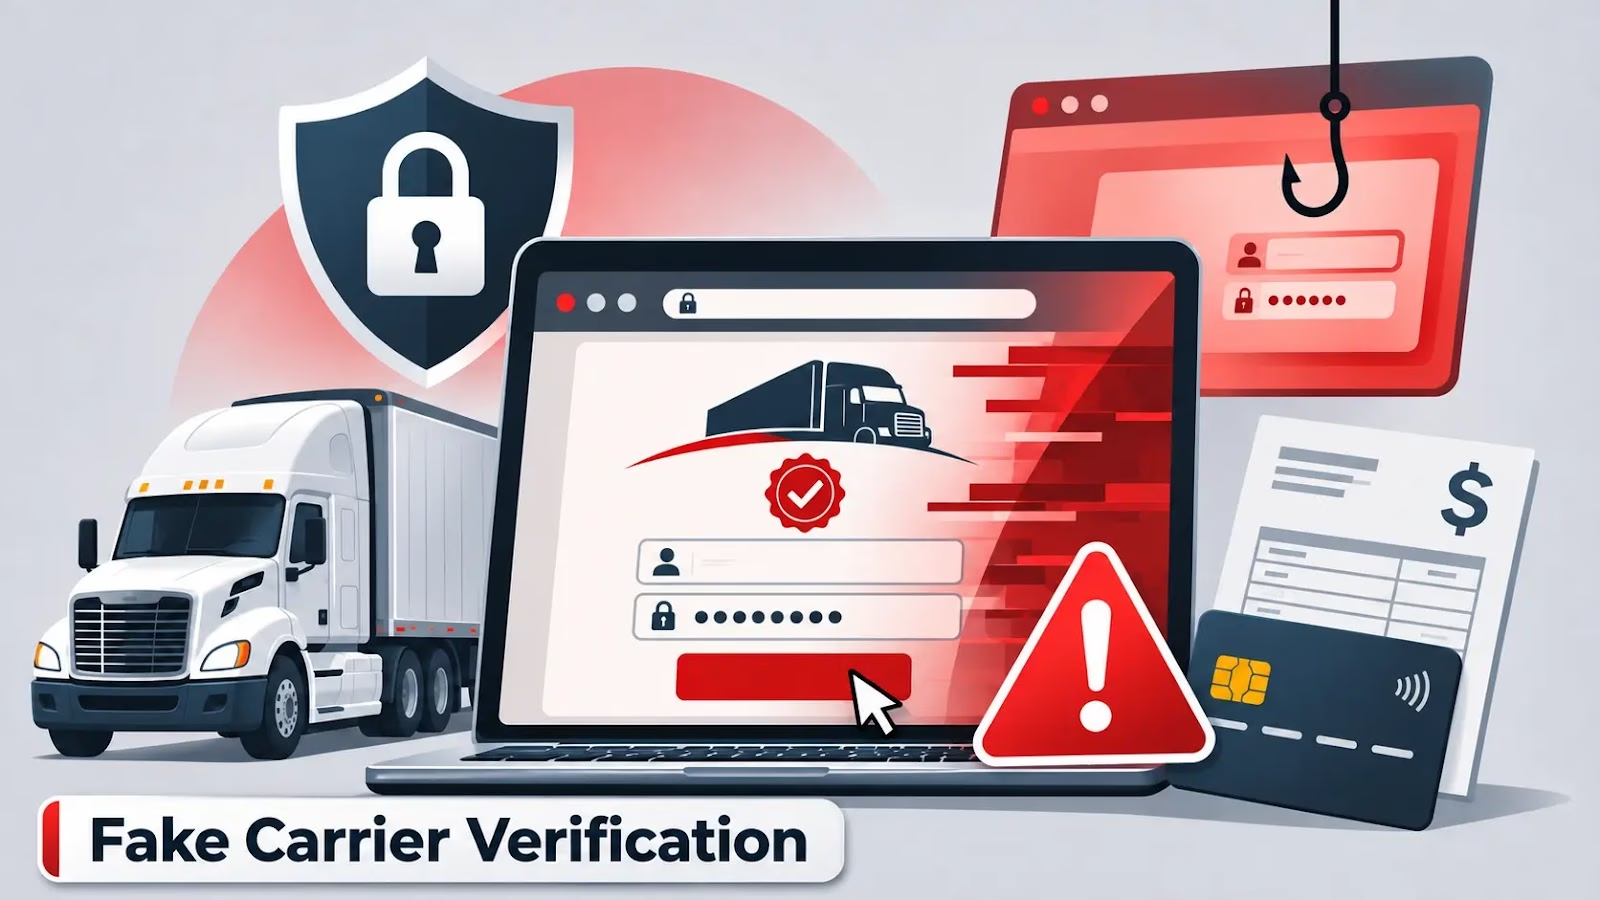
米国のトラック運送会社を狙うフィッシングキャンペーンが確認されました。攻撃者は連邦政府の運送事業者認証サイトを装った偽サイトを使い、身元情報、燃料カードアカウントのパスワード、ワンタイム認証コードを盗み取ります。
研究者らは、2026年に約1,430のドメインが「HelloFriends」に関連していることを突き止めました。ただしこの数字は関連インフラの規模を示すものであり、被害を受けた企業の数ではありません。
報告書は、アカウント乗っ取りの成功件数や金銭的被害額を明らかにしていません。リスクはパスワードの窃取にとどまりません。同じ操作によって個人識別情報が漏えいし、攻撃者が燃料代の支払いに使われるアカウントへアクセスする恐れもあります。
研究者が調べたメールの1通には、受信者の実際の米国運輸省(USDOT)番号が記載され、FMCSA(連邦自動車運送業安全局)の担当者を名乗る署名も付いていました。
このメールはSPF、DKIM、DMARCの認証を通過しました。送信ドメインを攻撃者自身が管理していたためです。これらの検証で確認できるのは、メールがそのドメインによって認可されているということだけです。そのドメインが、なりすまされた連邦機関のものであることまでは証明できません。
偽のSAFER(Safety and Fitness Electronic Records)ページには、本物の運送事業者情報の横に、偽の「NOT AUTHORIZED(認可されていません)」という警告が表示されていました。
Motusの登録ページに似せた偽サイトは、USDOT番号の再有効化が緊急に必要だと訴えます。サイトは社会保障番号、雇用者識別番号(EIN)、生年月日、連絡先の入力を求め、300ドルの管理手数料を請求するかのように見せかけていました。
Cloud security solutions
偽の認証手続きはさらに、Relay、Comdata、WEX、EFS、Fleet Oneといった燃料カード事業者を装うページへ被害者を誘導します。
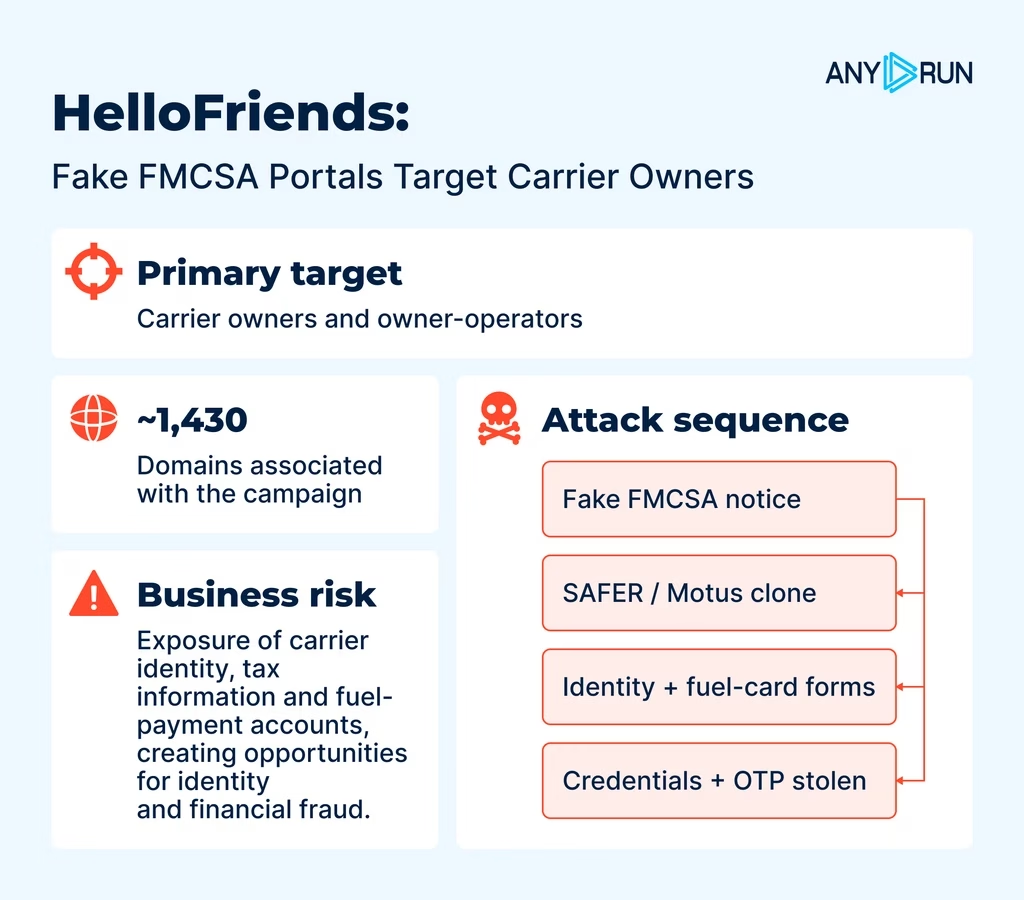
ANY.RUNの研究者らによると、このキャンペーンは「HelloFriends」として追跡されており、FMCSAになりすまし、本物の運送事業者の記録を利用して、偽造したコンプライアンス通知を本物らしく見せかけています。
研究者らは、RelayとComdataを装った偽ページがパスワードとワンタイムコードを要求していることを確認しました。
偽の運送事業者認証サイト
パスワードと一緒に送信されたコードは、有効期限が切れる前に使われるとアカウント乗っ取りにつながり、燃料の支払いが危険にさらされます。
被害者は、社会保障番号(SSN)、雇用者識別番号(EIN)、生年月日、連絡先など、個人情報と事業情報の入力を求められます。
Cloud security solutions
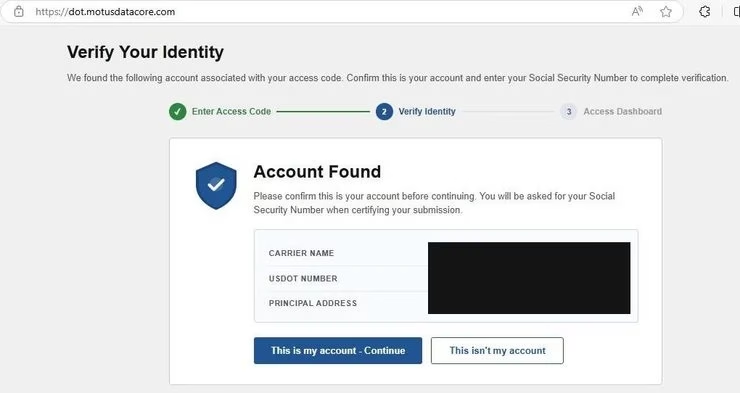
ANY.RUNは、フィッシングページがVercel上でホストされたNext.jsアプリケーションであることを突き止めました。これらのサイトは入力内容をサーバー側で収集してTelegramへ転送します。そのため、調査担当者が被害者のブラウザからTelegramへの通信を確認できるとは限りません。
運営者はドメインを頻繁に入れ替えていました。それでも、繰り返し使われるページ資産やデータ転送のパターンから、一見無関係なサイトをこのキャンペーンに結び付けることができたといいます。
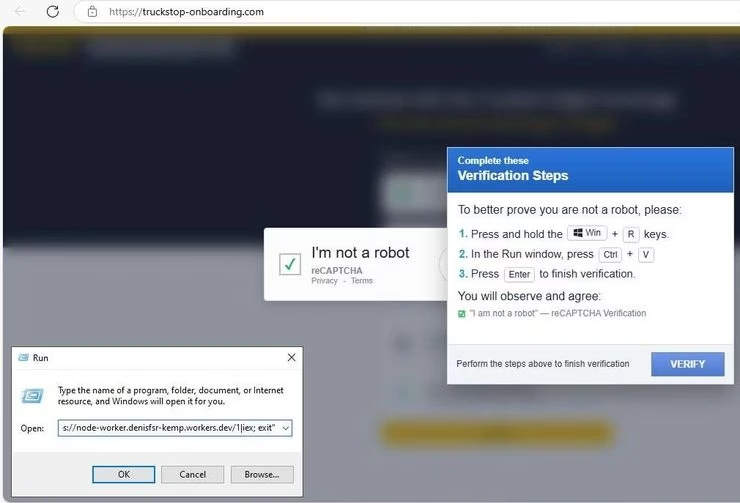
ページは悪意あるPowerShellコマンドを自動的にクリップボードへコピーします。そのうえで、被害者にWindowsの「ファイル名を指定して実行」ダイアログを開き、コマンドを貼り付けて実行するよう指示します。
同じ調査では、物流企業を狙う別の2つの脅威も報告されています。1つ目の「NodeRemote」は、偽のブローカー登録や貨物関連書類を使って、永続的なバックドアを仕込みます。
もう1つのキャンペーンは、貨物マッチングサービスのDATとTIMOCOMになりすまし、無許可のリモートアクセスソフトウェアをインストールします。
HelloFriendsと異なり、これらの攻撃はワークステーションの掌握を狙います。攻撃者はそこから配車業務のワークフローやブローカーのアカウントにアクセスできます。
FMCSAの詐欺警告によると、なりすまし犯はSAFERとMotusの両方のブランドを悪用しており、運送事業者番号に紐づく支払いシステムや燃料システムの確認を求める手口も使っています。
同局は、一方的に送りつけるメッセージで支払いや社会保障番号、銀行口座情報を求めることはないとしています。
Cloud security solutions
運送事業者は、メール内のリンクをたどらず、公式のSAFERサービスで自社の企業スナップショットを確認するか、Motusに直接アクセスしてください。
燃料カードアカウントの認証情報や認証コードを入力してしまった企業は、把握している電話番号で事業者に連絡し、影響を受けたパスワードをリセットしたうえで、直近の取引に不正がないか確認する必要があります。
セキュリティチームは元のメッセージを保存し、ほかの従業員も受信していないか確認してください。
侵害指標(IoC)
| 指標 | 種別/役割 |
|---|---|
| update-dat[.]com | 偽のDATポータル |
| termsconditionsrelease[.]pro | 悪意あるWebDAVホスト |
| terms_and_conditions.pdf.lnk | 悪意あるWindowsショートカット |
| 45.139.84[.]200:4430 | MeshCentralサーバー |
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(例: [.])しています。無害化を元に戻す場合は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内に限ってください。
MTTRを21分短縮し、サイバー脅威を被害の前に阻止。ANYRUNのサンドボックスをSOCに導入。
Cybersecurity training courses
翻訳元: https://gbhackers.com/fake-carrier-verification-sites/