Microsoftを装った攻撃者が、Microsoft 365の障害の翌日に、偽のメール復旧通知を送り付けていました。実在するインシデント番号を使い、メッセージを公式のものに見せかけていたということです。
入手したキャンペーンレポートによると、Trellixの脅威ハンティングサービス「SecondSight」は2026年11月13日、30以上の組織に届いた252通のフィッシングメールを観測しました。
キャンペーンは約3時間半続き、米国、欧州、中東、アジア太平洋地域の組織に到達しました。
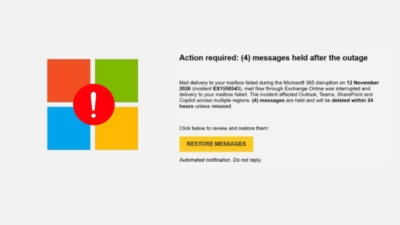
大半のメッセージは、障害中に4通のメールが保留されており、復元しなければ削除されると主張していました。少数の別の波では、アカウントのセキュリティ上の問題を警告し、確認の実行を促していました。
障害は11月12日に始まり、当初はExchange OnlineとOutlookに影響を及ぼし、その後ほかのMicrosoft 365サービスにも混乱が広がりました。
このタイミングは、攻撃者にとって説得力のある口実になりました。メールの不具合を経験した従業員は、すでに復旧の連絡を待っていたためです。フィッシングキャンペーンはこの混乱を悪用したもので、レポートは攻撃者と障害そのものとの関連には触れていません。
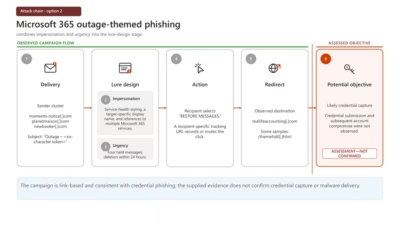
メールはMicrosoftのブランドを模倣し、表示名には「Service Health」や「Health Status」などを使っていました。一部には、受信者の組織名の略称も含まれていました。
メッセージには実在のインシデント番号「EX1550543」が記載されていましたが、送信元はMicrosoftとは無関係の3つのドメイン、newbooker[.]com、planetmaison[.]com、moments-notice[.]comでした。3つとも、SendGridを経由してメールを送信していました。
Trellixは、UTC 17:04から20:38の間に4つの波を確認しました。うち2つは「Outage」にランダムなコードを続けた件名で、合計215通を占めます。
別の17通は「Restore 4 messages」を使い、最後の20通はセキュリティをテーマにした件名に切り替わりました。件名が変化するため、防御側は完全一致ではなく、複数のパターンで検知する必要があります。
リンクをクリックすると、受信者はトラッキング用のリダイレクトと複数のブラウザチェックを経由したうえで、Microsoftのサインイン画面に誘導されます。Trellixによると、自動スキャナーには無害なおとりページが表示される場合もありました。
偽のサインイン画面は中間者攻撃(AiTM)型のリレーを使っていました。本物のMicrosoftのログインを中継しつつ、パスワードと、多要素認証(MFA)の完了後に発行されるセッションの両方を、攻撃者が窃取できる仕組みです。
そのため、見慣れたサインイン画面が表示されたり、MFAのプロンプトを完了したりしても、ページが安全である証拠にはなりません。
従業員は、予期せぬ復旧メール内のボタンではなく、既知のヘルプデスク窓口やMicrosoft 365管理センターで、障害情報を確認する必要があります。
有効なインシデント番号や見慣れた送信者名があっても、メッセージの正当性は証明されません。「メールが削除される」という緊急の警告も、サインインする前に別の手段で確認すべき理由の1つだと、Trellixは述べています。
セキュリティチームは、メールログで「Outage」や「Restore 4 messages」で始まる件名を検索できます。その際、「messages held after the outage」などの本文テキストと組み合わせると効果的です。
トラッキングリンクは受信者ごとに異なっていたため、単一のURLに頼らず、報告された送信元ドメインとリダイレクト先ドメインも調べる必要があります。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。チームで試してみる
翻訳元: https://cyberpress.org/microsoft-365-recovery-phishing/