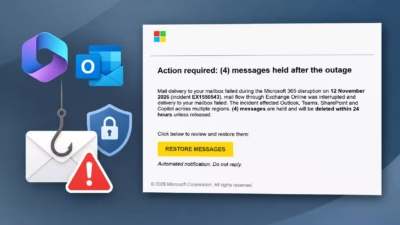
攻撃者は11月12日に発生したMicrosoft 365の障害に乗じて、偽のサービス正常性通知を送り付けました。通知は「4件のメールが保留されており、復元しなければ削除される」という内容です。
メッセージには、Exchange Onlineの実際のインシデント番号であるEX1550543が記載されていました。24時間の期限を設けたものもありました。
Microsoft Threat Intelligenceは、この活動は認証情報フィッシングと一致するとしています。ただし、認証情報の窃取やマルウェアの配布は確認していません。
Protect Devices
Trellix SecondSightのキャンペーン調査によると、11月13日に252件のメッセージが、米国、欧州、中東、アジア太平洋地域の30以上の組織に到達しました。
この件数は約3時間半の観測時間枠で捉えたもので、キャンペーン全体の規模ではありません。一方、Guardzは3日間で1,184の顧客組織にわたり5,481件の悪意あるメッセージを確認したと報告しています。
両者は監視対象と期間が異なるため、数字を合算することはできません。
Microsoftは、今回の障害の原因を、先行するネットワーク容量のアップグレードの際に生じた問題が、その後のネットワーク変更によって表面化したことだと説明しています。
障害はOutlookとExchange Onlineに影響しました。Teams、SharePoint Online、Copilotなど、ほかのサービスにも影響が及んでいます。
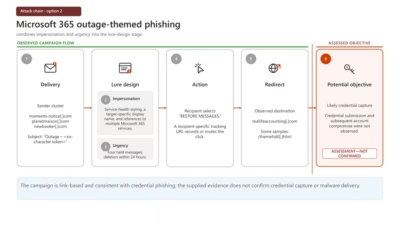
Trellixの調査結果によると、攻撃は17:04から20:38(UTC)の間に4回の波に分けて行われました。最大の2回は、英数字の接尾辞が可変の「Outage」という件名を使い、合計215件を占めています。
Microsoftは、この障害はサイバー攻撃が原因ではないと説明し、Exchange Onlineのインシデントは11月13日に解決済みとしました。フィッシングキャンペーンは障害に便乗したものであり、障害を引き起こしたわけではありません。
Microsoft 365の障害
規模の小さい波では「Restore 4 messages」という件名が使われました。最後の20通は、セキュリティチェックを口実にする内容に切り替わっています。
Cloud security solutions
表示名には「Service Health」など社内サポートデスクを装ったものが使われました。組織ごとの接頭辞を付け、通知が自社向けに作られたように見せたケースもあります。
Microsoftは、送信元ドメインとして newbooker[.]com、planetmaison[.]com、moments-notice[.]com の3つを特定しています。
メールには受信者ごとに固有のSendGridトラッキングリンクが使われていました。そのため、同じ誘導メールでもコピーごとにURLが異なる場合があります。
Trellixは、複数の中間確認ページが存在すると説明しています。これらのページは、自動スキャナーには無害なコンテンツを見せる一方、受信者はMicrosoftのサインインページに酷似した偽ページへ誘導します。
中間チェックがあるため、悪意ある誘導先は調査しにくくなります。受信者には、通常のセキュリティ確認のように見えていたとみられます。
Cloud security solutions
Trellixによると、最終ページは中間者攻撃(AiTM)型のフィッシングリレーでした。Microsoftのサインイン画面をコピーするだけでなく、実際の認証フローを中継します。
この仕組みでは、パスワードに加えて、多要素認証後に発行されるセッションも窃取される可能性があります。攻撃者は追加の認証を求められることなく、アカウントにアクセスできるおそれがあります。
ただし、セッションを傍受できる仕組みであることは、このキャンペーンで実際にアカウントが侵害されたことを意味しません。
管理者は、障害通知をメール内のリンクではなく、Microsoft 365管理センターで直接確認する必要があります。
Microsoftは、Safe Linksポリシーを見直すよう推奨しています。メッセージの配信とクリックを突き合わせるには、Defender Threat Explorer、またはEmailEvents、EmailUrlInfo、UrlClickEventsの各テーブルを使います。
保留メッセージの文言を、送信元ドメインや件名のパターンと組み合わせて検索すると、受信者ごとにURLが異なる場合でも亜種を特定しやすくなります。
受信者が認証情報を入力した場合や、認証プロンプトを完了した場合、対応担当者はパスワードをリセットし、Microsoft Entra IDでセッションを失効させる必要があります。その後のサインインとメールボックスの操作も確認してください。
リンクをクリックしただけでも調査は必要ですが、侵害の証拠にはなりません。Microsoftは対策として、パスキーやWindows Hello for Businessなど、フィッシング耐性のある認証方式を推奨しています。これらは認証を正規のサービスに紐付けるため、精巧なサインイン画面に頼ることがありません。
IOC(侵害指標)
| 指標の種類 | 指標 |
|---|---|
| メールアドレス | info@newbooker[.]com |
| メールアドレス | info@planetmaison[.]com |
| メールアドレス | info@moments-notice[.]com |
| ドメイン | newbooker[.]com |
| ドメイン | em.newbooker[.]com |
| ドメイン | url.newbooker[.]com |
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりしないよう、意図的に無害化(例: [.])しています。無害化の解除は、MISP、VirusTotal、自社のSIEMなど、管理された脅威インテリジェンスプラットフォーム内に限ってください。
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止します。ANYRUNのサンドボックスをSOCに統合。
Cybersecurity training courses
翻訳元: https://gbhackers.com/microsoft-365-outage/