eBPFを悪用したルートキットが確認されました。このルートキットは、基盤となるオブジェクトを削除することなく、マルウェアのプロセス、特定のファイルエントリ、ネットワークソケットを一部のLinuxユーティリティから見えなくします。
統制された環境でのテストでは、このルートキットはリスナーを/proc/net/tcpから隠しましたが、ssからは隠せませんでした。一方、Aquaのランタイムセキュリティツール「Tracee」は、悪意あるeBPFのアタッチが発生した時点でそれを検知しました。
クラウドセキュリティソリューション
GhostMapは隠蔽を担うコンポーネントであり、IronWormインプラント全体ではありません。JFrogによるIronWormの調査では、Rust製の認証情報窃取マルウェアの出所が、侵害されたnpmパッケージにあると突き止められました。その一つが[email protected]で、インストールフックから同梱のLinux実行ファイルが呼び出されていました。
Aquaが特権を付与したラボ環境で検体を実行したところ、検体は永続化のためのsystemdサービスをインストールしました。GhostMapを読み込んだのはインストーラー自体ではなく、このサービスのプロセスでした。
サービス名と実行ファイル名は実行のたびに異なっていました。そのため、単一のパスに基づく検知では効果が限られます。
Sonatypeの「Atomic Arch」調査では、Arch User Repositoryを経由する別の感染経路が報告されています。
攻撃者はメンテナ不在となったパッケージを乗っ取り、ビルド手順を改ざんして、悪意あるnpm依存パッケージatomic-lockfileを取り込ませていました。このパッケージにはLinux向けのペイロードが含まれています。
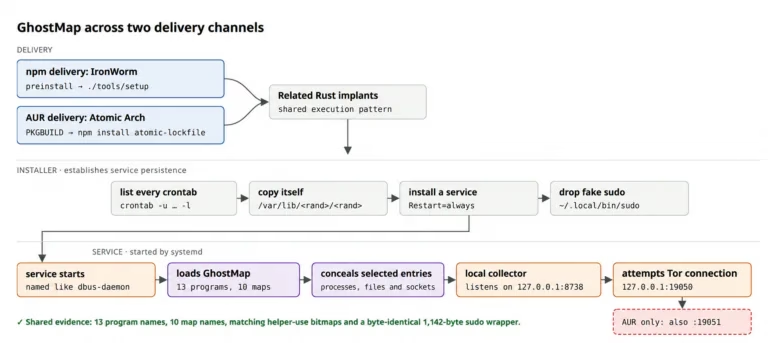
Aql Nautilusの研究者らによると、GhostMapはソフトウェアサプライチェーン攻撃の2つのキャンペーン、IronWormとAtomic Archのサンプルから見つかりました。
LinuxのeBPF技術
Aquaが比較したところ、調査した両方のペイロードにGhostMapが含まれていました。このことから、複数の感染経路で同じコンポーネントが使い回されていたとみられます。ただし、2つのキャンペーンを同一の攻撃者が運用していたと断定できる根拠はありません。
プロセスの隠蔽では、hidden_namesが選択したプロセス名を保持します。実行フックは、一致するプロセスをhidden_pids.に追加できます。
LinuxのeBPFは、カーネル内で定義されたイベントの発生時にプログラムを実行できる仕組みです。プログラムは「マップ」と呼ばれるデータ構造を使って状態を共有します。Aquaがある時点の稼働状況を確認したところ、13個のプログラム、10個のマップ、13個のアタッチが見つかりました。
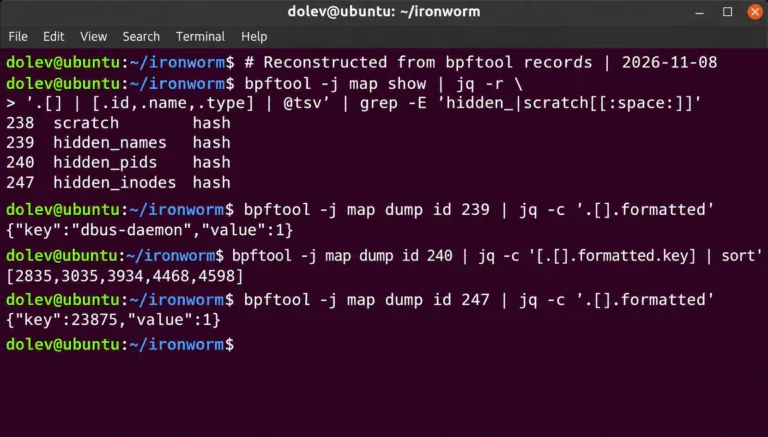
GhostMapはレコードを削除するのではなく、アプリケーションに返されるディレクトリの結果を操作していました。
改変された6つのバッファを調べたところ、変更されていたのはいずれも1バイトだけでした。レコード長を書き換えることで、メモリ上に残っている特定のエントリを、読み取り側が読み飛ばすようになっていました。
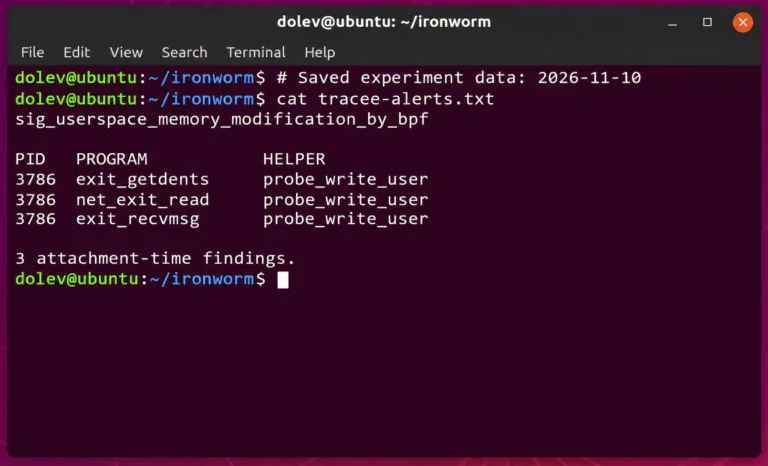
調査では、exit_getdents, net_exit_read、exit_recvmsg:の3つが確認されました。これらはディレクトリとネットワークの隠蔽に関連するプログラムです。
この違いは、プロセスの調査で重要になります。無害なテスト用プロセスは、psや通常の/procの一覧から消えました。しかし、既知の/proc/PIDパスにはアクセスできたままでした。
これらのプロセスは、ルートキットを停止すると再び表示されました。つまり、一覧に表示されないプロセスが、必ずしも終了しているとは限りません。
Aquaは、名前に基づく隠蔽には限界があることも確認しました。フォークしただけの子プロセスは見えたままでしたが、一致するプログラムを実行した子プロセスは消える場合がありました。
ソケットの隠蔽は、プロセスほど確実ではありませんでした。IronWormの127.0.0.1:8738のリスナーは、3回の観測で/proc/net/tcpから消えました。しかし、テストに使ったss(iproute2 6.1.0-1ubuntu6.4)では、すべてのクエリで表示されました。
プロセス所有者の注記は欠落していましたが、リッスン中のソケット自体は見えていました。Aquaはさらに、このリスナーが7件の合成レコードを受け取り、インストールされた実行ファイルの拡張属性に保存することも確認しました。
この実験で確認できたのはローカルでの収集のみで、外部への送信が成功したかどうかは検証されていません。
通常の一覧から特定のエントリが除外されていても、TraceeはGhostMapのプログラムのアタッチと、アプリケーションメモリへの書き込み能力を検知しました。
この結果は、対応担当者が不整合を調べる際の実践的な手がかりになります。プロセスとソケットについて、それぞれ独立した情報源のビューを比較します。そのうえで、想定外のeBPFアタッチや新規のsystemdサービスと突き合わせます。
影響を受けたパッケージに触れた開発者のホストやビルドランナーでは、パッケージを削除するだけでは不十分です。サービスによる永続化や、認証情報が盗まれた可能性には対処できません。
JFrogは、漏えいした可能性のあるシークレットのローテーションを推奨しています。あわせて、リポジトリに想定外のインストールフックやワークフローの変更、日付を遡らせたコミットがないか監査するよう勧めています。psの一覧に異常がなくても、それだけではホストが安全だと断定できません。
IOC(侵害指標)
| 種別 | インジケーター | 説明 |
|---|---|---|
| SHA256 | 0c16ee8a8c1f5b51b01bce924e173030f032912d5b66f1a564fd636a67ddbf5f |
入手した[email protected]パッケージのアーカイブ。 |
| SHA256 | 36abd242ddaa27f0160c539377a0e92cf781c1695137850acc87e3892b436d36 |
実行されたtools/setupのELFと、一致するインストール済み実行ファイル。 |
| SHA256 | 8795b5215dd06c5366a038a65b18b4dfefa5fd90244a567c3e0b58323103377c |
IronWormのランタイムメモリから回収されたGhostMapのBPF ELF。 |
注記: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(デファング、例:[.])しています。無害化の解除は、MISP、VirusTotal、自社のSIEMなど、統制された脅威インテリジェンスプラットフォーム内に限ってください。
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止。ANYRUNのサンドボックスをSOCに導入。
サイバーセキュリティ研修コース
翻訳元: https://gbhackers.com/linux-ebpf-technology/