- Googleによると、ロシアとつながるスパイ集団COLD RELICは、盗んだアカウントや内部データを後続のフィッシング攻撃に悪用している
- 攻撃者はメール、連絡先リスト、組織情報を収集し、信頼できる連絡先になりすまして新たな標的を侵害する
- 研究者は、攻撃を阻止するために、フィッシング耐性のあるMFA、セッション監視、クラウドアクセス制御の強化を推奨している
Googleは、ロシア政府の支援を受ける脅威アクターCCOLD RELICについて警鐘を鳴らしました。同グループは、高度なフィッシングとマルウェアのキャンペーンで、重要人物や重要組織を引き続き標的にしているといいます。
Googleの脅威インテリジェンスグループ(GTIG)はレポートで、同グループのスパイ手法や、盗んだ身元情報を使って被害者から被害者へと渡り歩く手口について、新たな詳細を明らかにしました。
Googleによると、COLD RELICはある企業のクラウドアカウントを1つ乗っ取り、被害環境から大量の機密データを引き出しました。その後、そのデータを使い、最初の被害企業とつながりのある別の企業に対して攻撃を仕掛けたということです。同グループはCOLDRIVER、UNC4057、Star Blizzard、Callisto、Gossamer Bearとも呼ばれています。Googleは、米司法省(DoJ)が同グループをロシア連邦保安庁(FSB)の管轄下にあると断定した点を強調しています。FSBは、いわばロシア版FBIにあたる組織です。
この脅威アクターは10年以上にわたって活動しています。主な標的は、ロシア政府にとって戦略的・政治的に関心の高い情報を持つ個人や組織です。被害者には、欧米の政府関係者、防衛関連企業、非政府組織(NGO)などが含まれます。
Googleは「同グループは、ロシア政府にとって戦略的または政治的に重要な情報へのアクセスを得るため、高度なフィッシングとマルウェアのキャンペーンを実行することで知られている」と述べています。
レポートが注目するのは、COLD RELICが、ある侵入で盗んだ情報を活用して、その後の攻撃をより巧妙にする能力です。侵害した企業の環境から機密データを盗んで終わりにするのではなく、盗んだメールや身元情報を使って正規の連絡先になりすまし、新たな標的に接近します。
Googleは、Mandiantが調査した2件の侵入事例を詳しく説明しています。いずれも米国の組織が標的でした。1件目は昨年の事案です。COLD RELICはスーパー管理者の認証情報を盗み、ある組織のクラウド生産性環境に易々と侵入しました。このアカウントでは多要素認証(MFA)が有効でしたが、攻撃者は標的に数百件もの承認リクエストを送りつけました。通知を止めたい標的がついに1件を承認してしまったということです。
攻撃者はその後、クラウドストレージにあったすべてのデータをダウンロードし、従業員リストをエクスポートしたうえで、ドメイン全体のデータエクスポートも実行しました。さらに、痕跡を消すため、セキュリティ調査ログとメール監査ログも削除しています。
次の標的へ飛び移る手口
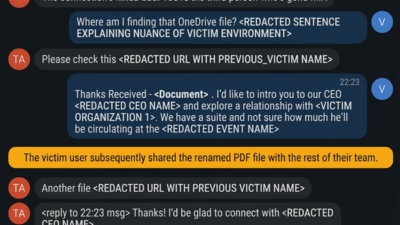
そこで得た情報は、最終的に、まったく別の米国の組織への攻撃に役立てられました。1年後、攻撃者は先に侵害した企業の従業員になりすまして新たな被害者に接触し、Microsoft Entra IDの認証情報と認証トークンを盗むためのフィッシングリンクを送りつけました。
この攻撃は成功しました。現在では、COLD RELICが攻撃で頻繁に使う手法となっています。レポートは「COLD RELICは標的を侵害すると、盗んだメールやデータを使って本物らしい口実を作り上げ、次の標的に接触する際に連絡先になりすます」と説明しています。
攻撃者は、組織の名簿、連絡先リスト、履歴書、イベントのスケジュールなどを収集します。今後のフィッシング攻撃で説得力のある口実を作るのに役立つものなら、ほぼ何でも集めるということです。GoogleはCOLD RELICが活動を続けていると警告しており、GTIGは今月初めにも新たなフィッシング攻撃の証拠を確認したとしています。
Googleは、こうしたロシアのスパイ(そしてあらゆる攻撃者)から身を守るため、組織に認証セキュリティの強化とフィッシング耐性のあるMFAの徹底を推奨しています。具体的には、Google Titanなどのハードウェアセキュリティキー、FIDO2/WebAuthn認証、パスキーです。また、不審なパスキーやデバイスの登録を監視し、アカウント侵害の疑いがある場合は、既存のセッションとOAuth権限を失効させるよう勧めています。
最後に、企業は住宅用プロキシネットワーク経由のログインも監視すべきだとしています。これはCOLD RELICの攻撃の常套手段とみられるためです。Googleは、クラウド利用者を守るため、今後も同グループのインフラを追跡し、妨害を続けるとしています。