この記事のポイント
- ランサムウェアグループが、Visa、Mastercard、JPMorgan Chaseの顧客に関連するファイルを流出させた
- 流出データにはメールアドレス、電話番号、旅行や飲食の予約情報が含まれる可能性があるが、カード番号の流出は報告されていない
- 詐欺師が個人情報を悪用し、より説得力のあるメッセージを作成するおそれがある
研究者がVisa、Mastercard、JPMorgan Chaseに関連するとみる顧客情報が、サードパーティのサービスプロバイダーへのサイバー攻撃を経て流出しました。各社は、自社の決済ネットワークへの影響はないとしています。
各社は11月19日、サードパーティプロバイダーが関与するインシデントを認めました。JPMorganはReutersに対し、次のように述べています。
「これまでの調査に基づくと、攻撃者は当該ベンダーが保有する一部のマーケティングデータにアクセスしたとみられます。顧客の氏名やメールアドレスが含まれている可能性があります」
ただし、「決済データは含まれない」からといって、「犯罪者にとって無価値」というわけではありません。氏名やメールアドレス、利用している金融サービスを知られれば、詐欺師に説得力のある切り出し文句を与えかねません。
Visaは、今回の主張を把握しており、アジア太平洋地域のサードパーティサービスプロバイダーで発生したインシデントに関連するものだと説明しました。Mastercardは、サードパーティプロバイダーでのインシデントにより、特定のカード特典プログラムに関連する限られた数のメールアドレスが流出したとしています。
Cybernewsの研究者は、データの形式が似ていることから、同一のサードパーティプロバイダーから流出したものとみています。プロバイダーの名称や役割は特定されていませんが、決済処理ではなく、飲食、予約、ロイヤルティプログラムなどのカード特典を扱っている可能性があります。流出したレコードは、こうした付帯サービスに関連しているようです。
n0nと名乗るランサムウェアグループが犯行声明を出し、窃取したと主張するデータを公開しました。
どのような情報が流出したのか
答えは企業ごとに異なります。また、各社の公表内容と、研究者による流出ファイルとされるものの分析結果とでも異なります。流出データは第三者による検証を受けていません。
各社は次のように公表しています。
- JPMorgan Chase:ベンダーが保有するマーケティングデータ。顧客の氏名やメールアドレスの一部が含まれる可能性があります。
- Visa:アジア太平洋地域のサービスプロバイダーでのインシデント。Visaは、自社システムに影響はなく、カード番号などの決済データが影響を受けた兆候もないとしています。
- Mastercard:特定の特典プログラムに登録したごく一部のカード会員に属する、限られた数のメールアドレス。Mastercardは、これを決済情報ではないと説明しています。
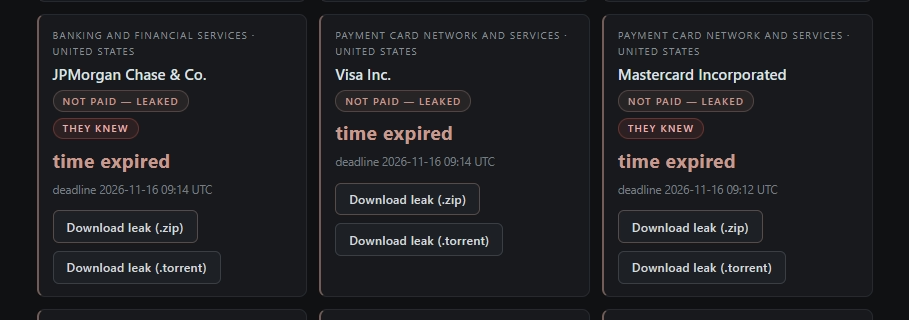
n0nのリークサイトにはJPMorgan Chase、Visa、Mastercardが掲載されており、11月16日の身代金の支払期限を過ぎたため、各社のデータを公開したと主張しています。
Cybernewsの研究者は、流出したデータセットについて、次のような詳細を報告しています。
- JPMorgan:顧客のメールアドレス約1万6,000件、一部の電話番号、アカウントIDとされる識別子、従業員のメールアドレス100件超。
- Visa:6,000人超のプレミアム顧客に関するデータセット。氏名、メールアドレス、電話番号、メッセージアプリの情報のほか、日付や住所といった予約の詳細が含まれています。
- Mastercard:Reutersによると、n0nが投稿したデータには、北米、中東、アフリカの顧客に関するマーケティング情報と、少数のMastercard従業員のメールアドレスが含まれています。
アカウントを守るための対策
自分の情報が流出したのではないかと不安な場合は、次の対策でアカウントと個人情報を守れます。
- メッセージは別の経路で確認する。銀行の公式アプリを開く、すでに知っているWebサイトのアドレスを使う、カードや明細書に記載された番号に電話するなどしてください。情報漏えいを調査していると名乗る人物から送られたリンクや電話番号は使わないでください。
- 不意の電話の相手に、ログインコードや決済認証コードを絶対に読み上げない。こうしたコードは、犯罪者がアカウントに侵入するための最後のピースになりかねません。自分で開始した操作を正規のサービス上で完了するときにだけ入力してください。
- 資金を「守る」ために送金しない。預金を「安全な口座」に移すよう指示する電話は、資金を盗もうとするものです。電話を切り、自分で銀行に連絡してください。
- 情報漏えいに関する支援の案内は、申し込む前に必ず確認する。JPMorganは、影響を受けた顧客に必要に応じて連絡し、無料のクレジットモニタリングを含む支援を提供するとしています。
- 個人情報保護の別の手段として、クレジットフリーズも検討する。
- 詐欺かどうか判断できない場合は、Malwarebytes Scam Guardを利用してください。無料で、メッセージの評価や次にとるべき行動の判断に役立ちます。
自分のデータが情報漏えいに含まれていた場合は、こちらのガイドでさらにアドバイスを確認してください。情報漏えいの被害に遭ったら?知っておくべきこと。

サイバー犯罪者はあなたのどんな情報を握っているのか
Malwarebytesの無料デジタルフットプリントスキャンを使えば、個人情報がオンラインで流出していないかを確認できます。