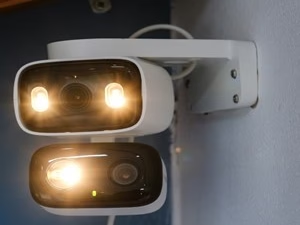
TP-Link製スマートカメラ「Tapo C200」で新たに発覚した2件の脆弱性により、近接ネットワーク上の攻撃者が認証を回避し、デバイスのパスワードを知らなくても管理者レベルのアクセス権を取得できる可能性があることが判明しました。
この脆弱性はCVE-2026-15315およびCVE-2026-15316として追跡されており、OPSWATの研究者Khoi Tran氏とThai Do氏が、同社の「Critical Infrastructure Cybersecurity Graduate Fellowship Program」の一環で発見しました。
TP-Linkは2026年8月18日にリリースしたファームウェアバージョンV5_1.4.6で、両方の問題に対処済みです。CVE-2026-15315は、ポート443で待ち受けるカメラのローカルHTTPS管理インターフェースに影響する認証バイパスの脆弱性です。
Tapo C200は、クライアントが管理者パスワードを知っていることを検証したうえで認証済みセッションを確立する、チャレンジ・レスポンス方式の認証プロセスを採用しています。
OPSWATの調査によると、代替の検証経路では同等の認証情報検証要件が適用されていませんでした。特定の条件下では、攻撃者はカメラが認証のやり取りの中で返す値を再送(リプレイ)することで、脆弱なロジックにその値を受け入れさせることが可能です。
この弱点は、チャレンジ・レスポンス方式の設計そのものを無効化してしまいます。攻撃者は正規の管理者パスワードを知っている必要がなく、代わりにカメラが生成した値を後続のリクエストでリプレイするだけで、認証プロセスの一部を通過できてしまうからです。
脆弱なカメラにネットワークアクセスできる未認証の攻撃者は、わずか数回のリクエストだけで有効な管理者セッションを取得できます。ユーザーの操作、既存の認証済みセッション、パスワードリカバリのいずれも必要ありません。
いったん認証を通過すると、攻撃者は特権的なカメラ管理機能にアクセスし、設定を変更し、本来はデバイス管理者にのみ許可されている操作を実行できるようになります。
有効になっている機能やデプロイ構成によっては、ライブカメラ映像や保存済み映像へのアクセスといった、プライバシーに関わる機能にまで影響が及ぶ可能性があります。
2つ目の問題であるCVE-2026-15316は、Tapo C200のWi-Fiオンボーディングプロセスに存在するサービス拒否(DoS)の脆弱性です。
脆弱なコードは、暗号化されたWi-Fi認証情報データを、サイズを十分に検証しないまま暗号処理や設定関連のルーチンに渡してしまいます。
同一ネットワーク上にいる未認証のリモート攻撃者は、サイズが過大な暗号化認証情報の値を送信することで、カメラのHTTPSサービスをクラッシュさせることができます。
この脆弱性自体は管理者アクセスにはつながりませんが、影響を受けたサービスが復旧するまでの間、正規のカメラ管理業務を妨げる可能性があります。監視用途での運用では、カメラ管理機能の停止が運用上の可視性に影響し、対応の遅延を招くおそれがあります。
OPSWATは2026年4月16日にこれらの脆弱性をTP-Linkに報告しました。TP-Linkは7月10日に調査結果を確認し、CVE識別子は8月13日に割り当てられ、同社はその5日後にパッチ済みファームウェアをリリースしています。
TP-Link Tapo C200カメラを運用しているユーザーおよび組織は、直ちにファームウェアバージョンV5_1.4.6以降にアップグレードすることを推奨します。管理者は、ローカルのカメラ管理インターフェースが信頼できないネットワークに公開されていないことも確認すべきです。
組織は、IPカメラなどのIoTデバイスをセグメント化したVLANに配置し、管理アクセスを承認済みホストに制限したうえで、予期しない設定変更やデバイスサービスの障害を監視する必要があります。
侵害されたカメラは家庭やビジネスのネットワーク内でさらなる攻撃活動の侵入口となりうるため、ネットワークセグメンテーションは重要な対策です。
OPSWATによると、Tapo C200に関する今回の調査では、重大となりうる可能性のある脆弱性を含む追加の問題も特定済みですが、それらの調査結果は現在もTP-Linkとの協調的開示プロセスの下で非公開のままとなっています。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業の負担を軽減しています。チーム向けに詳しく見る
翻訳元: https://cyberpress.org/tp-link-tapo-camera-flaw/