Pindropが公表した「2026 Deepfake Readiness Index」によると、セキュリティ責任者のほぼ4分の3が過去1年間にディープフェイク攻撃を経験したか、その疑いがあると回答しました。一方、専用の防御策を備えている組織はわずか10%にとどまります。
リアルタイムのコミュニケーションは、ディープフェイクやAIによるなりすまし攻撃の標的になっています。ITヘルプデスクへの電話、リモートでの採用面接、ビデオ会議はいずれも、攻撃者が組織の信頼する人物になりすます機会となります。既存のID管理の仕組みは、ライブでのやり取りで話している人物や画面に映っている人物が本物かどうかを判定するようには設計されていません。
「攻撃者は、高度なセキュリティ対策を回避する最も簡単な方法の一つが、その対策が信頼するように設計された人間になりすますことだと気づいています。ディープフェイクは、見慣れた顔や声といった、私たちが直感的に頼るID確認の手がかりを攻撃対象に変えてしまいます。企業は、システムやデバイスの保護に注いでいるのと同じ厳密さを、重要な意思決定が行われる人間同士のライブなやり取りにも適用する必要があります」と、Pindropのリサーチ担当SVPであるElie Khoury氏は述べています。
専用の防御策の導入が進んでいないにもかかわらず、セキュリティ責任者の74%は、防御策が攻撃の質の向上よりも速いペースで進歩すると考えています。
3分の1超が「企業の存続を脅かす攻撃」を懸念
ディープフェイク攻撃を経験した、またはその疑いがあると答えた組織のうち、ほぼ半数が、直接的な損失、復旧対応、人件費を含む総コストが50万ドル以上だったと回答しました。約4分の1は、100万ドル以上に上ったとしています。49%は、ランサムウェアなどの後続のサイバー攻撃を受けたと報告しました。このほか、情報漏えい、収益の損失、機密情報の流出、資金の盗難を挙げる回答もありました。
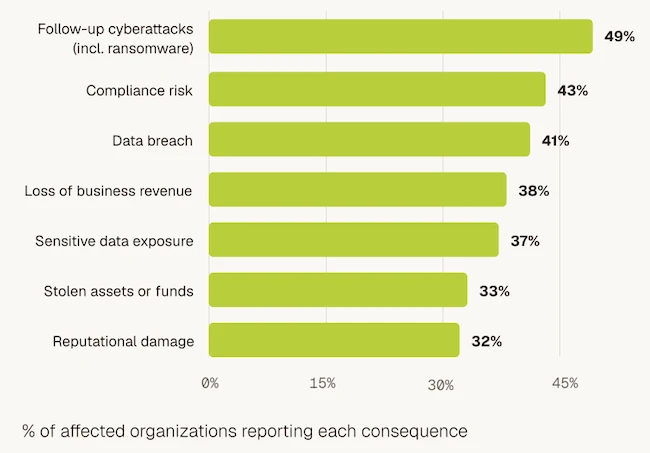
攻撃後に生じた影響(出典:Pindrop)
回答者の4分の3は、ディープフェイクが取締役会の優先課題になるのは、自社の経営幹部が実際に騙されるか、なりすまされてからだと答えました。ディープフェイクを、主に著名人や有名人の評判に関わるリスクとして捉えていると、企業向け防御策への投資が遅れかねません。
回答者の37%は、たった1件のディープフェイク攻撃による被害で、自社のような企業が事業継続不能に陥る可能性があると答えました。このうち17%は、その事態が極めて起こりやすい、あるいは確実に起こると考えています。
翻訳元: https://www.helpnetsecurity.com/2026/09/29/pindrop-enterprise-deepfake-attacks-report/