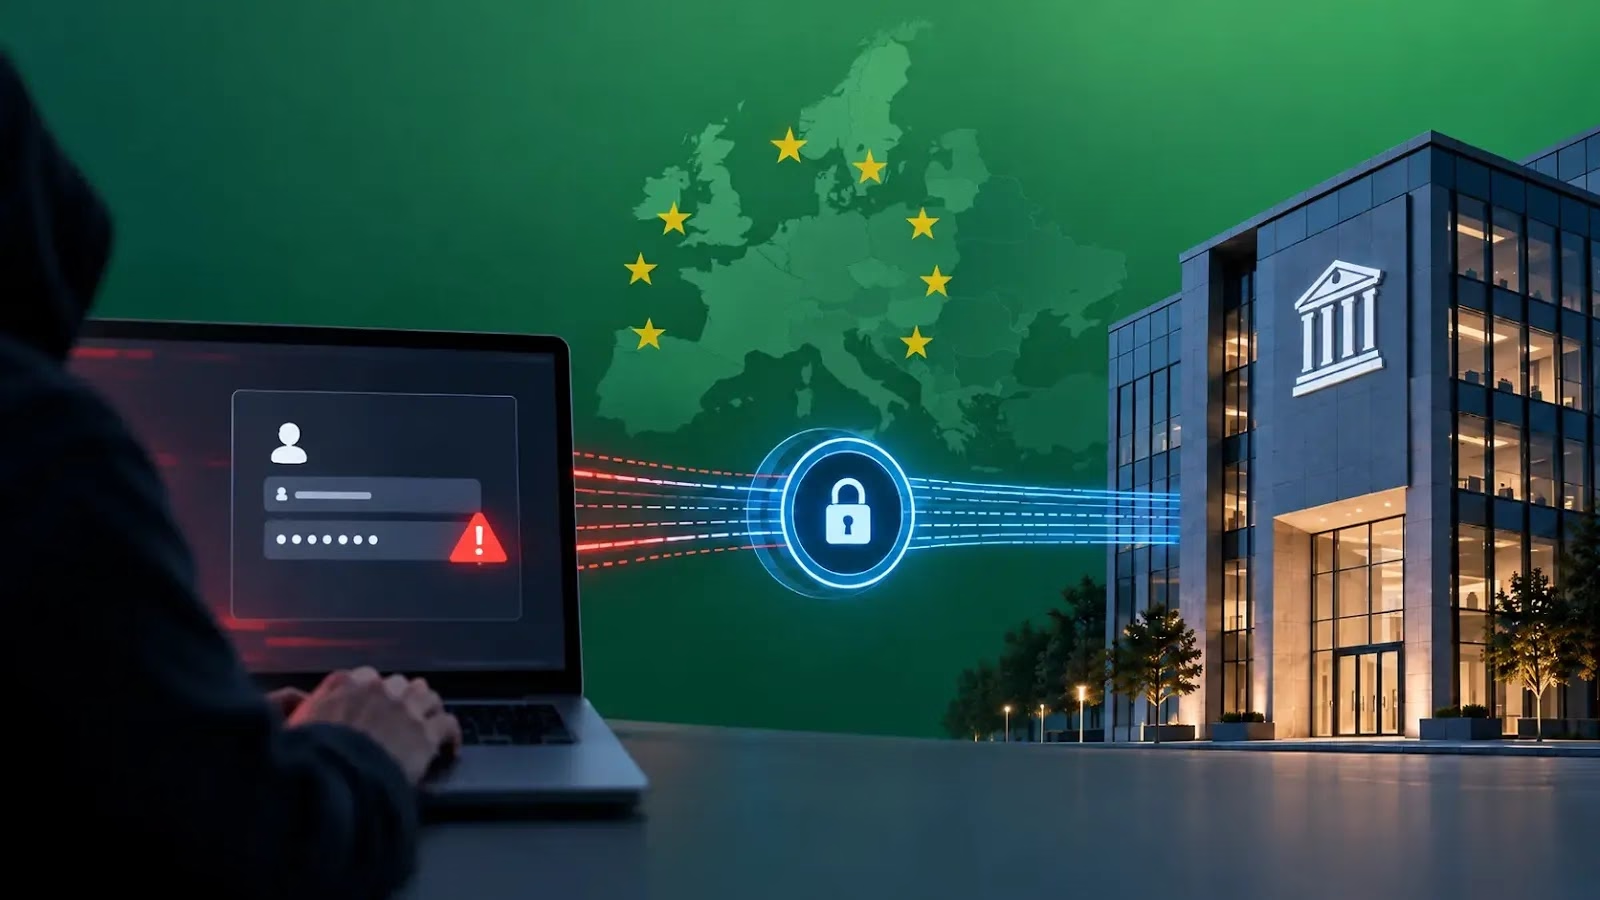
ハッカーが、サードパーティが管理する設定不備のVPNゲートウェイから、漏えいした認証情報を使って欧州の銀行に侵入していたことが分かりました。攻撃者は数カ月にわたり偵察活動と認証攻撃を続けましたが、権限昇格を試みた段階でエンドポイント防御に阻止されました。
EthicalHacking Course
この銀行は、社内のセキュリティチームが中核IT基盤に関わる不審な動きを確認し、数カ月にわたる不正なリモートアクセスの試行を発見したことを受け、Palo Alto NetworksのUnit 42に支援を依頼しました。
当初、この活動はサイバースパイ活動と一致するように見えました。しかし実際には、攻撃者は有効な認証情報を使い、広範なスキャンとパスワードの推測を繰り返していました。
公表された報告では、銀行の名称や、侵入を行った脅威グループの特定はなされていません。攻撃者が当初どのように認証情報を入手したのかについても、説明はありません。
侵入口となったのは、認証設定でアクセスを十分に制限できていなかった外部ゲートウェイ機器でした。攻撃者はVPN経由で侵入した後、内部システムに認証してネットワーク環境の把握を始めました。
ここから攻撃の流れが見えてきます。漏えいした認証情報が初期アクセスを可能にし、ネットワーク内部の脆弱性が、探索とさらなる侵害の機会を生み出したのです。
偵察活動は大規模で、目立つものでした。侵入者は複数のプロトコルでホストやネットワークのスキャンを繰り返し、数千のシステムと通信していました。
特定の標的に絞り込むのではなく、アクセス可能なサービスや、銀行のインフラ深部へ進むための経路を洗い出そうとする動きでした。
その後の数カ月間、攻撃者は内部システム、とりわけ管理者アカウントを狙って、複数回にわたるパスワード推測の攻撃を仕掛けました。
こうしたブルートフォース攻撃と並行して、内部文書やデータ共有領域も組織的に閲覧されていました。
自動化されたWebリクエストで個々のページや添付ファイルが取得され、共有フォルダの列挙によって運用面やネットワーク関連のリソースが明らかになりました。
Unit 42の調査が指摘するように、今回の事案は高度なエクスプロイトチェーンによるものではなく、基本的なセキュリティ対策の不備が原因でした。
VPN認証情報の侵害
騒々しいスキャン、繰り返される認証失敗、ありふれたシステム識別子が組み合わさっていたことから、周到に隠蔽された作戦ではなく、場当たり的な行動だったとうかがえます。
それでも、内部文書へのアクセスは情報漏えいのリスクを生みました。銀行はその後、攻撃者が閲覧した資料を精査しています。
収集された情報の量や、より広範なデータの外部流出があったかどうかについては、報告では明らかにされていません。
攻撃者は最終的に、銀行の中央構成管理サーバーに対し、Windows Server Update Servicesのリモートコード実行の脆弱性を悪用しようとしました。
このサーバーはソフトウェア配布を担っていたため、侵害されれば、支配権の拡大や永続化への足がかりとなった可能性があります。報告では、CVE番号、影響を受けるバージョン、悪用手法は明示されていません。
ExploitPrevention Tools
インシデントの報告によると、Cortex XDRが不正な実行の試みを検知し、権限昇格が成功する前に脅威を封じ込めました。
Palo Alto Networksは、このプラットフォームについて、エンドポイント、ネットワーク、クラウド、IDのテレメトリを相関分析し、検知・調査・対応を支援するものだと説明しています。
続いてUnit 42は、数千のシステムのエンドポイントテレメトリと、数十台のWindowsおよびLinuxサーバーのログを調査しました。その結果、攻撃者の別の痕跡や、永続的なバックドアは見つかりませんでした。
銀行の経営陣は、閲覧された文書を確認したうえで、漏えいした認証情報を更新しました。これにより、アクセス手段と情報露出の両面に対処しています。
銀行はCortex XSIAMとCortex XDRの適用範囲を拡大し、インシデント対応のリテーナー契約も拡充しました。ここから得られる大きな教訓はIDの管理です。インフラ管理を外部委託していても、境界のアクセスは厳格に管理し続けなければなりません。
この事例は、「2026 Unit 42 Global Incident Response Report」の内容とも一致します。同レポートによると、調査の約90%近くで、IDの脆弱性が実質的に関与していました。
推奨される対策には、フィッシング耐性のある多要素認証(MFA)、常時付与される管理者権限の削減、セッション制御の強化が含まれます。
これらの対策は、適時のパッチ適用やエンドポイント監視を補完します。盗まれた認証情報で攻撃者が到達できる範囲を狭め、重要な管理基盤に届く前に食い止めることができます。
MTTRを21分短縮し、サイバー脅威を被害が出る前に阻止。ANYRUNのサンドボックスをSOCに統合。
翻訳元: https://gbhackers.com/vpn-credential-compromise/