偽のCAPTCHA認証は、フィッシングページを隠すためだけに使われているわけではありません。Barracudaによると、攻撃者は「人間であることを証明する」というおなじみの手順を足がかりに、マルウェアのダウンロード、悪意あるブラウザー通知、そして被害者自身に実行させるコマンドへと誘導しています。
同社が2025年に調査したフィッシングキットを使った攻撃のうち、43%でCAPTCHAの悪用が確認されました。こうした認証は、攻撃者がユーザーの信頼を得たり、訪問者を選別したり、自動化されたセキュリティツールから悪意あるコンテンツを隠したりするのに役立ちます。
罠の仕組み
攻撃は、文書、請求書、契約書、ファイルの確認を求めるメールから始まることがあります。リンクをクリックするとCAPTCHAのページが開き、コンテンツを閲覧するには認証が必要だと表示されます。
認証を完了すると、認証情報を盗み取るために作られた偽のMicrosoft 365ログインページへ誘導される場合があります。このほか、マルウェアのダウンロードを開始させたり、ブラウザー通知の許可を求めたりして、攻撃者がさらに悪意あるコンテンツを送り込めるようにする手口もあります。
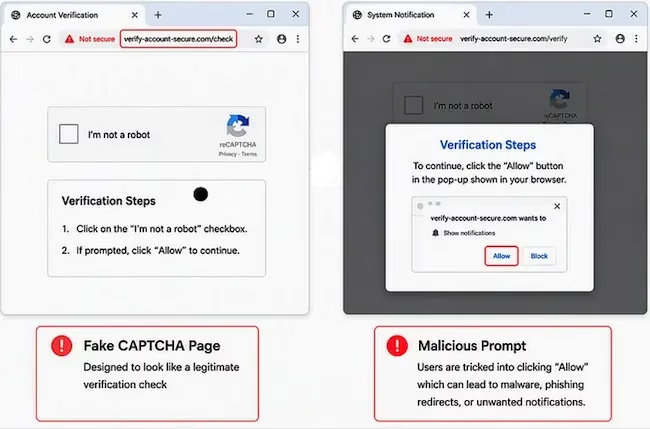
偽CAPTCHAの例(出典:Barracuda)
CAPTCHAのチャレンジは、自動スキャナーやセキュリティテストツールが次のページに到達するのを防ぎ、攻撃の検査を妨げる効果もあります。
BarracudaのThreat Analysis AssociateであるPoojitha B氏は、次のように説明しています。「ページは、訪問者の端末、場所、操作、タイミングに応じて内容を変えることがあります。一時的にしか表示されないものや、一度閲覧すると期限切れになるものもあり、インシデント後にセキュリティチームが調査するのは一層難しくなります」
ユーザーにコマンドを実行させる手口
偽のCAPTCHAページは、ClickFix攻撃にも登場します。ClickFixは、認証の完了や問題の修正を装って、悪意あるコマンドを実行するよう人々を説得する手口です。
チェックボックスや「Verify」ボタンをクリックすると、ユーザーが気づかないうちにコマンドがクリップボードにコピーされることがあります。その後、ページはWindowsの「ファイル名を指定して実行」ダイアログなどのシステムツールを開き、テキストを貼り付けてEnterキーを押すよう指示します。このコマンドを実行すると、マルウェアへの感染が始まります。
Barracudaによると、一部の亜種ではWebページ上の操作やマウスの動きをきっかけにコマンドをコピーします。攻撃者は、指示文によって被害者にコピーされた内容を実行させます。
こうしたページは、ブラウザーのエラー、文書プレビューの失敗、会議の不具合、ソフトウェア更新の通知などを装うことがあります。併せて表示される復旧手順に従うと、攻撃を起動するために必要な操作を踏んでしまう仕組みです。
おなじみのブランドで信頼を得る
AIやノーコード開発ツールを使えば、攻撃者はCAPTCHAページ、ログイン画面、フィッシングの一連の流れを簡単に作成できます。ページには受信者の情報や所属組織のブランドを盛り込むことができ、言語や内容もターゲットに合わせて調整されます。
複数のサービスを順番になりすますキャンペーンもあります。たとえば、文書共有のメッセージからCAPTCHA、Adobe風のプロンプト、Microsoftのサインインページへと誘導します。この流れは職場の業務プロセスによく似ており、ユーザーに認証情報を入力させやすくします。
注意すべき兆候
コマンドの実行、ソフトウェアのインストール、ブラウザー通知の許可、パスワードやワンタイムパスコードの入力を求められた場合は、偽CAPTCHAの兆候です。想定外のダウンロードや、アカウント停止・データ消失の警告が表示された場合も、いったん手を止める必要があります。
Barracudaは、Webサイトのアドレスについて、ドメインのスペルミス、不自然なサブドメイン、表示されているサービスと無関係なアドレスがないか確認するよう勧めています。指示に従ったり機密情報を入力したりする前に、そのWebサイトの正当性を確かめることが重要です。
翻訳元: https://www.helpnetsecurity.com/2026/10/15/barracuda-fake-captcha-phishing-attacks/