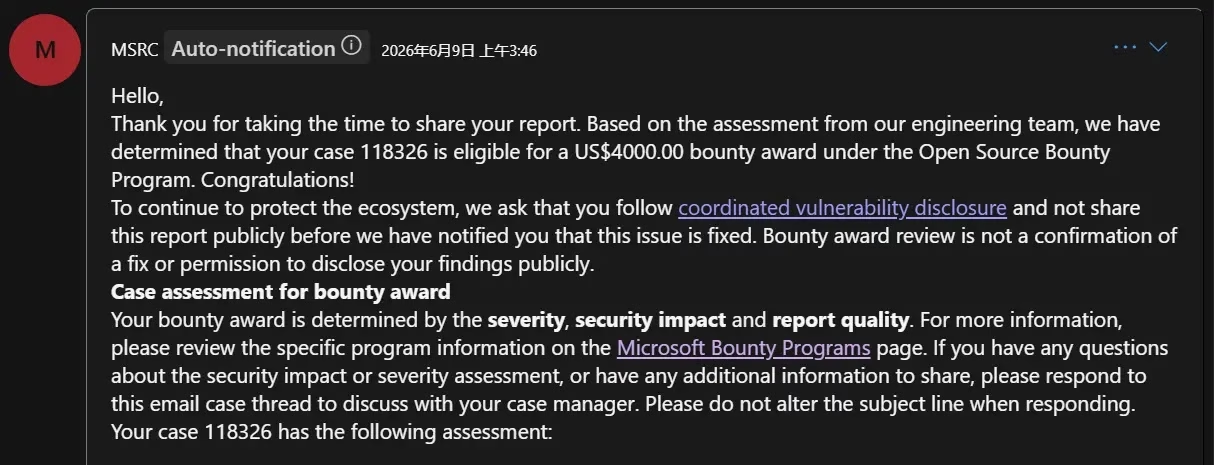
Microsoftは、Visual Studio Code(VS Code)にWorkspace Trust(ワークスペーストラスト)の保護を回避される恐れのある脆弱性を報告したセキュリティ研究者のSam Chen氏に、4,000米ドルの報奨金を支払いました。
CyberSecurity Tools
この問題は「CVE-2026-81376」として追跡されており、バージョン1.136.2より前のVS Codeが影響を受けます。CVSSスコアは9.6で、深刻度は「緊急(Critical)」です。Microsoftはすでに脆弱性を修正しており、ユーザーはバージョン1.136.2以降へのアップデートが必要です。
Workspace Trustは、ユーザーが未確認のプロジェクトを開いた際に、VS Codeができる操作を制限するための機能です。制限モード(Restricted Mode)では、そのワークスペースのコードを実行しかねない機能をエディターがブロックまたは制限します。
今回の脆弱性が問題視されるのは、この安全境界を弱め、開発者のローカルデータが漏えいしたり、ユーザーの権限でコードが実行されたりする恐れがあるためです。
Samchenの名義で情報を公開している研究者のSam Chen氏は、この問題がVS CodeのWorkspace Trustの仕組みに潜んでおり、リモートコード実行(RCE)に到達し得ると指摘しています。
同氏の公開記事によると、詳細な技術解説はまだ公開されておらず、具体的な悪用手順も明らかにされていません。報告ではマルウェアは確認されていません。今回はあくまで脆弱性の開示であり、マルウェアキャンペーンの報告ではありません。
VS Codeの重大なセキュリティ回避の脆弱性
Microsoftのセキュリティ情報は、CVE-2026-81376を「必要な要素が欠けた不完全な比較(incomplete comparison with missing factors)」と説明しています。米国国立脆弱性データベース(NVD)では、ネットワーク経由で引き起こせるセキュリティ機能の回避に分類されています。
CVSS 3.1のベクターにはユーザーの操作が含まれており、被害者が何らかの操作を行う必要があります。一方、機密性、完全性、可用性への影響はいずれも「高」と評価されています。
実際のところ、危険なのは単にプロジェクトに不審なコードが含まれていることではありません。Workspace Trustは、プロジェクト側が制御するコンテンツを実行しかねない機能を制限することで、見慣れないファイルやフォルダーを開くリスクを減らすために存在します。
Microsoftのセキュリティ情報によると、細工されたワークスペースが攻撃者の管理下にあるサービスに接続し、これらの制限を回避できる可能性があります。悪用に成功すると、ローカルデータが漏えいしたり、ログイン中のユーザーの権限でコードが実行されたりする恐れがあります。
このユーザー権限は価値の高いものです。開発者は多くの場合、同じマシン上でソースコード、認証情報、クラウドツール、アクセストークンを扱っています。信頼できないワークスペースのコンテンツがセキュリティ境界を越えられると、危険にさらされるのはエディターだけにとどまりません。
セキュリティ情報は、あらゆるワークスペースでこの問題を悪用できるとは述べていません。また、公開されている解説記事にも、完全な概念実証(PoC)は示されていません。未確認の悪用手法を、確定した事実として扱うことは避けるべきです。
ExploitPrevention Tools
今回の問題は、開発ツールのセキュリティにおける広い傾向にも当てはまります。ソフトウェアがプロジェクトファイルやエディター設定を過度に信頼すると、それらが攻撃経路の一部になり得ます。
GBHackersは過去にも、VS Code拡張機能のセキュリティ上の欠陥や、IDEユーザーを狙った悪意のあるリポジトリについて報じています。これらは今回とは別の脆弱性やキャンペーンですが、見慣れないコードやワークスペースの内容を慎重に確認すべき理由を示しています。
研究者の報告とMicrosoftの対応
Chen氏は2026年5月23日、この問題をMicrosoft Security Response Center(MSRC)に報告しました。MSRCは同日に審査を開始し、6月3日に問題を確認して開発工程に移しました。
6月9日には、Microsoftのバウンティチームが、この報告をOpen Source Bounty Programの4,000米ドルの報奨対象と認定しました。研究者の投稿によれば、MSRCは報奨額の決定にあたり、この報告を「Important」「High Quality」、脆弱性の種類は「Improper Input Validation(不適切な入力検証)」と分類しました。
その後、Microsoftは問題が修正されたことを確認し、次のパッチチューズデーにセキュリティ情報を公開すると伝えました。セキュリティ情報は9月8日に公開され、Chen氏は9月10日にこの問題を公に開示しました。
この流れは、責任ある開示の一般的なプロセスを反映しています。研究者が弱点を非公開で報告し、ベンダーが確認して修正し、その後に詳細が公開されるという手順です。
報奨金は報告の功績を評価するものですが、その金額が脆弱性の深刻度を示すわけではありません。深刻度は技術的な評価によって決まります。今回の場合、NVDはMicrosoftによるCVSSスコアを9.6(Critical)と記録しています。
開発ツールにおける信頼の判断が、現実の被害にどう影響するかを示した報告は、ほかにもあります。たとえばGBHackersは、GitHub OAuthトークンに関わるVS CodeのWebエディターの脆弱性や、ワークスペース設定に関わる別のAmazon Q拡張機能の問題を取り上げました。
これらは今回と同じバグではありませんが、リポジトリ、設定、拡張機能をセキュリティ上重要なものとして扱う必要性を示しています。
NVDは、バージョン1.0.0から1.136.2未満までのVisual Studio Codeを影響対象として記載しています。ユーザーはバージョン1.136.2以降をインストールし、エディターを再起動して更新後のビルドが動作していることを確認してください。
組織は、管理対象のデバイスだけでなく、開発者個人が所有するデバイスも確認する必要があります。VS Codeが複数インストールされているマシンにも注意が必要です。
システムを更新するまでは、不審なリンク、コーディングテスト、見慣れないリポジトリ経由で受け取ったプロジェクトの扱いに注意してください。
Workspace Trustは有効にしたままにし、未知のプロジェクトを確認する際は制限モードを使用してください。Microsoftによると、この機能はワークスペースの設定、タスク、デバッグなど、プロジェクト側が制御するコンテンツを実行し得る機能を制限します。
Chen氏の詳細な解説はまだ公開されていないため、推測に基づく悪用手順に頼ったり、特定の指標が悪用の証拠になると決めつけたりしないでください。
ExploitPrevention Tools
パッチを適用し、開発者のエンドポイントで不審な動きがないかを確認し、Microsoftのセキュリティ情報の更新をフォローしてください。ソースコード、署名鍵、クラウドの認証情報を保管しているワークステーションや、本番システムにアクセスできるワークステーションでは、特に重要です。
侵害指標(IoC)
| 種類 | 値 | 詳細 |
|---|---|---|
| 脆弱性 | CVE-2026-81376 | Visual Studio Codeのセキュリティ機能の回避 |
| 影響を受けるソフトウェア | 1.136.2より前のVS Codeバージョン | NVDは1.0.0から1.136.2未満までを記載 |
| 修正バージョン | VS Code 1.136.2以降 | 修正済みリリースへアップデート |
| SHA-256/ファイルハッシュ | 記載なし | 確認した開示情報にハッシュの記載はなし |
| ドメイン/IPアドレス | 記載なし | 確認した開示情報にネットワーク型のIoCの記載はなし |
注記: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(例:[.])しています。無害化の解除は、MISP、VirusTotal、お使いのSIEMなど、管理されたスレットインテリジェンスプラットフォーム内でのみ行ってください。
ANY.RUNは、脅威調査を効率化し手作業を減らすため、16,000以上のSOCチームに利用されています。 チームでの導入を検討する
翻訳元: https://gbhackers.com/critical-vs-code-security-bypass-flaw/