ロシア語圏とみられる攻撃者が、数百のAIエージェントを使ってPaperCut NG/MFサーバーを悪用し、Windowsの認証情報を盗み出しました。さらに、社内ネットワークへ再利用可能なアクセス経路も確保しています。
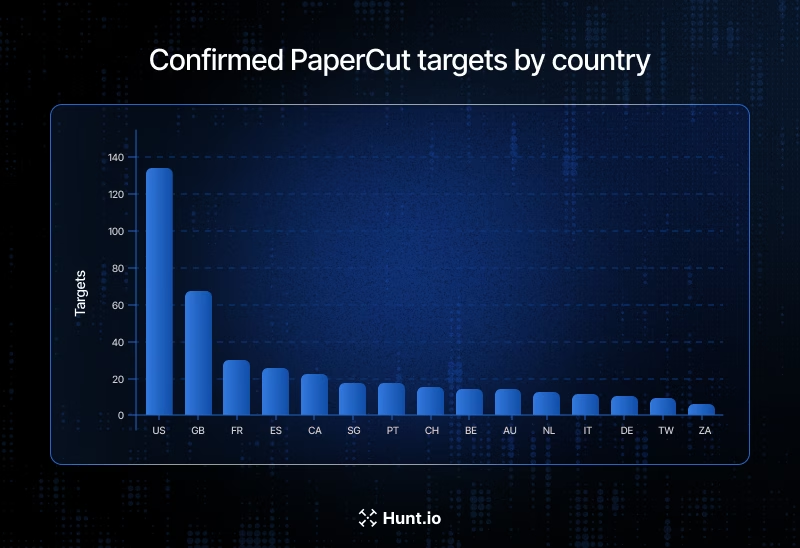
GreyNoiseは、48カ国・395組織に属する少なくとも440のインスタンスが侵害されたことを確認しました。エージェントを活用したワークフローが、企業インフラへの攻撃をいかに加速させ得るかを示す事例です。
攻撃者はOpenAIのCodexハーネスに、OpenAIのモデルではなくDeepSeekのモデルを組み合わせ、さらに公開されている攻撃ツールも併用していました。
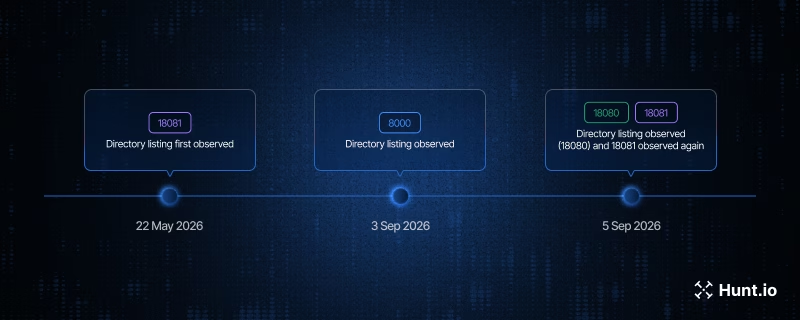
Hunt.ioによる調査では、提供された調査資料に詳述されているとおり、45.142.193[.]132のポート8000、18080、18081で公開状態のディレクトリが見つかりました。
ディレクトリには、エクスプロイトのスクリプト、AIエージェントへの指示、脆弱性の評価資料、認証情報の収集ツール、Metasploitのログ、被害環境をまとめたパッケージなどが含まれていました。
ExploitPrevention Tools
最大のディレクトリは97のサブディレクトリにまたがる1,924ファイルで構成され、合計サイズは約3.9GBに上ります。
Blackpoint Cyberの分析でも、露出していたツール群から反復的な開発ワークフローが確認されました。タイムスタンプ付きの状態ファイルには、失敗の記録、コードの変更、未完了のタスク、再試行の判断が残されていました。
AIの支援は、単発のエクスプロイトを生成するだけにとどまりません。調査、デバッグ、標的の分類、繰り返しの実行までを一続きにした運用サイクルを維持する役割を果たしていました。
主な攻撃では、CVSS 8.8の認証バイパス脆弱性CVE-2026-81578と、CVSS 9.4の安全でない動的クラスロードの脆弱性CVE-2026-82078が連鎖的に悪用されました。
2つの脆弱性を組み合わせることで、認証なしで設定を書き換えたうえで、PaperCutのサービスプロセス内で任意のJavaバイトコードを実行できる状態になっていました。
Hunt.ioが観測したキャンペーンでは、何もない作業環境から実環境でのリモートコード実行に至るまで、4時間足らずでした。続く攻撃の波では、攻撃者は26秒で11組織を侵害しています。
回収されたスクリプトは、外部ユーザー参照の設定を書き換えます。さらに、導入されているバージョンに応じて実行手法を使い分けていました。
AIエージェントがPaperCutを標的に
PaperCut 26.x系が標的の場合はH2/Groovyを利用した実行が、それ以前のバージョンではApache Derbyの仕組みを利用した攻撃が行われました。
別の亜種は、PaperCutのWebディレクトリ配下に作成した一時ファイルを通じてコマンドの出力を取得します。外部へのコールバックに依存しない手口です。
提供された調査資料には、独立したXML-RPC経由の攻撃経路についても記載されています。
APIのネットワーク制限や認証制御が弱い環境では、設定書き込みやカード参照のメソッドを使い、元のTapestryバイパスなしでも実行が可能になり得ます。ただし、APIに到達できるというだけでは、攻撃が成功したことにはなりません。
侵入後に使われたユーティリティは、WindowsのSECURITYおよびSYSTEMレジストリのデータを収集していました。これにより、マシンアカウントのシークレットをオフラインで復元できます。
ほかにも、設定ファイルやログからLDAPバインドパスワード、データベースの認証情報、サービスアカウントのシークレットを探すスクリプトがありました。
リバースSOCKSツールは、侵害したサーバーを社内ネットワークへの踏み台に変えました。Linux環境ではchiselとcronを使って永続化を図っています。
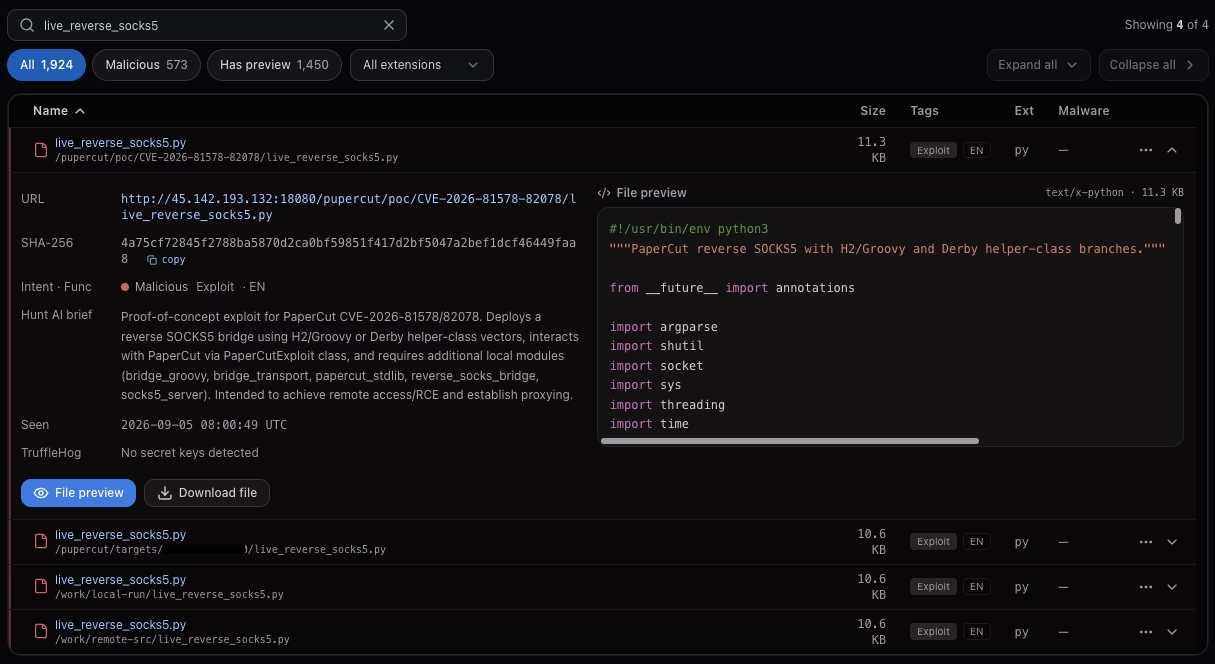
攻撃者は、認証情報、ドメイン情報、プロキシ設定を被害先ごとのアーカイブにまとめていました。回収された成果物によると、取得時点で45の標的にリバースSOCKS5の踏み台が確立されていました。
別のMetasploitログには2,165回の試行と、5件の対話型セッションの確立が記録されていました。ただし、これらの数値はあくまでこのデータセットに関するものであり、キャンペーン全体の侵害数を示すものではありません。
GreyNoiseの調査では、12組織でドメイン管理者権限が奪われたほか、影響を受けた280のインスタンスから認証情報が収集されたことが確認されています。
研究者らは、従来型のセキュリティ強化策でも攻撃を妨害できたと強調しています。実際に、WebアプリケーションファイアウォールがエクスプロイトをブロックしたAケースもありました。
パッチの適用は急務です。PaperCutのセキュリティ情報では、NG/MFの26.0.5、25.0.13、24.1.10が、緊急パッチに代わるメンテナンスリリースとされています。
CyberSecurity Tools
防御側は、インターネットへの公開を制限し、XML-RPCの制御を見直す必要があります。あわせて、PaperCutの不審な子プロセス、予期しない管理者アカウント、レジストリのエクスポート、外部へのトンネル通信も調査してください。
侵害の疑いがある場合は、アップデートを適用するだけでは不十分です。より広範なインシデント対応に加え、認証情報の見直しと、環境のクリーンな再構築が求められます。
侵害指標(IoC)
| 指標 | 種別 | 備考 |
|---|---|---|
| 45.142.193[.]132 | IPv4 | 主要なオーケストレーション用ホスト。ポート8000、18080、18081でディレクトリが公開されていた。 |
| 45.158.196[.]75 | IPv4 | ビルドと実行に使われた副次的なVPS。SSH経由で接続されていた。 |
| 45.142.193[.]132:8000 | HTTP | 侵入後の大量データを置くステージング用ディレクトリ |
| 45.142.193[.]132:18080 | HTTP | AIエージェントの作業環境(pupercut/) |
| 45.142.193[.]132:18081 | HTTP | chiselインプラントのステージング用。これまで公表されていなかった |
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化([.]など)しています。無害化を解除するのは、MISP、VirusTotal、自社のSIEMといった管理された脅威インテリジェンス基盤の中だけにしてください。
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止。ANYRUNのサンドボックスをSOCに導入。
翻訳元: https://gbhackers.com/ai-agents-target-papercut/