Ocean Securityは、正規のFrame.io通知とPDF内に隠したリンクを悪用し、偽のMicrosoft 365ログインページへ誘導するフィッシングキャンペーン「Phantom Preview」を確認しました。
Ocean Securityの研究者は2026年8月27日、AdobeのFrame.ioが送信する正規の共有通知を悪用し、従来のメール セキュリティの検査をすり抜ける標的型のAiTM(adversary-in-the-middle)フィッシングキャンペーンを特定しました。
「Phantom Preview」と名付けられたこのキャンペーンは、PDFを使って偽のMicrosoft 365ログインページへのリンクを隠していました。攻撃者は、単一の企業テナントに2時間で22通のメールを送りつけています。送信元は正規のアドレス[email protected]で、件名は「Jason Pitts shared ‘BTF Project’ with you」でした。そのため、ごく普通のファイル共有通知に見えます。
メール内のリンクはFrame.ioの本物のプラットフォームに接続し、共有されたPDFはクリックできないプレビューとして表示されます。Hackread.comに提供された調査結果、によると、この仕組みにより、共有ページを調べるスキャナーは元の文書内に隠された悪意ある接続先を容易に見抜けませんでした。
StudySecurity
従業員は最初の不審なメールが届いてからわずか3分後に報告しました。しかし、従来のセキュリティ検査では、この脅威を検知できていませんでした。
AIエージェントが隠しリンクを追跡
Ocean Securityは、自社のAI調査エージェント「Ray」を使い、Frame.ioのGraphQL GetAssetForDownloadパス経由で元のPDFを取得しました。エージェントは、リンク先を指定する文書の/URIアノテーションを調べ、プレビューの裏に隠されたURLを突き止めました。
Rayはさらに、キャンペーンの件名を手がかりにテナントのメール履歴を検索し、一致するメッセージを他に21通見つけています。
PDF内に隠されたリンクは、301リダイレクトでCloudflare Pagesのサブドメインを経由し、標的を新規登録ドメインmsauth.bizへ誘導します。このドメインは2026年8月6日にeNomで登録され、DigitalOceanでホストされていました。
研究者が確認した時点で、VirusTotalでは91のセキュリティエンジンすべてで検出ゼロでした。つまり、その時点ではどのエンジンもこのドメインを危険と判定していなかったことになります。
このサイトはCloudflare Turnstile CAPTCHAを使い、セキュリティツールによるページの自動検査を難しくしていました。訪問者がテストを通過すると、JavaScriptが?s=gQpS40Iのような固有トークンを含むURLを生成し、偽のMicrosoft 365ログインページへ誘導します。
Ocean Securityによると、このトークンはリンクの共有や再利用を防ぐ目的で設計されていました。これにより攻撃者は、フィッシングページを本来の標的に紐付けたままにできました。
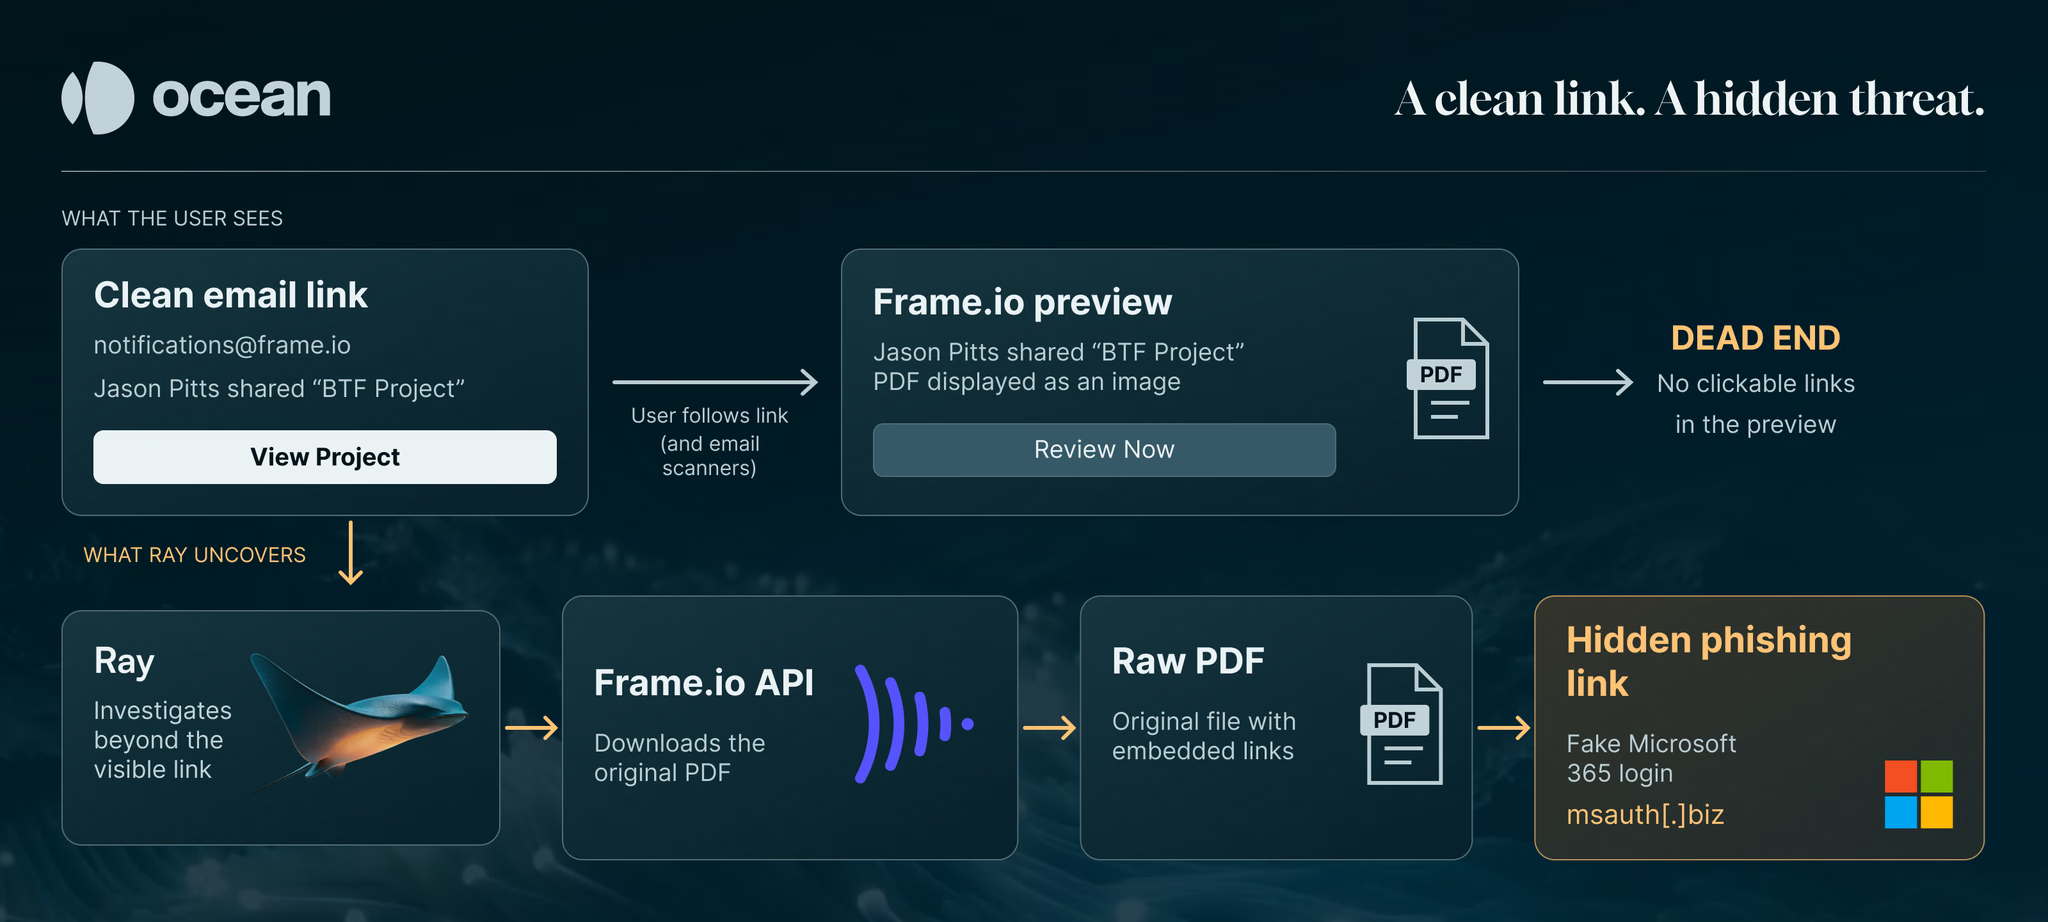
Ocean Securityは、Frame.io自体は侵害されていないと確認しています。攻撃者は同サービスの正規の共有機能を使い、通常のファイル通知に見せかけたフィッシングメールを送信していました。
CompareSecurity
研究者は、メールの送信元やリンクだけでなく、通知の先にあるファイルも確認するよう推奨しています。特にセキュリティチームは、PDFに見慣れないWebサイトへの隠しリンクがないかを調べる必要があります。新規登録ドメインや不審なCloudflare Pagesのアドレスが対象です。
翻訳元: https://hackread.com/scammers-frame-io-steal-microsoft-365-credentials/