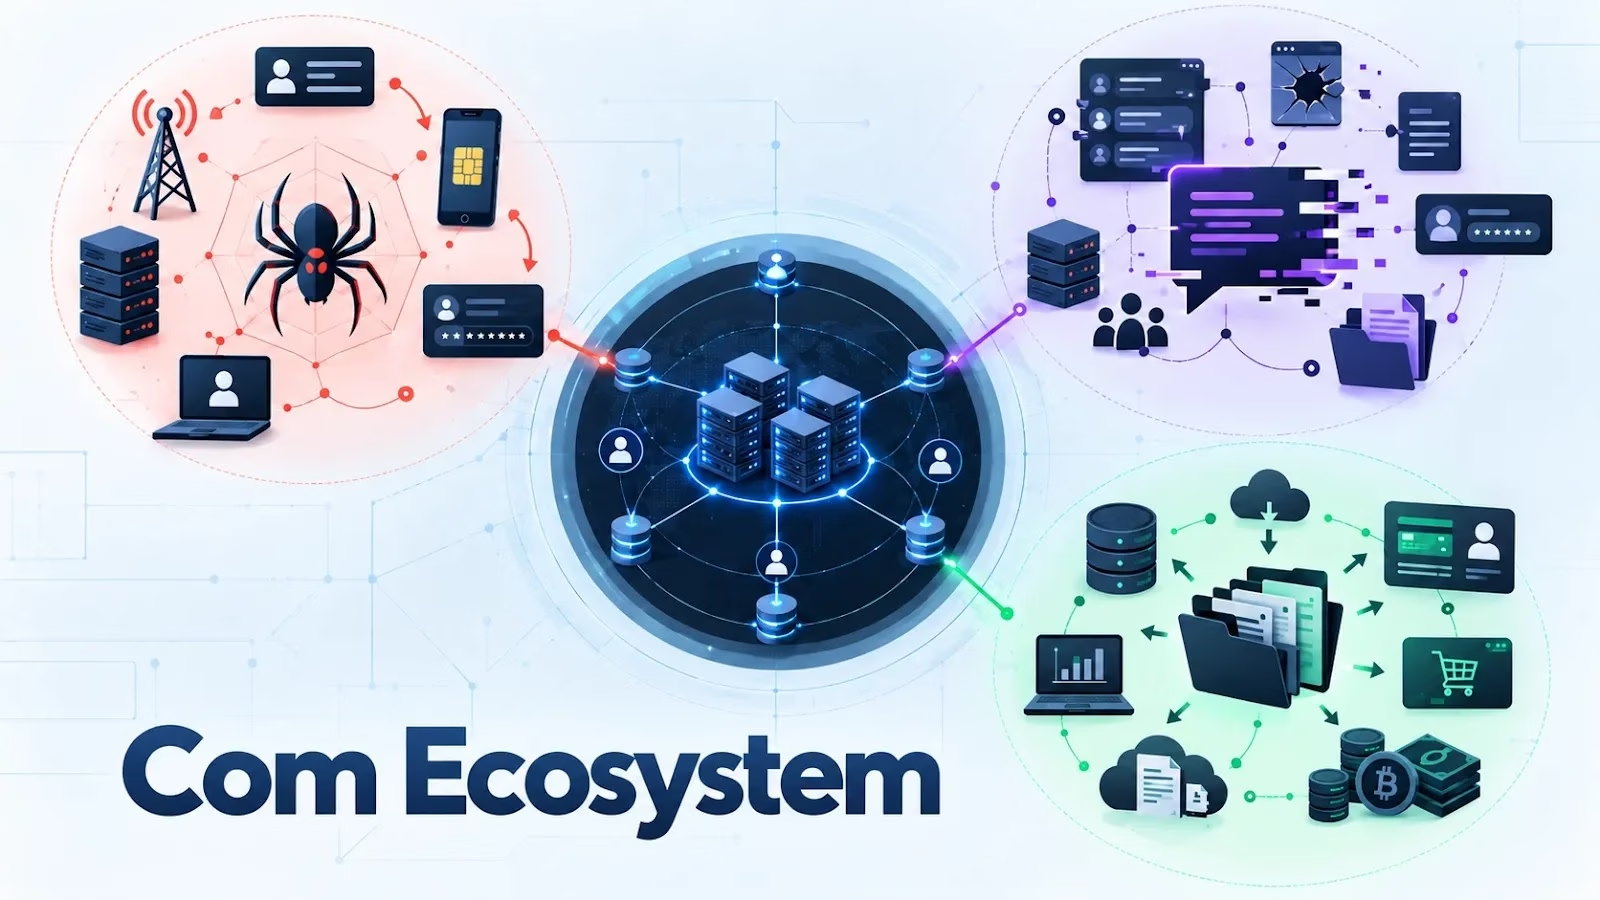
Scattered Spider、LAPSUS$、ShinyHunters は、The Com内に存在するそれぞれ独立した侵入クラスターです。単一のサイバー犯罪組織を指す、互換的な呼び名ではありません。
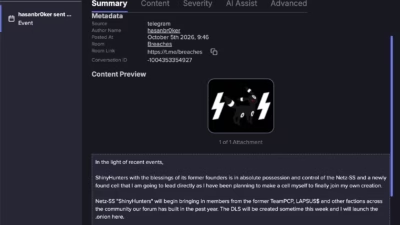
分析では、これら3つのクラスターを SP1D3R HUNTERS(Scattered LAPSUS$ Hunters、略称SLH)とも切り分けています。SLHは4つ目の実行グループではなく、共有されたブランドであり、連携のための層だと位置づけています。
この区別は、攻撃者の特定(アトリビューション)に直接影響します。メンバーの重複、似通ったソーシャルエンジニアリングの手口、犯罪者向けチャンネルへの参加があっても、別々の攻撃が同一の攻撃者によるものだとは言い切れません。
これらの兆候を一つのアイデンティティにまとめてしまうと、調査を誤った方向に導きかねません。経営層への報告も歪み、的外れな攻撃パターンへの防御を優先してしまう恐れもあります。
The Comは「The Community」の略称で、分散型の犯罪サブカルチャーです。主に英語圏の人々で構成され、メッセージングやゲームのプラットフォームを舞台に活動しています。
金銭的な報酬を求める一方で、悪名を競い合う風潮もあります。そのため攻撃者は手口を共有し、所属を変え、知られた名称を使い回しますが、実際の活動が一つに統合されるとは限りません。
Flareは、こうした構造があるからこそ、逮捕によって個々の攻撃者の活動を妨害できても、エコシステム全体は消えないのだと指摘しています。
同社の評価では、確立されたScattered Spiderの活動が止まることと、より広いブランドの下で人員や技術が残り続けることを区別しています。
ただし、名称が使われ続けているだけでは、活動の継続性を示す証拠にはなりません。
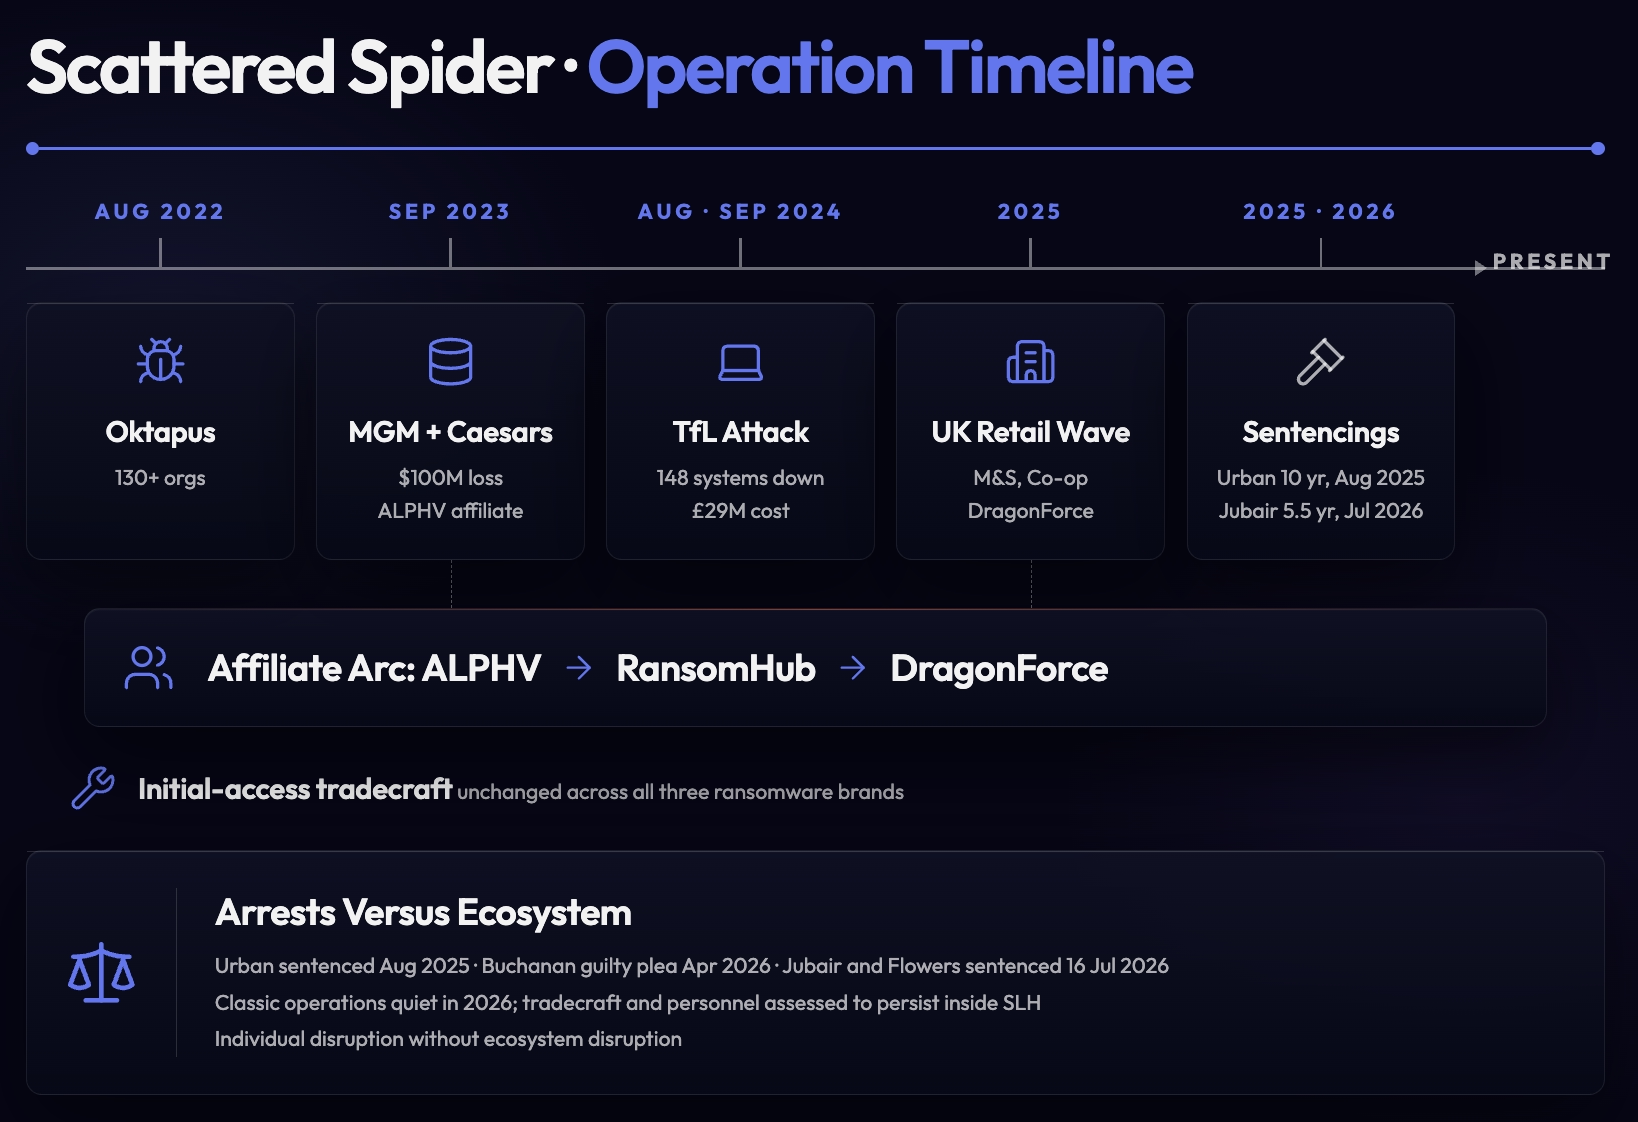
Scattered Spiderは、UNC3944、Octo Tempest、Muddled Libraなどの名称で追跡されており、企業のIDワークフローを組織的に狙います。
Flareの研究者によると、攻撃者は従業員やサポート担当者になりすまし、パスワードのリセットを不正に操作します。多要素認証(MFA)の登録も別の端末に移し替えます。さらにSIMスワッピングや認証プロンプトの連続送信を悪用して、アクセス権を手に入れます。
StudySecurity
CISAの共同アドバイザリーには、その後の動きも記録されています。正規のリモート管理ソフトウェアの利用、攻撃者が管理するMFA登録、内部偵察、データ窃取などです。
こうしたツールは検知を難しくします。正当な管理作業と悪意ある活動が、同じアプリケーションを使うことがあるためです。
MicrosoftによるOcto Tempestの分析では、VMware環境を標的としたDragonForceランサムウェアの展開も確認されています。この点で、ランサムウェアで収益を得るScattered Spiderと、従来から記録されているLAPSUS$の恐喝モデルは異なります。
FlareはオリジナルのLAPSUS$について、公に活動していた期間を2021年12月から2022年9月までとしています。そのうえで、すでに活動を停止したと評価しています。
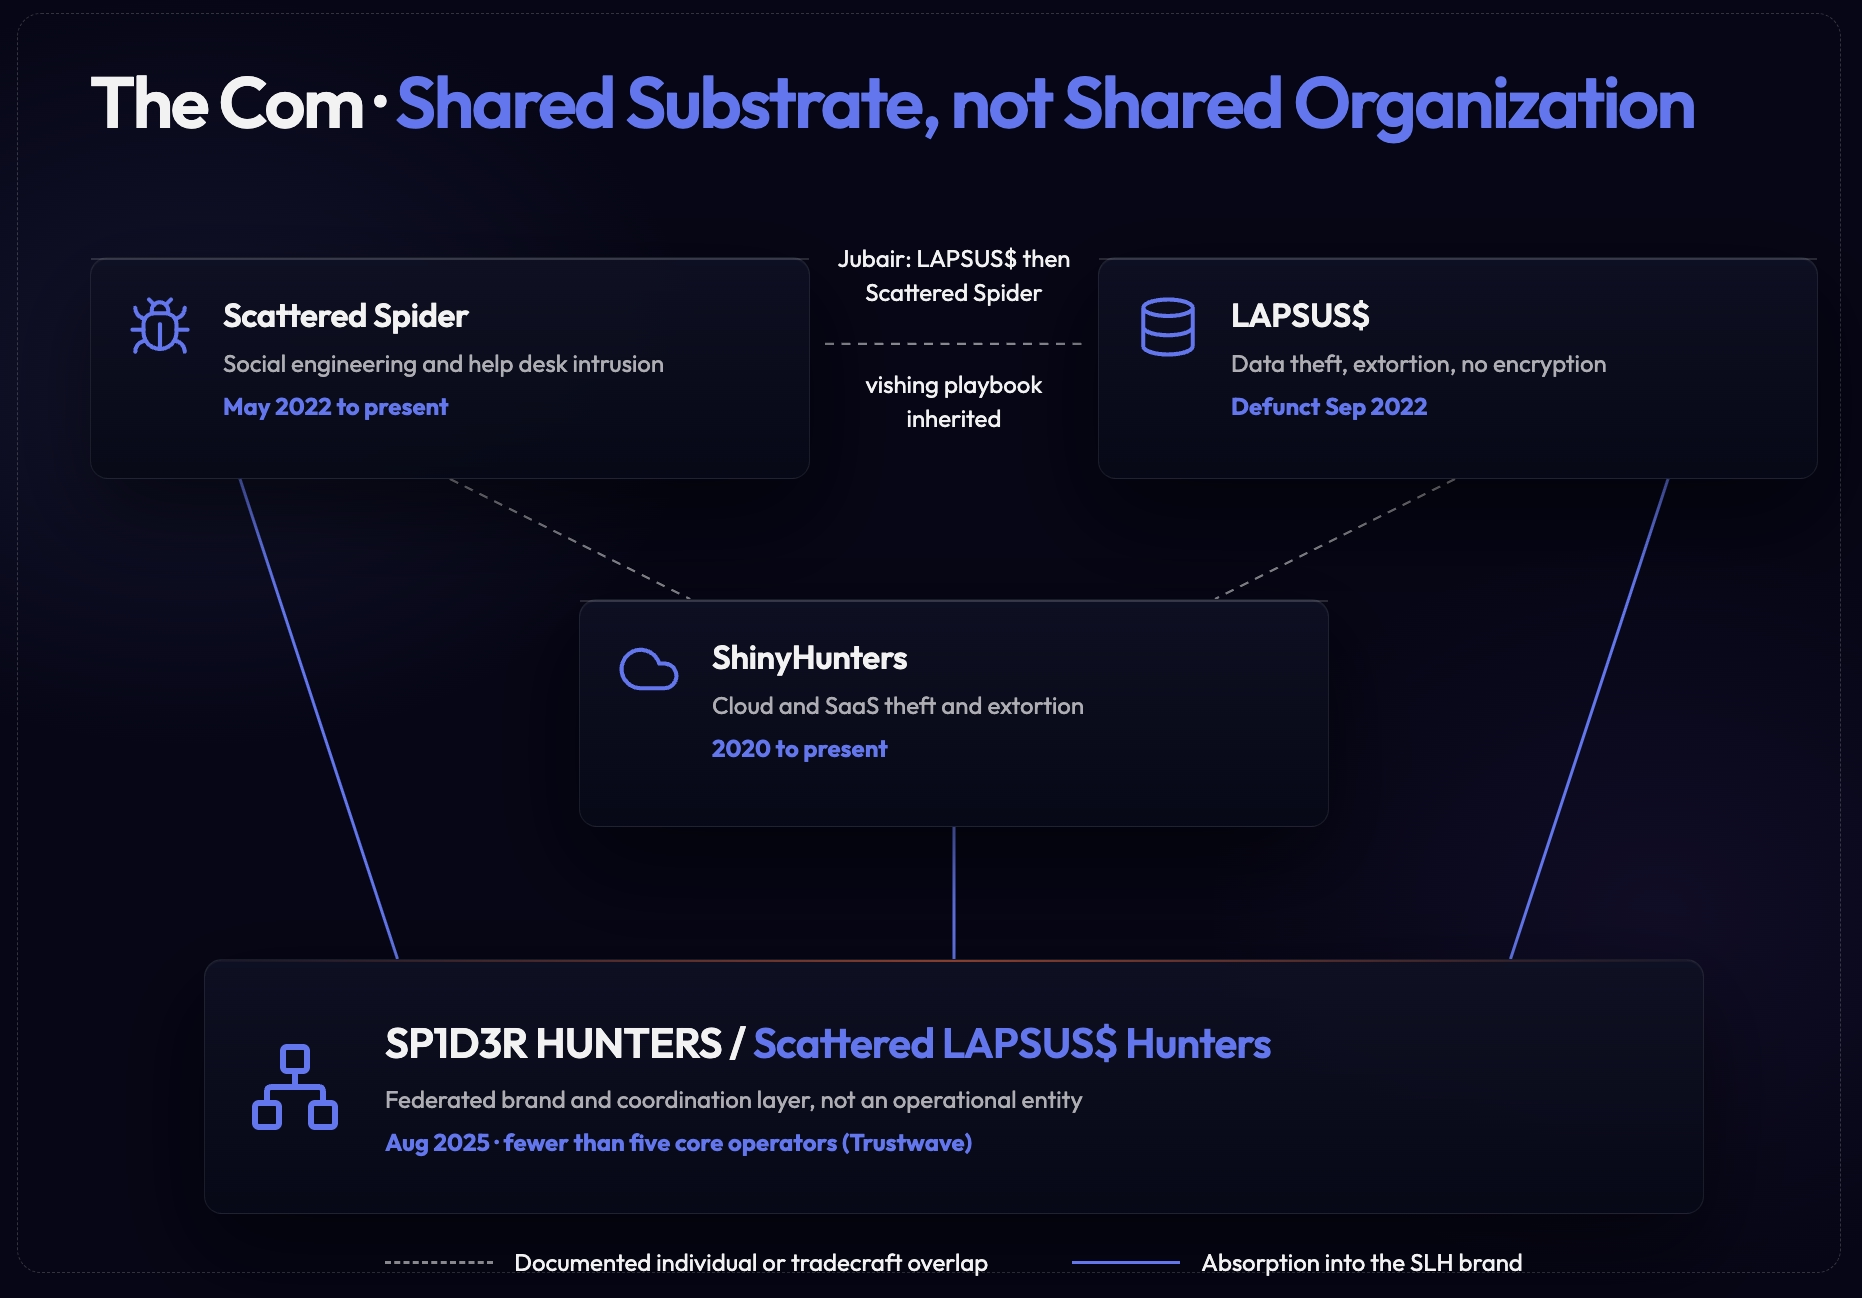
したがって、その後の攻撃を、実行者が名称や手口を再利用しているという理由だけで、オリジナルのクラスターの犯行とみなすべきではありません。
MicrosoftはLAPSUS$をDEV-0537として追跡しています。ランサムウェアのペイロードを使わず、データの窃取、恐喝、破壊を軸とするモデルだと説明しています。
内部関係者の勧誘、侵害されたアカウント、ソーシャルエンジニアリングが中心的な特徴でした。そのため「ランサムウェアギャング」という呼び方は、記録されている活動の説明として正確ではありません。
ShinyHuntersに関連する報告でも、クラウドやSaaSへの侵入をめぐって同様のアトリビューション上の課題があります。
Googleは、Salesforceを狙ったボイスフィッシングをUNC6040、その後の恐喝をUNC6240として、別々に追跡しています。初期アクセスと収益化が、異なる実行クラスターによって行われる場合があることを示しています。
Googleは2026年1月の調査で、ShinyHuntersの名を冠した活動をUNC6661、UNC6671、UNC6240にまたがって追跡しています。提携関係の変化や、なりすましの可能性を考慮した対応です。
したがってブランド名は背景情報にはなりますが、侵入の実行者を確定する決め手にはなりません。
防御側に求められる実務的な対応は、グループ名を特定する前に、インフラ、IDテレメトリ、フォレンジック上の痕跡、独立した裏付けのある攻撃者間のつながりを突き合わせることです。
CISAは、フィッシング耐性のあるMFA、リモートアクセスソフトウェアの管理、アカウントの不正利用の監視を推奨しています。
調査担当者は、インシデントの報告から復旧計画に至るまで、観測された行動、評価されたクラスターへの所属、犯罪者のブランドを区別して扱う必要があります。
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止します。ANYRUNのサンドボックスをSOCに導入。
Cybersecuritynews subscription
翻訳元: https://gbhackers.com/com-cybercrime-ecosystem/