ハッカーが盗み出したMicrosoft Entra IDのアプリケーション認証情報を悪用し、Microsoft 365とAzure環境に侵入しています。マネージドサービスプロバイダー(MSP)とその下流の顧客を経由して、27組織が被害を受けました。
Study Security
TodylのMXDRチームは、「Key Eater」と呼ばれるこの攻撃キャンペーンを現在も監視しています。攻撃者は2026年11月1日以降、約18組織にまたがる約45件のアプリ登録を標的にしました。このうち33件以上で認証に成功しています。
調査によると、攻撃者は81個のファイルをダウンロードし、約2,279件のメールボックス項目にアクセスしました。侵害の過程で、Microsoft側のシステムの脆弱性は悪用されていません。
Todylの調査によると、被害組織は政府、エネルギー、農業、運輸、エンジニアリング、法務、教育、非営利団体など多岐にわたります。ただし、これらの数字は同社のテレメトリで可視化できた環境のみを対象としています。
盗まれたMicrosoft Entra IDアプリ認証情報の悪用
攻撃者は、まず個々のアカウントを乗っ取るのではなく、有効なシークレットを使って正規のアプリケーションになりすまし、認証を行います。調査では、Azure DevOpsのフェデレーテッド・ワークロードID(federated workload identity)の悪用や、ユーザーのAzure DevOpsセッショントークンのリプレイも確認されました。
ほぼすべての認証情報について、攻撃者はまずAzure Resource Managerのトークンを要求し、続いてKey Vaultのトークンを要求しています。その数秒後には、Microsoft Graph、Storage、Cognitive Servicesのトークンが要求されることも少なくありません。
それまで使われていなかったアプリケーションも、数分以内に認証を始めます。これは、収集したシークレットによってさらなるアクセスが可能になっていることを示唆しています。ただし、その入手元を特定するにはKey Vaultの監査ログが必要です。関連するEntra IDへの攻撃は、クラウド上のIDやアクセス可能なシークレットストアを慎重に点検すべき理由を示しています。
攻撃者は約25のテナントに対して、ワイルドカード1つを指定したMicrosoft Graph検索を29回実行しました。その後、SharePointのファイルをおよそ1秒に1件のペースでダウンロードしています。
収集された情報には、パスワード一覧、秘密鍵、VPNプロファイル、MFAやリモート監視のAPIキー、バックアップ用の認証情報、ファイアウォール設定、サービスアカウントの対応表などが含まれます。こうした情報は、Microsoft 365の範囲を超えた後続の侵入に使われる恐れがあります。
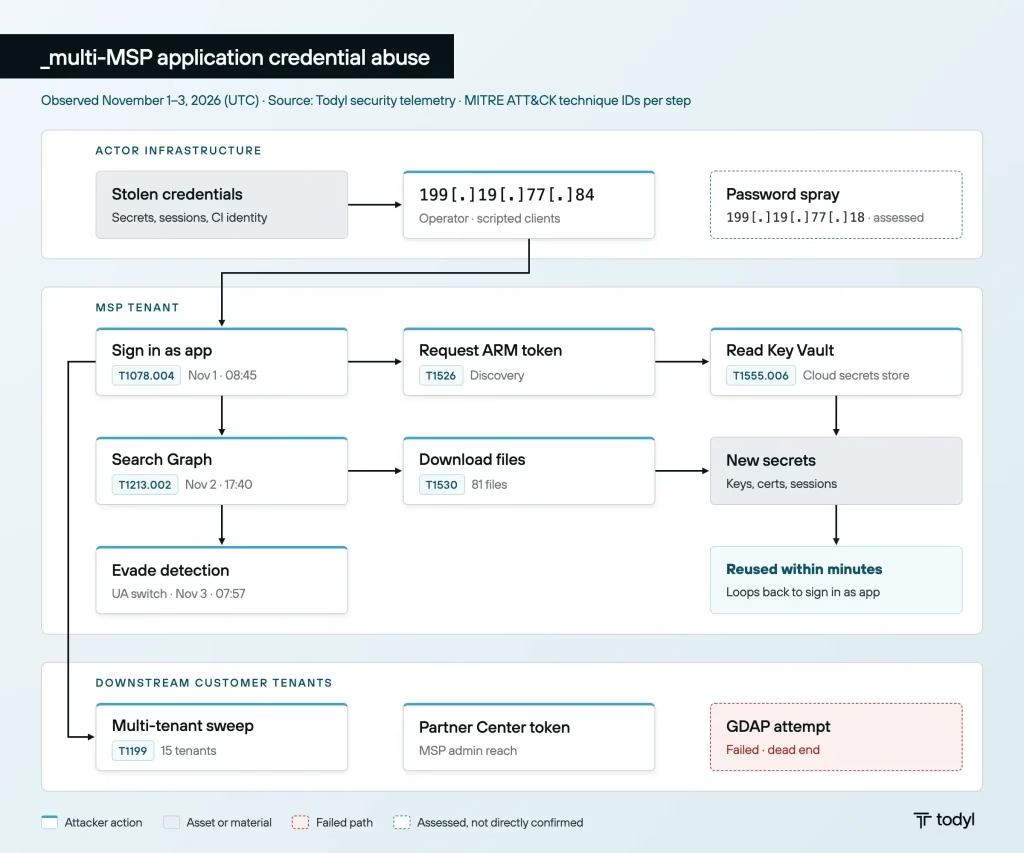
MSPとの連携が、被害をさらに拡大させました。あるマルチテナント対応のアプリケーションは、約10秒間隔のループで15の顧客テナントを次々に走査しています。
動きは高速ですが、Todylはこの活動がワームではないとしています。証拠からは、1人の攻撃者がVPS上からスクリプト化されたツールを操作し、過去に盗んだ認証情報を使ってMSPの顧客グループ内で活動範囲を広げていたとみられます。サインインの95%はスクリプト化されたクライアントによるものでした。AIによる支援の可能性は排除できませんが、確度は低く、確認された事実ではありません。
11月3日に検知が作動すると、攻撃者はcurlとPythonのシグネチャを、偽装したブラウザーのユーザーエージェントに切り替えました。その後は複数ユーザーのリフレッシュトークンをリプレイしようとしましたが、同日に確認された試行はすべて条件付きアクセスによってブロックされています。同様のMicrosoft 365のトークンリプレイ攻撃からも、アプリケーションの認証情報とあわせて、盗まれたセッションも調査する重要性がうかがえます。
2つのMSPにまたがって、4件のAIサービス用トークンが発行されました。これはLLMjackingの可能性と一致しますが、トークンが発行された事実だけでは、リソースが消費されたとは断定できません。
攻撃者のものと確認されたアドレスは199.19.77.84です。特徴的なユーザーエージェントには、task177-f2267/1.0とsait-tenant-deep/37346があります。
管理者は、サービスプリンシパルのサインインについて、成功と失敗の両方を調査してください。あわせて、監査ログを保全し、侵害されたアプリケーションを無効化し、漏えいしたアプリケーションと下流の認証情報をローテーションする必要があります。ユーザーを対象とした条件付きアクセスでは、アプリのみの認証(app-only authentication)に関する対策を代替できません。
永続化の兆候や、ベンダーのプラットフォームが侵害された形跡は確認されていません。攻撃者の特定と、認証情報窃取の当初の手口は未解明のままです。監視対象外の環境に、ほかにも被害者がいる可能性があります。
SOCにアラートの文脈を提供し、インシデントを素早く止めましょう。16K SOCの脅威インテリジェンスを統合。
翻訳元: https://gbhackers.com/hackers-use-stolen-microsoft-entra-id-app-credentials/