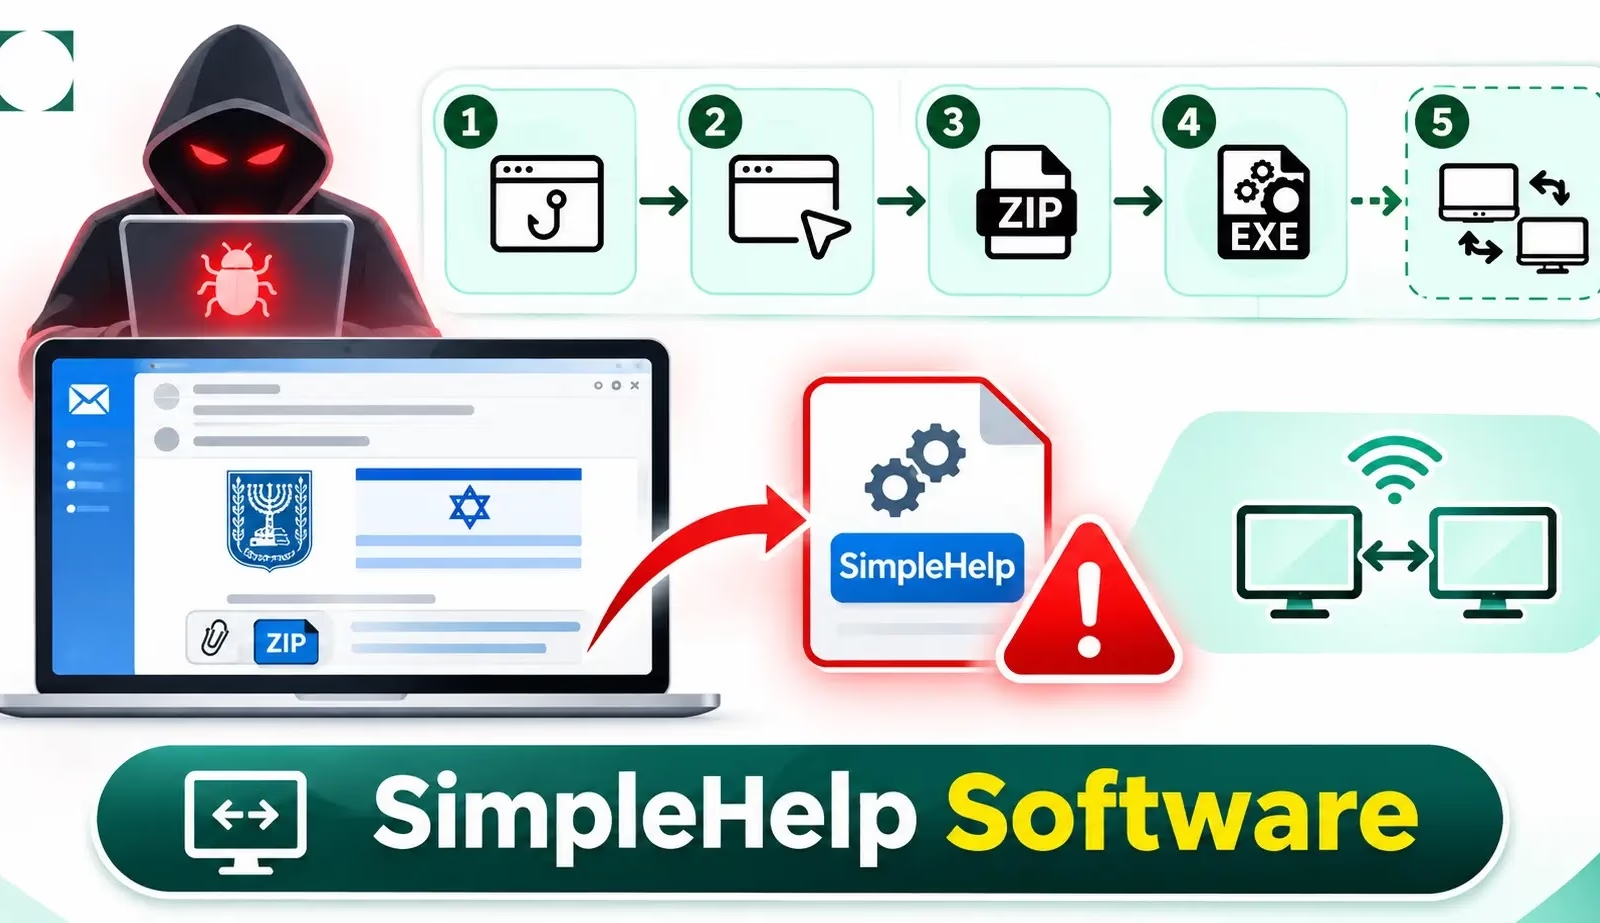
ハッカーが、イスラエル税務庁(Israel Tax Authority)を装ったフィッシングメールでイスラエルの組織を狙っています。このメールは、税務書類に見せかけたリモートアクセスソフトを送り付けます。
提供された調査によると、このキャンペーンは2026年9月から活動しています。攻撃者は、正規のリモート監視・管理ツールであるSimpleHelpを悪用し、不正アクセスの足がかりを作ります。
おとりは日常的な業務を狙っており、さまざまな業種の経理・会計・総務担当者に届く可能性があります。研究者らはMuddyWaterとの関連を疑っていますが、現時点で確認できる証拠では、攻撃元を断定するには至っていません。
攻撃は、受信者をイスラエル税務庁の偽サイトへ誘導するメールから始まります。「個人エリア」に入ろうとしたユーザーはCAPTCHA風の認証ページに遭遇し、その後にZIPアーカイブをダウンロードすることになります。
このページには、チェックボックスと[続行]ボタンのほか、パスワード「123123」が表示されます。これらの要素により、ダウンロードが保護された文書の配信手順の一部であるかのように見えます。
キャンペーンで使われたドメインには、document-govil[.]comやdocument-govil[.]onlineなどがあります。名称はイスラエルの公式ネームスペースであるgov.ilに似ていますが、実際には別々に登録されたドメインであり、政府とは無関係です。
ダウンロードされるアーカイブは、Israel_Tax_Authority.zipとdocument.zipです。中身は税務書類ではなく、実行ファイルです。
実行ファイルのひとつは、ヘブライ語のファイル名「רשות המסים בישראל.exe」(「イスラエル税務庁」の意味)を使っています。もうひとつの名前はdocument.exeです。税務当局の名を使うことで、ユーザーが書類と思い込んで実行するように仕向けています。
SimpleHelpは、調査した2つの検体がいずれもRemote Access Clientバージョン5.4.5と名乗っていることを確認しました。実行と有効化に成功すれば、攻撃者は感染したコンピューターに接続できるようになります。
SimpleHelpは、リモートデスクトップ操作、ターミナルアクセス、ファイル転送、システム診断に対応しています。これらの機能は業務情報の流出や、さらなる侵入に利用される恐れがあります。ただし、機能があるからといって、このキャンペーンで攻撃者が実際に使ったとは限りません。
SimpleHelpのツール群は、リモートマシン上でのコマンドやスクリプトの繰り返し実行、リソースの配布にも対応しています。不正にデプロイされた後は、悪用の機会がさらに広がります。
研究者らは、129.121.120[.]121をコマンド&コントロール(C2)インフラとして特定しました。観測された2つのHTTP ETag値で検索したところ、このアドレスに関連するFOFAのサービスレコードが8件見つかり、その中には2つのdocument-govilドメインも含まれていました。
この結果は、1つのIPアドレス上のサービスレコードを示すものであり、8台の別々のサーバーがあるという意味ではありません。
そのほか、配布用ドメインとして、doc-taxes-govil[.]orgやdoc26-govil[.]orgが挙げられています。調査では、悪用されたSimpleHelpサーバーとして169.58.239[.]210と161.97.138[.]129も挙げられていると、Cato Networksは述べています。
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(defang)しています(例:[.])。元の形式に戻す場合は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンス基盤の中でのみ行ってください。
1万6,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を減らしています。 自社チームで試す
翻訳元: https://cyberpress.org/simplehelp-impersonates-tax-documents/