ハッカーがフランスの3つの医療施設で、血漿を保管する冷凍システムの操作を試みました。重要な医療物資が危険にさらされた可能性があります。
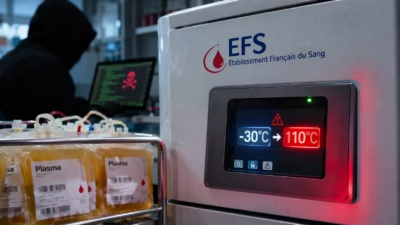
このサイバー攻撃は、フランス血液機構(EFS)が運用する設備を狙ったもので、11月1日から2日にかけて発生しました。攻撃者は外部の冷凍設備業者を経由して侵入し、温度設定と霜取り設定を変更したと報じられています。ただし、監視システムが異常を検知したため、保管されていた製品に被害は出ませんでした。
欧州では、ほかにも冷凍設備に関連するサイバーインシデントが報告されています。今回の件は、ネットワークに接続された制御技術(OT)の保守を外部ベンダーに頼るリスクを浮き彫りにしました。捜査当局は、これらの攻撃に関連があるかどうかを特定していません。
攻撃の経緯
攻撃は11月1日から2日にかけて行われました。ハッカーはEFSと接続していた冷凍サービス事業者を侵害し、そのサプライヤーのシステムを通じて、血漿や生体サンプルを保管するEFSの3施設の冷凍設備にアクセスしました。
攻撃者は温度と霜取りのしきい値を操作し、保管中の製品を危険な高温にさらそうとしました。
CBS Newsはフランスの週刊紙「カナール・アンシェネ」の報道を引用し、設定が約-30℃から110℃に変更されたと伝えています。この数値は報じられた設定変更の内容を指すもので、保管製品が実際にその温度に達したことが確認されたわけではありません。
EFSの監視・警報システムが異常な変更を検知したため、職員は製品に被害が出る前に対応できました。職員は影響を受けた設備を保全し、念のため保管していた血漿を他の施設へ移送しました。
DW-TVによると、影響を受けた冷凍庫へのリモートアクセスはその後無効化されました。報道で冷凍設備のサプライヤーとされるCoolworldは、自社ソフトウェアに関わるサイバーセキュリティインシデントがあったことを認めています。同社は、報告された脆弱性はサードパーティ製コンポーネントに起因するとしています。
EFSは、インシデントの調査が続いていると説明しています。
広がる冷凍システムへの攻撃
フランスをはじめ各地で、冷凍システムの障害が相次いで報告されています。ただし、捜査当局はこれらの事案の関連を確認していません。
10月には、ハッカーがフランスの数百のスーパーマーケットで冷凍設備を妨害しました。温度設定と霜取り設定が操作され、大規模な食品の損失が発生しています。
これとは別に、米国防総省は、少なくとも6カ所の米軍基地で起きた冷凍庫の故障を調査しています。故障は8月に発生しましたが、フランスでの最初の攻撃を受けて、最近になって広く知られるようになりました。国防総省は、複数の米軍施設での冷凍設備の故障がサイバー攻撃によるものかどうかを調べています。サイバー攻撃が原因だとは確認されていません。
第2波の攻撃は、ベルギー、オランダ、スウェーデン、ルクセンブルク、アイルランド、エストニアなど、欧州の複数の国のスーパーマーケットや企業に影響しました。The Guardianによると、数百の店舗や企業が影響を受けたとみられます。時期は11月1日から2日にかけての夜間で、EFS施設への攻撃と同じタイミングでした。
フランスの血液事業者への攻撃が示すサイバーレジリエンスの教訓
今回のインシデントは、攻撃者が接続された設備に侵入した後でも、サイバーセキュリティ対策によって物理的な被害を抑えられることを示しています。
ExabeamのセキュリティオペレーションストラテジストであるGabrielle Hempel氏は、eSecurity Planetの取材に次のように語りました。「あらゆる侵入を防ぐことはできません。特にサードパーティへの依存が複雑な場合はなおさらです。それでも、効果的な監視、物理的な安全対策、対応手順があれば、技術的な侵害がはるかに重大な事態に発展するのを防げます」
Ridge Securityのテクニカルマーケティングエンジニアリング担当シニアディレクターのDarin Fredde氏は、今回の攻撃はサードパーティのセキュリティ不備がもたらす影響が変化していることを示すものだと述べています。その影響は、データの流出やサーバーの停止にとどまりません。組織が頼りにする物理的なシステムにも及ぶということです。
報道によると、EFSの監視・警報システムが冷凍設定の異常を検知し、職員は保管中の血漿が損傷する前に対応できました。この対応は、独立した監視体制、迅速なエスカレーション手順、そしてリモート管理システムが侵害されても機能する安全対策が重要であることを裏付けています。
職場や自宅にネットワーク接続型の冷凍庫がある場合の対策
インターネットに接続された冷凍設備は、制御システムにリモートからアクセスできる場合、セキュリティ上のリスクを招く可能性があります。
Xcape, Inc.の取締役を務めるDamon Small氏は、次のように述べています。「人の安全に影響を及ぼしうる機器をインターネットに接続する場合は、強力な認証とアクセス制御が不可欠です。適切なフィルタリングで、アクセスを許可されたユーザーに限定する必要があります。こうしたシステムにも、ほかの重要な制御技術と同水準の保護が求められるからです」
接続型の冷凍庫を使う個人や企業は、次の対策を取ってください。
- インターネットへの公開を避ける:冷凍設備のコントローラーを、パブリックIPアドレスで直接インターネットに公開しない。
- リモートアクセスを保護する:リモートでの保守には、無制限のインターネット接続ではなく、保護されたVPNを使う。
- デフォルトパスワードを変更する:冷凍設備のコントローラーに設定されている出荷時の認証情報を変更し、関連する機器のアカウントにも固有のパスワードを設定する。
- コントローラーのファームウェアを更新する:機器メーカーのセキュリティパッチを適用し、サポート終了のコントローラーは必要に応じて交換する。
- 温度設定を監視する:可能であれば、想定外の温度変更に対するアラートを有効にする。
- 重要な設備を分離する:企業は、運用系のコントローラーを一般的なオフィス用PCから切り離し、専用のネットワークセグメントに置く。
EFSのインシデントは、接続型の冷凍設備を守るには、機器自体の保護だけでは足りないことを示しています。組織はベンダーのアクセスを管理し、設備を独立して監視し、侵害されたシステムが温度管理の必要な物資を損なうのを防ぐ対応手順を維持する必要があります。
医療機関や食品流通事業者など、重要な冷凍システムを運用する組織にとって最優先なのは、サイバー攻撃によるリモートでの設定変更が、気付かないうちに物理的な安全上のインシデントへ発展する事態を防ぐことです。
その他のニュース: Have I Been Pwnedの新たな登録情報によると、ハーバード大学で2025年に発生したデータ侵害により、約85万1,000件の固有のメールアドレスが流出しました。流出した卒業生や寄付者の情報は、標的型フィッシングやなりすまし攻撃に悪用される恐れがあります。
翻訳元: https://www.esecurityplanet.com/threats/news-french-blood-bank-refrigeration-cyberattack-emea/