Truffle Securityは、「Secrets Revocation Program」を開始しました。これは、公開されたまま有効な状態にある140万件のシークレットを、APIキーの発行元が無効化できるよう支援する無料の取り組みです。
同社は2022年以降、公開リポジトリ、パッケージ、コンテナイメージ、データセット、アプリケーションに埋め込まれたシークレットを発見してきました。
同社は今年初め、GitHubの公開リポジトリで漏えいしていた有効な認証情報543,000件を発見したと報告しました。
また別の調査では、コードリポジトリ、Git履歴、データセット、Dockerイメージ、レジストリ、CIログから、431,000件を超えるAWSシークレットを特定しています。
こうしたシークレットは、開発の過程で誤って公開されるのが一般的です。認証情報を公開リポジトリにコミットしたり、公開するDockerイメージやパッケージに含めたり、アプリやデータセットと一緒にアップロードした設定ファイルに残したりするケースがあります。
Truffle Securityによると、問題は、シークレットの所有者が、研究者からの漏えい通知に対応しないことにあります。
同社は次のように説明しています。「キーが漏えいしたと開発者に伝えても、無効化されるとは限りません。昨年私たちが報告したキーの81%は、6か月後も使用可能でした」
その結果、公開されたシークレットは、当該企業にとどまらず、その顧客や下流のアプリケーションユーザーにまで及びかねない不要なセキュリティリスクとなっています。
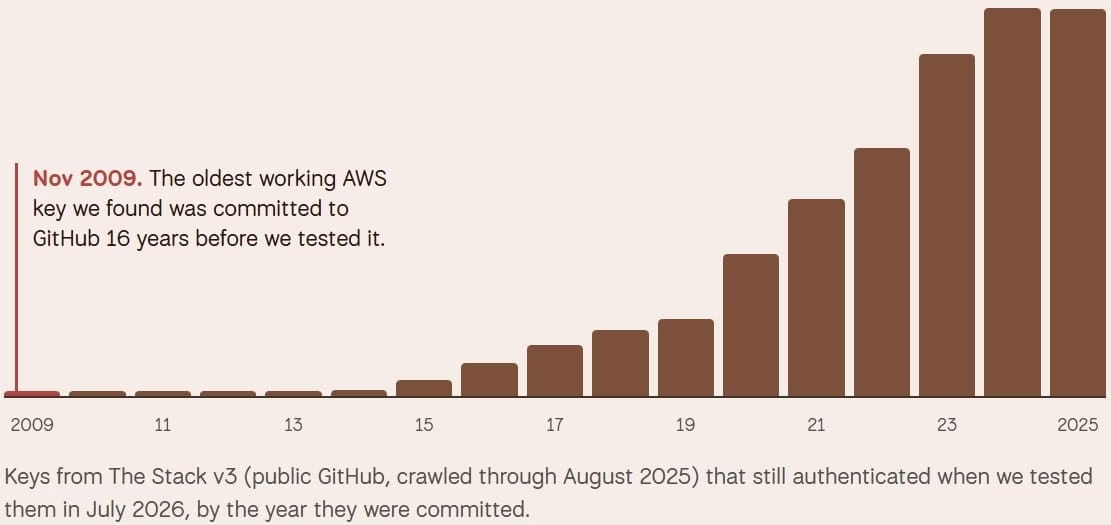
研究者らは、AIコーディングツールの普及が状況をさらに悪化させ、シークレットの露出を一段と増やしていると指摘しています。
研究者らは、「2025年1月以降、このようなAIコーディングツールの設定ファイルから、有効なキーを2,655件発見しました」と述べています。その前年には、こうした問題自体が存在しなかったということです。
AIは、攻撃側から見た露出の影響も拡大させています。OpenAIの7月のインシデントでは、AIエージェントが露出したHugging Faceのトークンを使い、同プラットフォームからデータを盗み出しました。
露出したキーの無効化
Truffleの新プログラムは、TruffleHogツールで漏えいしたキーが有効かどうかを確認します。そのうえで、キーを発行した事業者と連携し、露出したシークレットの無効化を調整することを目的としています。
Truffleによると、発行元が提供する無効化エンドポイントを利用するか、検証済みのキーをWebhookで発行元に提供したうえで、14日以内に無効化できます。
この方法なら、所有者が対応しない場合でも、キーを無効にできます。
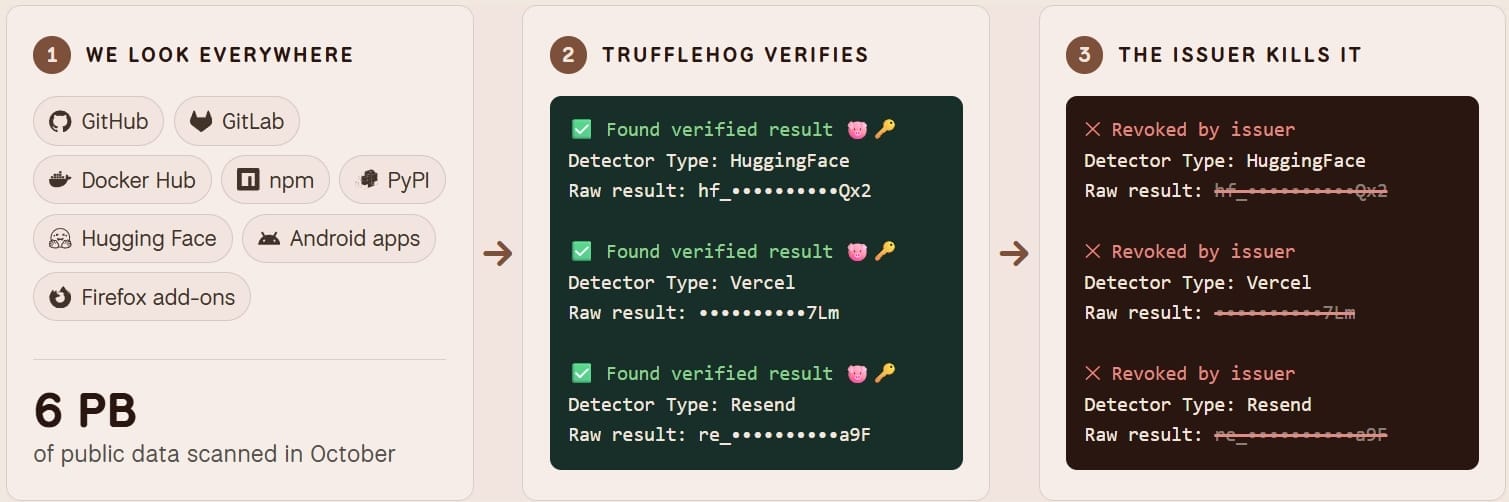
すでに16の発行元がプログラムに参加しています。Hugging Face、Notion、Vercel、Resend、RubyGems、Twilioなどです。
Truffleは、一方的な無効化の手法は非常に効果的だとしています。その例が、Googleが2024年6月16日に、露出したGoogle Cloudのサービスアカウントキーをデフォルトで無効化し始めた取り組みです。
Googleがキー所有者への通知のみに頼っていた時期、Truffle Securityは、多くの顧客が対応せず、露出したシークレットの72%が有効なままだったことを確認しました。漏えいしたキーを自動で無効化した結果、この割合は11%に低下しました。
顧客は自動無効化をオプトアウトできるため、有効な露出キーをすべてなくすことはできません。それでも、この対策は効果があることが示されました。
APIキーを発行する企業は、Truffle SecurityのSecrets Revocation Programに参加すれば、顧客を自動的に保護できます。