ハッカーが、OpenAI、SpaceX、Anthropicの偽のイベント招待状を使って従業員をフィッシング攻撃に誘い込んでいます。2つの異なるフィッシング・アズ・ア・サービス(PhaaS)を利用し、MicrosoftおよびGoogleアカウントの認証情報と認証セッションを盗み出しています。
Push Securityの新たなレポートによると、攻撃者は精巧に作り込んだイベント登録ページを用意し、有料AIサービスの無料利用などの特典をちらつかせて、被害者に企業アカウントでのサインインを促します。
この攻撃で注目すべきは、同一のフィッシングページに2つの異なるPhaaSプラットフォーム「Kali365」と「VoidProxy」が組み込まれ、異なる認証攻撃でMicrosoftとGoogleのアカウントを狙う点です。
Kali365はMicrosoftのデバイスコードフィッシング攻撃を実行します。一方、VoidProxyはAiTM(Adversary-in-the-Middle)型のリバースプロキシとして機能し、Googleのサインインを傍受して認証セッションCookieを盗みます。
Microsoftを狙う攻撃では、VoidProxyが第2段階としても使われます。攻撃者はKali365で認証トークンを入手した後、VoidProxyで認証情報とセッションCookieも取得できます。
Push Securityによると、同社は2026年10月下旬に、悪意あるイベント登録ページへのアクセスを検知し、ブロックしたとのことです。
今回のキャンペーンに先立ち、ANY.RUNが7月に類似のキャンペーンを報告しています。このときは、攻撃者が正規のZoomイベントページを悪用してMeta、OpenAI、Anthropicの偽イベントを宣伝し、デバイスコードやAiTM型のフィッシング攻撃へ誘導していました。
Cofenseも、Anthropicのイベント招待を装ったフィッシングメールについて最近報告しています。このメールはGoTo Webinarのメール基盤経由で配信され、受信者を複数のウェブサイトに経由させたうえで偽の登録ページへ誘導していました。
偽のAIイベントでアカウントを狙うフィッシング
攻撃者がフィッシングリンクを最初にどう配布しているかは不明です。ただしPush Securityは、GoogleやZapierのURL短縮サービスなど信頼されたサービスのリンクを経由して、被害者が悪意あるイベント登録ページへ転送されることを確認しました。
このキャンペーンの初期のバージョンでは、招待状はGoTo Webinarのメールシステムや正規のZoomイベントページを通じても配布されていました。
Push Securityによると、攻撃者は「ZoomMock」と「MSDRoot」として追跡される2種類のカスタムフィッシングキットを使い、偽のイベントページを作成しています。このページが被害者をKali365やVoidProxyのフィッシングサービスへ誘導します。
研究者は、2つのキットが同じインフラを共有し、標的も共通していることから、同一の攻撃者が両方を運用しているとみています。
このキャンペーンはOpenAI、SpaceX、Anthropicが開催するイベントを装い、登録ページも正規のイベントサイトに似せて作られています。
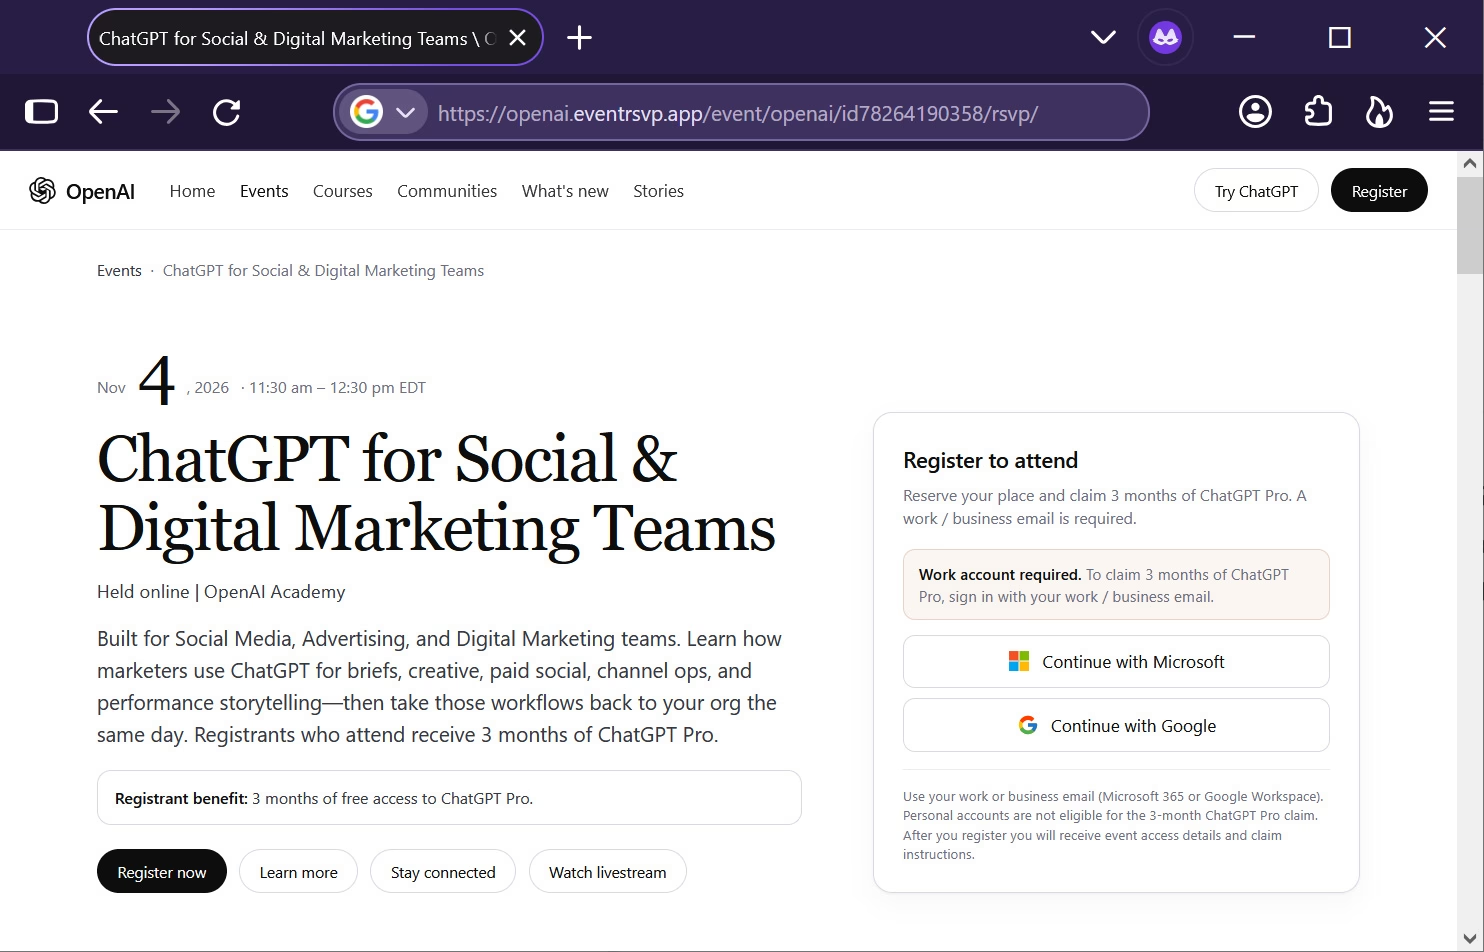
あるフィッシングページは、「ChatGPT for Social & Digital Marketing Teams」というOpenAIのイベントを掲げ、参加者にChatGPT Proを3か月間提供すると約束しています。
別のページは、11月12日開催の非公開SpaceXイベントを宣伝しています。登録者には、Grok Heavyの3か月分、または「SpaceXの株式」のいずれかを提供するとうたっています。
研究者は、AWS re:Invent 2026でのAnthropicのイベントを装ったフィッシングページも発見しました。このページはすでに閉鎖されています。
偽の登録ページは、登録して特典を受け取るには勤務先のアカウントでサインインする必要があると訪問者に伝えます。
偽の登録ページを表示する前に、サイトは「Confirm you’re not a robot(ロボットではないことを確認してください)」というCloudflareのCAPTCHAを表示します。これにより、自動化されたセキュリティプラットフォームによるフィッシングサイトのスキャンを防いでいます。
訪問者がイベント登録ページに到達すると、「Continue with Microsoft」と「Continue with Google」の2つの選択肢が表示されます。
被害者がMicrosoftを選択すると、フィッシングページはKali365プラットフォームに接続し、Microsoftのデバイス認証コードを生成します。
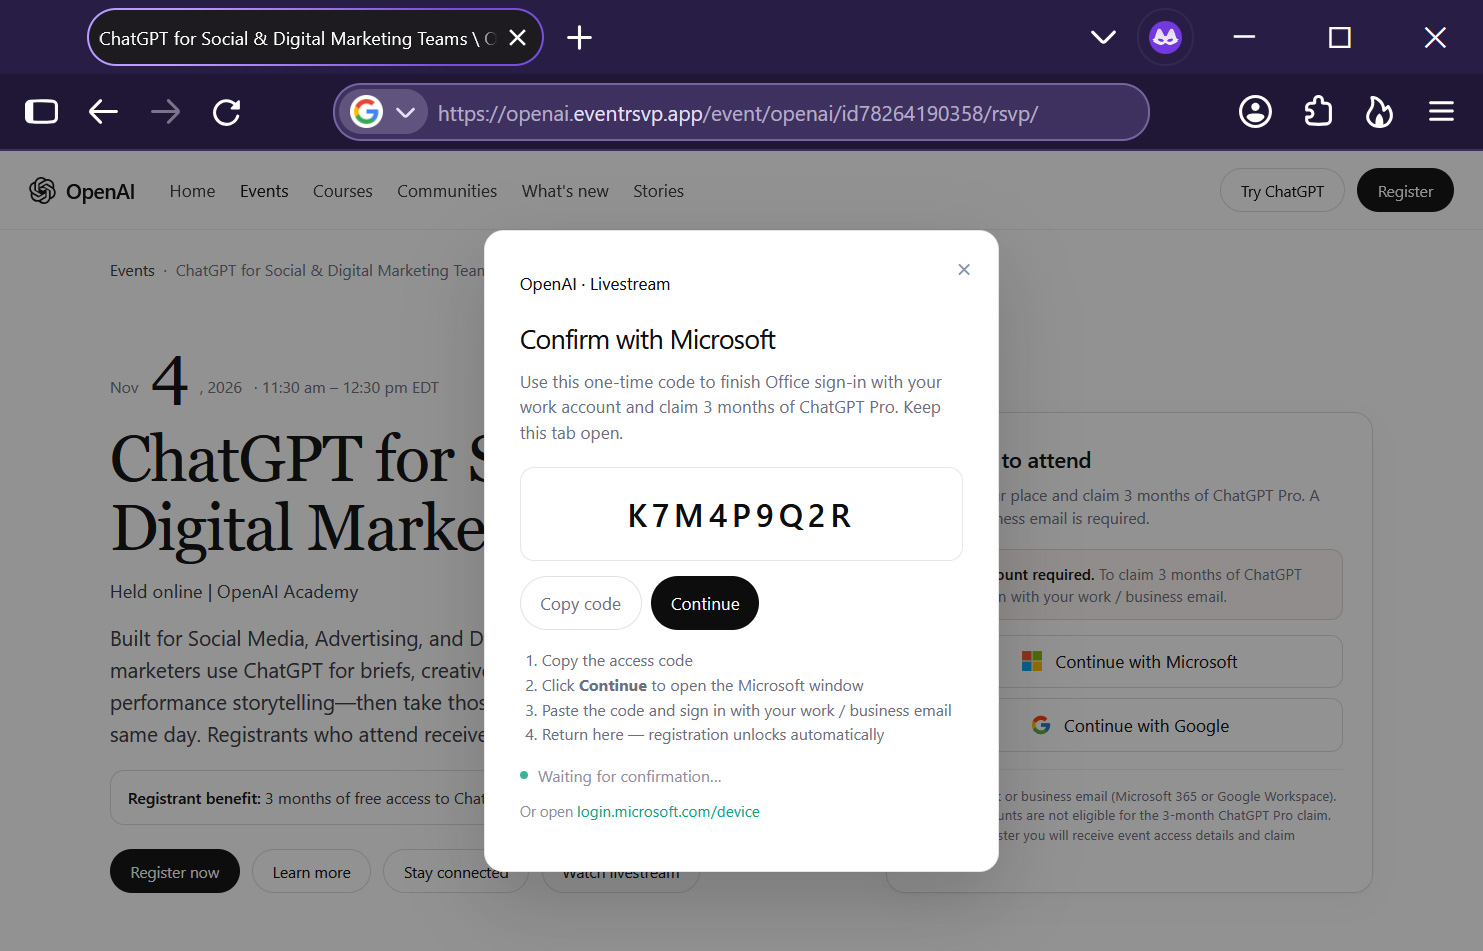
デバイスコードフィッシング攻撃とは、攻撃者が正規のOAuth 2.0デバイス認可グラントフローを悪用し、被害者のMicrosoft Entraアカウントの認証トークンを入手する手口です。
入手したトークンを使えば、ユーザーのリソースや、Microsoft 365、Salesforce、Google Workspace、Dropbox、Adobe、SAP、Slack、Zendesk、Atlassianなど、連携するSSOアプリケーションにアクセスできます。
デバイスコードフィッシング攻撃は、過去にデータ窃取やサイバースパイ攻撃にも使われてきました。
訪問者はコードをコピーし、Microsoftの正規のデバイスログインサイトに入力して認証し、リクエストを承認するよう指示されます。
これにより、Kali365は被害者にパスワードを直接入力させなくても、Microsoftの認証トークンを盗み出せます。
デバイスコード認証が成功すると、ページは被害者をVoidProxyのMicrosoftログインページへリダイレクトします。ここでは、攻撃者が被害者のパスワードとセッションCookieも取得できます。
被害者がGoogle認証を選択した場合、フィッシングページはVoidProxy PhaaSが提供するGoogleのログインページをポップアップで開きます。
このプラットフォームはAiTM型で動作します。被害者のブラウザとGoogleのログインページの間に入り込んでログインフォームを中継し、認証情報、MFAの応答、セッションCookieを盗み取ります。
Kali365とVoidProxyはいずれも、認証済みのセッションを奪うことで多要素認証(MFA)を回避できます。デバイスコード認証の場合は、MFAそのものを完全に迂回します。
こうした攻撃から身を守るには、従業員は見知らぬウェブサイトが提示するMicrosoftのデバイス認証コードを入力しないようにし、特典の受け取りに企業アカウントでのサインインを求めるイベント招待にも警戒する必要があります。
組織は、不要な環境ではデバイスコード認証を制限することもできます。FIDO2セキュリティキーなど、フィッシングに耐性のあるMFAを導入すれば、セッションハイジャックの防止にも役立ちます。