Verizonの「2026年データ漏洩/侵害調査報告書」(DBIR)によると、脆弱性の悪用は初期アクセス経路の最上位で、31%を占めています。一方、修復の状況は逆方向に進みました。2025年にCISAのKEV(Known Exploited Vulnerabilities)カタログに登録された脆弱性のうち、完全に修復されたものは26%にとどまり、前年の38%から低下しました。完全な解決までにかかる期間の中央値も、32日から43日に延びています。
これらの数字はあらゆる規模の組織を対象としたものです。インフラや製品開発と兼務で1〜2人がセキュリティを担当するチームの場合、スキャナーは「実行が終わった後に、どれだけ自分で作業を残されるか」で評価すべきです。
重要ポイント
- Intruderは総合力で最も適した選択肢です。ホスト型で導入が早く、外部、Webアプリ、クラウドの各スキャンを1つのアカウントでカバーします。
- Aikido SecurityとTopscan.meは、コードと稼働中のシステムを同じ製品で扱えます。Aikidoは開発者寄り、Topscanは境界(ペリメータ)寄りです。
- HostedScanは実績のあるオープンソースエンジンを自前で運用せずに使えます。Pentest-Tools.comは実際にエクスプロイトを試す検証機能を備えています。
- リスクの大半がWebアプリとサブドメインにあるならDetectify、内部ネットワークが重要でスキャナーを運用できる担当者がいるならTenable Nessusが向いています。
比較の方法
ここでの「少人数」とは、他の業務と兼務でセキュリティを担当する1〜3人を指します。多くはDevOpsリード、IT管理者、CTOのいずれかです。各ツールは、そうした担当者の視点から次の4つの問いで確認しました。
- 1人で始められるか。アプライアンスや営業との面談なしに、サインアップし、対象を追加して結果を確認できること。
- インターネットに面した資産をカバーしているか。小規模チームが現実的に購入できるプランで、外部インフラとWebアプリを扱えること。
- 何から直すべきかの判断を助けてくれるか。生のCVSSスコア以外のシグナルがあり、一から再現しなくても対応できるだけの詳細が示されること。
- 修正後はどうなるか。修正を確認する再スキャン、ステータスの履歴、JiraやSlackなどへの連携経路があること。
以下の情報は、2026年11月初旬時点の各ベンダーの公開料金ページとドキュメントに基づいています。検出性能のベンチマークではないため、自社環境での精度は試用しなければ分かりません。価格は資産数によって変わり、変動も頻繁なため、掲載していません。
少人数のセキュリティチーム向け脆弱性スキャンツール7選
これらの問いで2つのツールが並んだ場合は、別の製品を買い足す必要をなくせるほう(クラウド、コード、内部ネットワークのカバー)を上位にしています。
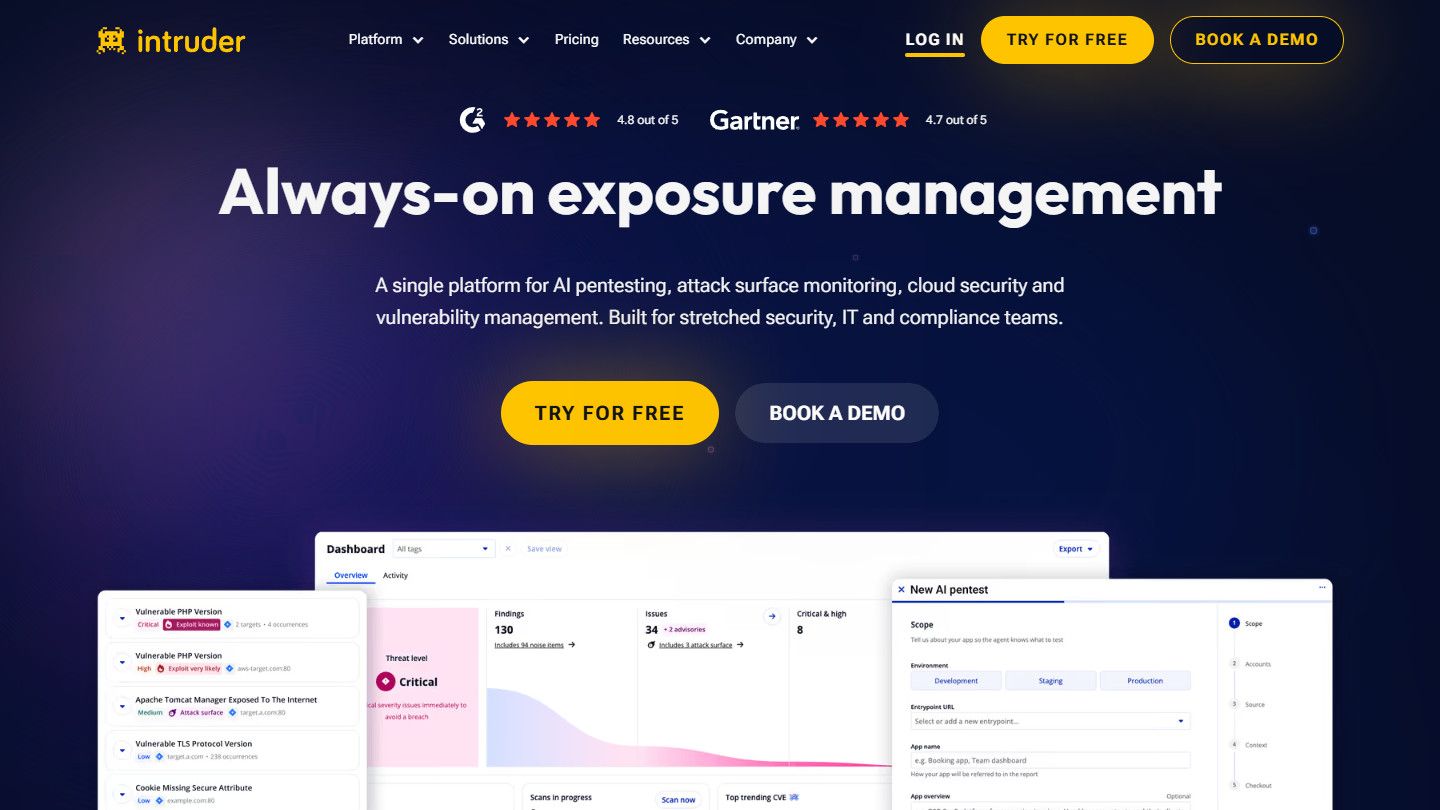
1. Intruder
Intruderは、プランを「少人数で時間に余裕のないチーム」向けと位置づけ、セットアップも短く済みます。クラウドアカウントを接続し、ドメインとIPを追加すれば、エージェントなしで外部スキャンが始まります。同社によると、インターネットに面した資産に対して17万件以上のチェックを実行します。結果は深刻度、悪用可能性、脅威インテリジェンスの順に並べられ、それぞれに修復手順が付きます。
有料プランでは、新たな脆弱性の公開時に、次の定期スキャンを待たずに環境をチェックする「Emerging Threat」スキャンが加わります。そのほか、認証付きのWebアプリ/APIテスト、AWS、Azure、Google Cloudにまたがる日次のクラウドチェック、JiraやSlackなどとの連携も利用できます。
向いている用途: 少ないセットアップで外部、Web、クラウドをカバーし、修正の優先順位も明確にしたい小規模チーム。
トレードオフ: 無料プランにはWebアプリが含まれず、監視対象はポート80と443のみです。内部スキャンとエージェント型スキャンはProプラン以上で、営業経由での契約になります。未知の資産の自動検出はEnterpriseプランに含まれます。
2. Aikido Security
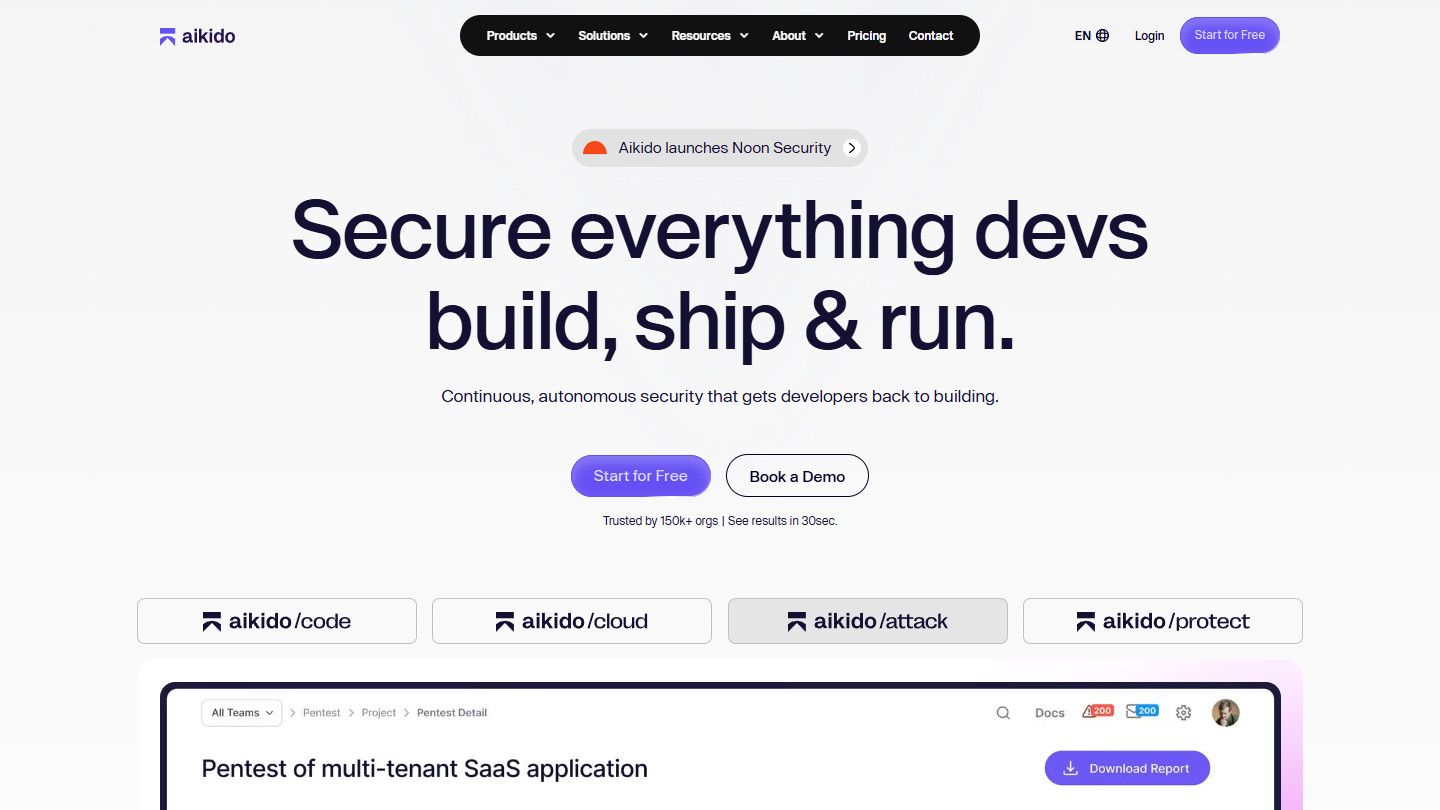
Aikidoはリポジトリから出発します。依存関係スキャン、静的解析、シークレット検出が、DAST、コンテナスキャン、Infrastructure as Code、クラウドの設定ミスチェックとともに、1つのアカウントで動きます。小規模チームにとっての最大の強みはトリアージです。到達可能性分析によって、実際には到達できない検出結果が除外されます。トリアージはドキュメントからカスタムのコンテキストを学習し、修正はプルリクエストとして届くこともあります。無料のDeveloperプランは、2ユーザー、10リポジトリ、1ドメイン、1クラウドアカウントまでで、カードの登録は不要です。
向いている用途: 開発者がスキャナーの検出結果を自ら修正し、まずコードの安全性が最優先となるソフトウェアチーム。
トレードオフ: アタックサーフェス監視はProプラン以上です。ライセンスは対象となる開発者の人数で数えるため、コードを書く人が少ないIT部門より、プロダクト開発チームに向いています。コード検出結果向けのAutoTriageは無料プランに含まれません。
3. Topscan.me
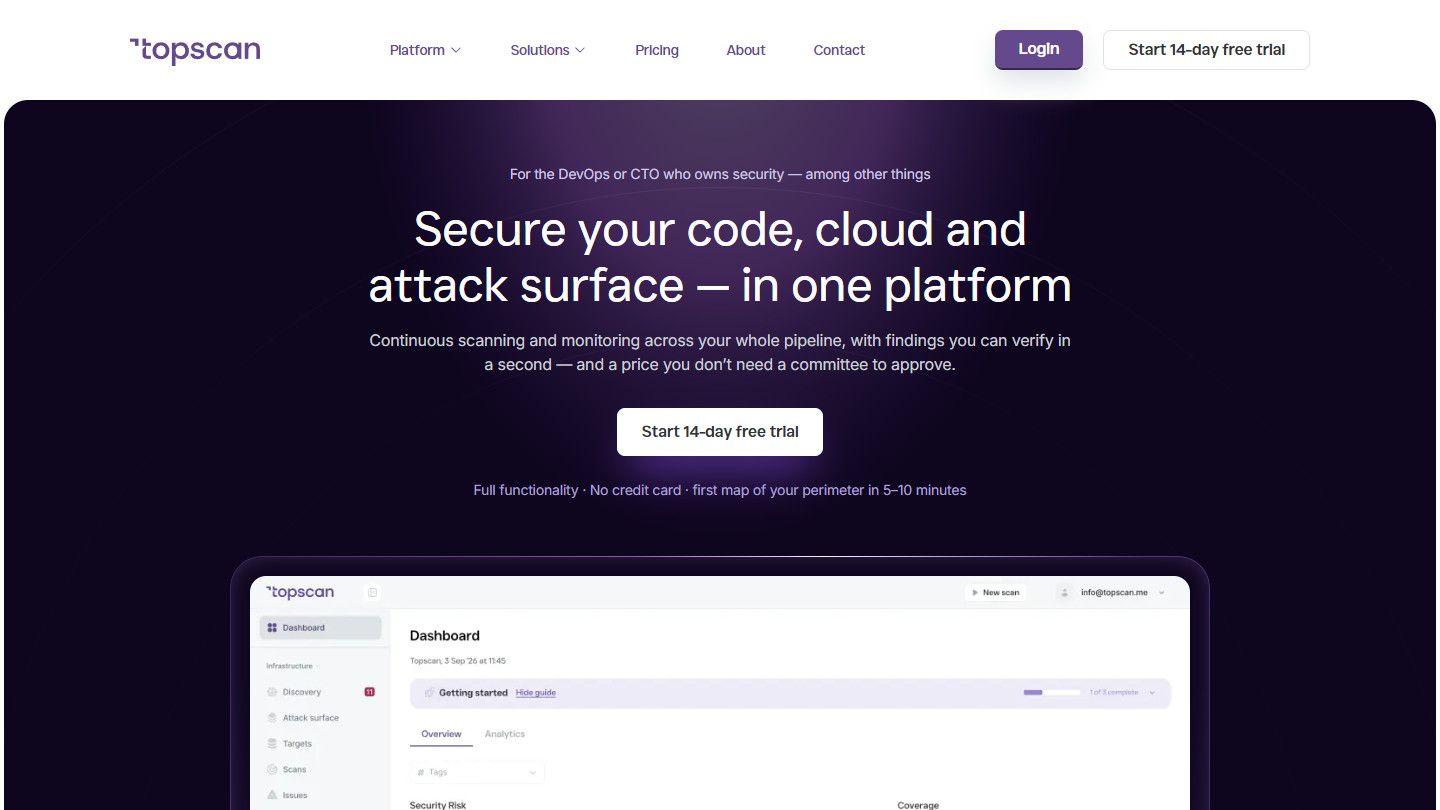
Topscan.meは、各段階でエンジンが何を実行し、何を意図的に実行しないかを公開しています。スキャナーを購入する担当者が本番環境の責任も負う場合に、これは助けになります。検出段階では、証明書の透明性ログやDNSといった公開情報に加え、各ホストへの通常のHTTPリクエストを1回送るだけで動作します。そのため、承認を得る前にドメインの全体像を把握できます。ポートチェックとアクティブなテンプレートは、確認済みの対象に限定され、リクエスト頻度にも上限があります。破壊的な操作は一切送信されません。
検出結果には根拠が示されます。ホスト、ステータスコード、その裏付けとなるレスポンスヘッダーや証明書の日付、確認した日時です。修正された問題は次回のスキャンで日付付きでクローズされ、再発した場合は「再オープン」と表示されます。GitHubとGitLabのリポジトリ向けの静的コード解析と依存関係解析も、同じワークスペースで利用できます。有料プランではWebアプリケーションスキャンが加わり、境界部分の検出結果には、最初の検出時点から計測を始めるSLAタイマーが付きます。無料プランでは、1ホストの週次スキャンに加えて、1リポジトリと1ユーザーを利用でき、有料プランの14日間トライアルにカードは不要です。
向いている用途: DevOpsリードやCTOが他の業務と兼ねてセキュリティを担当し、境界部分とコードを1つのサブスクリプションでまとめたいチーム。
トレードオフ: スキャン対象のホストにはパブリックアドレスが必要なため、内部ネットワークのスキャンはできません。クラウド連携はAWSのみで、Slack、Microsoft Teams、Jiraへの通知連携は、エントリーレベルの有料プランには含まれません。
4. HostedScan
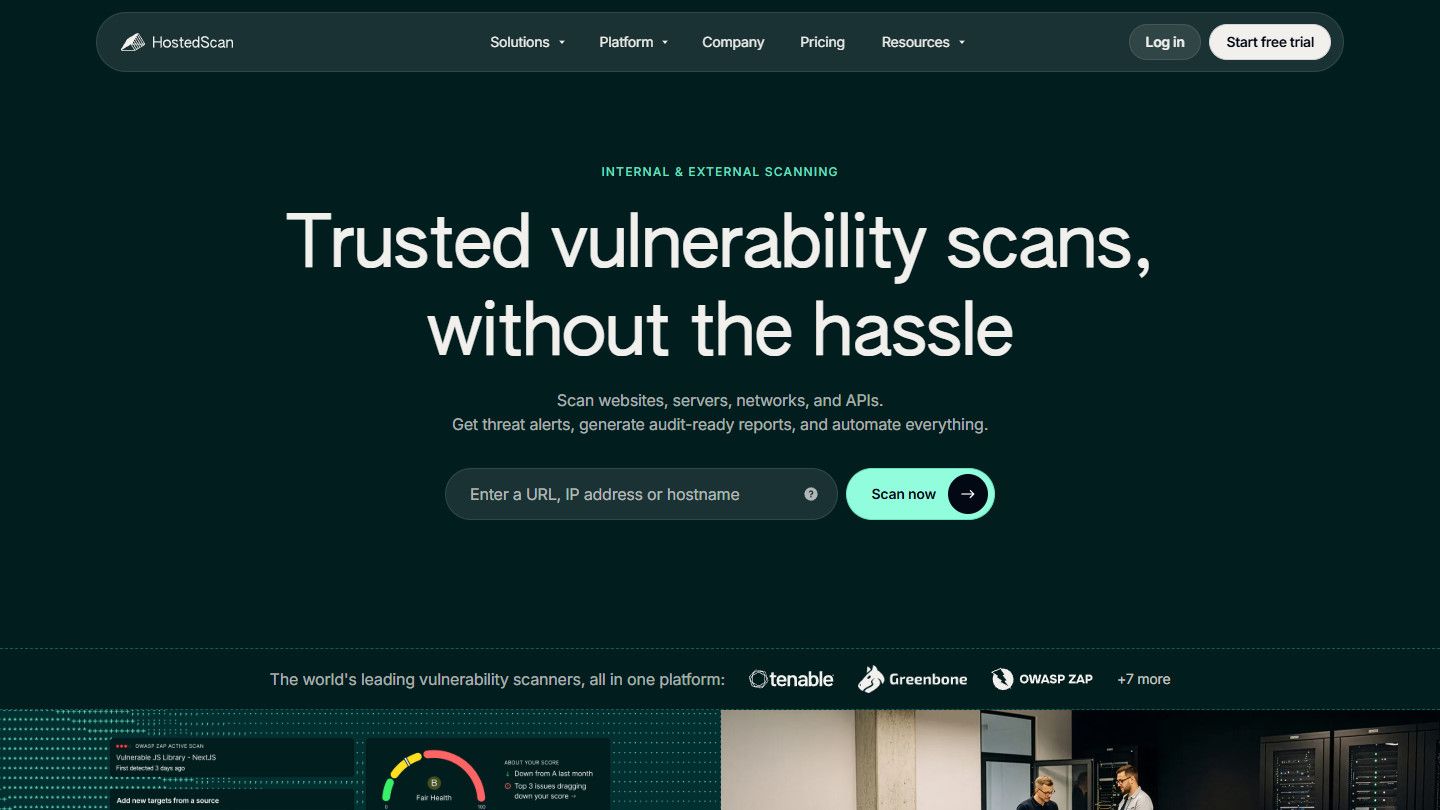
HostedScanは、実績のあるエンジンを代わりに運用してくれます。全プランでOpenVAS、OWASP ZAP、Nuclei、Nmap、SSLyzeが使え、最上位プランではNessusも利用できます。トリアージはCVSSとEPSSのスコア、および対象ごとの成績表(レポートカード)のグレードに基づき、各脆弱性を承認、修復、追跡しながらライフサイクルを管理できます。アタックサーフェスのマッピングとチームメンバー数無制限は全プランに付属し、14日間のトライアルにカードは不要です。同社は5,000以上のMSPやIT部門を顧客に持つとしており、レポート機能もそうした利用者向けに作られています。
StudySecurity
向いている用途: オープンソースエンジンは信頼しているものの運用する時間がなく、監査人や顧客向けのレポートが必要なIT部門やMSP。
トレードオフ: 認証付きスキャン、内部ネットワークのスキャン、API、Webhookは、Premiumプラン以上です。ソースコードはカバーされません。
5. Pentest-Tools.com
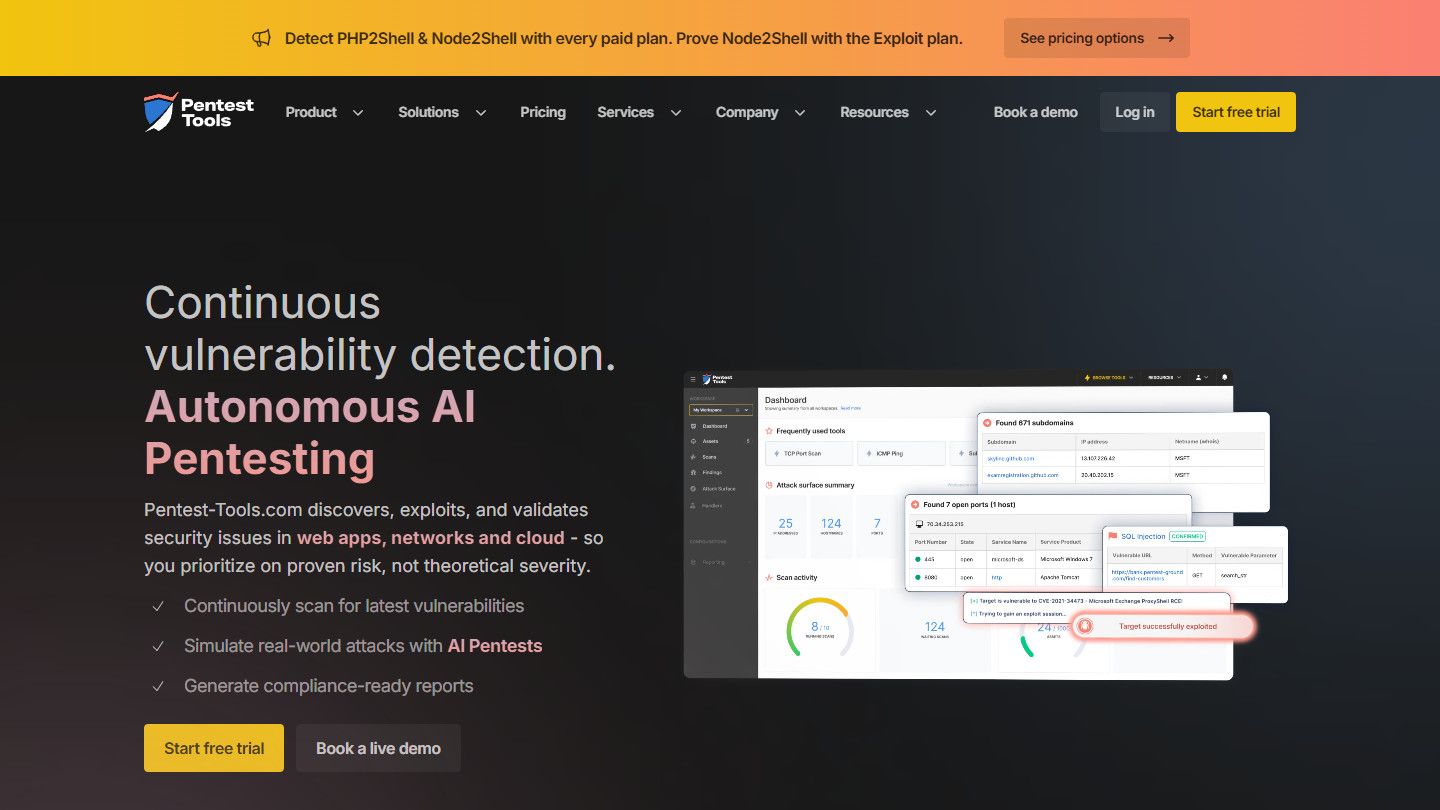
Pentest-Tools.comはペネトレーションテストの側から生まれた製品で、19種類のツールを揃えるカタログにもそれが表れています。ネットワーク、Webサイト、API、クラウドの各スキャナーに加え、偵察ツールやエクスプロイトツールも並びます。検出結果の画面では類似の結果がグループ化され、重複にはフラグが付きます。対象、深刻度、検証状態、ステータスで絞り込むこともできます。
有料プランはすべて、ネットワークおよびWebアプリ資産の再スキャン無制限、スキャンの自動化、チームメンバー数無制限、JiraやMicrosoft Teamsなどとの連携を備えています。Exploitプランでは、CVEを自動でエクスプロイトするSniperが加わります。エンジニアから検出結果が本物だという証拠を求められたときに便利です。
向いている用途: ある程度の攻撃側(オフェンシブセキュリティ)の経験があり、検出結果を自分たちで検証したいチーム。
トレードオフ: NetScanプランではWebとAPIのスキャンが限定的なため、自社のWebアプリを持つチームにはAppScan以上が必要です。内部ネットワークのスキャンはオプションのアドオンで、ツールの種類が多いため、ペネトレーションテストに不慣れな人には習得に時間がかかります。
6. Detectify
Detectifyは、ドメインとWebアプリを通じて到達できる範囲に特化しています。Surface Monitoringは、証明書の透明性ログ、DNS列挙、ブルートフォースでサブドメインをマッピングし、オープンポートを検出します。さらに、同社が「Crowdsource」コミュニティのエシカルハッカーが作成した1,765以上のモジュールに由来するとするペイロードベースのテストを実行します。Application Scanningはさらに踏み込み、シングルページアプリをクロールし、記録したログイン状態でのテストも行います。
小規模チームにとって役立つのはペイロードです。検出結果に、何が引き金になったかが示されるからです。サブドメインテイクオーバーのチェックは8時間ごとに実行され、レコードを修正すると該当の検出結果は自動でクローズされます。これらのアラートはSlack、Jira、Microsoft Teamsに送れます。Starterティアにはプラットフォーム料金がなく、最大5ユーザーまで利用できます。
向いている用途: 露出の中心がWebアプリ、API、乱立したサブドメインにあるSaaS企業。
トレードオフ: Surface MonitoringとApplication Scanningは、プラットフォーム料金とは別に、ドメインごと・ターゲットごとに課金されます。内部スキャンはProfessionalティア以上で、Starter以上のティアはデモまたは営業経由での契約です。
7. Tenable Nessus
Nessusは、脆弱性スキャンツールのほぼすべてのまとめ記事に登場し、ここで紹介するツールの中で唯一、自分で運用するタイプです。Raspberry Piを含む幅広いプラットフォームにデプロイできるため、内部ネットワークへの設置も容易です。優先順位付けにはEPSS、CVSS、TenableのVPRを使い、450以上の事前設定済みテンプレートには、CISベンチマークに基づく設定監査も含まれます。
Nessus Professionalには、Webアプリケーションスキャンや外部アタックサーフェススキャンは含まれません。これらはNessus Expertで利用できます。無料版を前提に計画を立てる前に、ライセンスも確認してください。TenableはNessus Essentialsを、5 IPまでに限定された30日間のライセンスで、非商用利用に厳しく限られるものと説明しています。
向いている用途: 評価すべき内部ネットワークがあり、スキャナーの運用に慣れた担当者がいるチーム。
トレードオフ: ホスティング、スケジュール設定、アップデートはすべて自分で行います。結果はスキャンとそのレポートの中にとどまるため、検出結果の担当者割り当てや修正の追跡は、通常チケット管理システムに移すことになります。Tenable自身も、Nessus Professionalをコンサルタント、ペンテスター、セキュリティ専門家向けの製品と位置づけています。
7製品の比較一覧
| ツール | 導入のしやすさ | インターネット向け資産のカバー範囲 | トリアージのシグナル | 修正後の対応 |
| Intruder | 無料プラン、14日間トライアル | 外部スキャンは全プラン、WebアプリとAPIは有料プラン | 深刻度、悪用可能性、脅威インテリジェンス | 修復確認スキャン、JiraとSlackは有料プラン |
| Aikido Security | 無料プラン、カード不要 | DASTは全プラン、アタックサーフェス監視はProから | 到達可能性、EPSS、AutoTriage | 自動再スキャン、Jira同期はBasicから |
| Topscan.me | 無料プランと14日間トライアル、カード不要 | 外部スキャンは全プラン、Webアプリは有料プラン | 深刻度、露出状況、各検出結果の根拠 | 日付付きでクローズ、再発時は再オープン、JiraとSlackはエントリープランより上位 |
| HostedScan | 14日間トライアル、カード不要 | 外部スキャンとWebアプリは全プラン | CVSS、EPSS、対象ごとのグレード | 各検出結果の承認と追跡、Slackは全プラン |
| Pentest-Tools.com | 無料版、無料トライアル | ネットワークは全有料プラン、フルのWebとAPIはAppScanから | グループ化された検出結果、検証状態、最上位プランでのエクスプロイト確認 | 再スキャン無制限、JiraとTeamsは全有料プラン |
| Detectify | Starterティア、トライアル | Surface MonitoringとApplication Scanning、ドメインとターゲットごとに課金 | ペイロードベースの証拠 | テイクオーバーの検出結果は自動クローズ、Slack、Jira、Teams |
| Tenable Nessus | トライアル、セルフホスト | ネットワークは全エディション、Webアプリと外部アタックサーフェスはExpert | EPSS、CVSS、Tenable VPR | 自分でスケジュールする再スキャン、レポートとエクスポート |
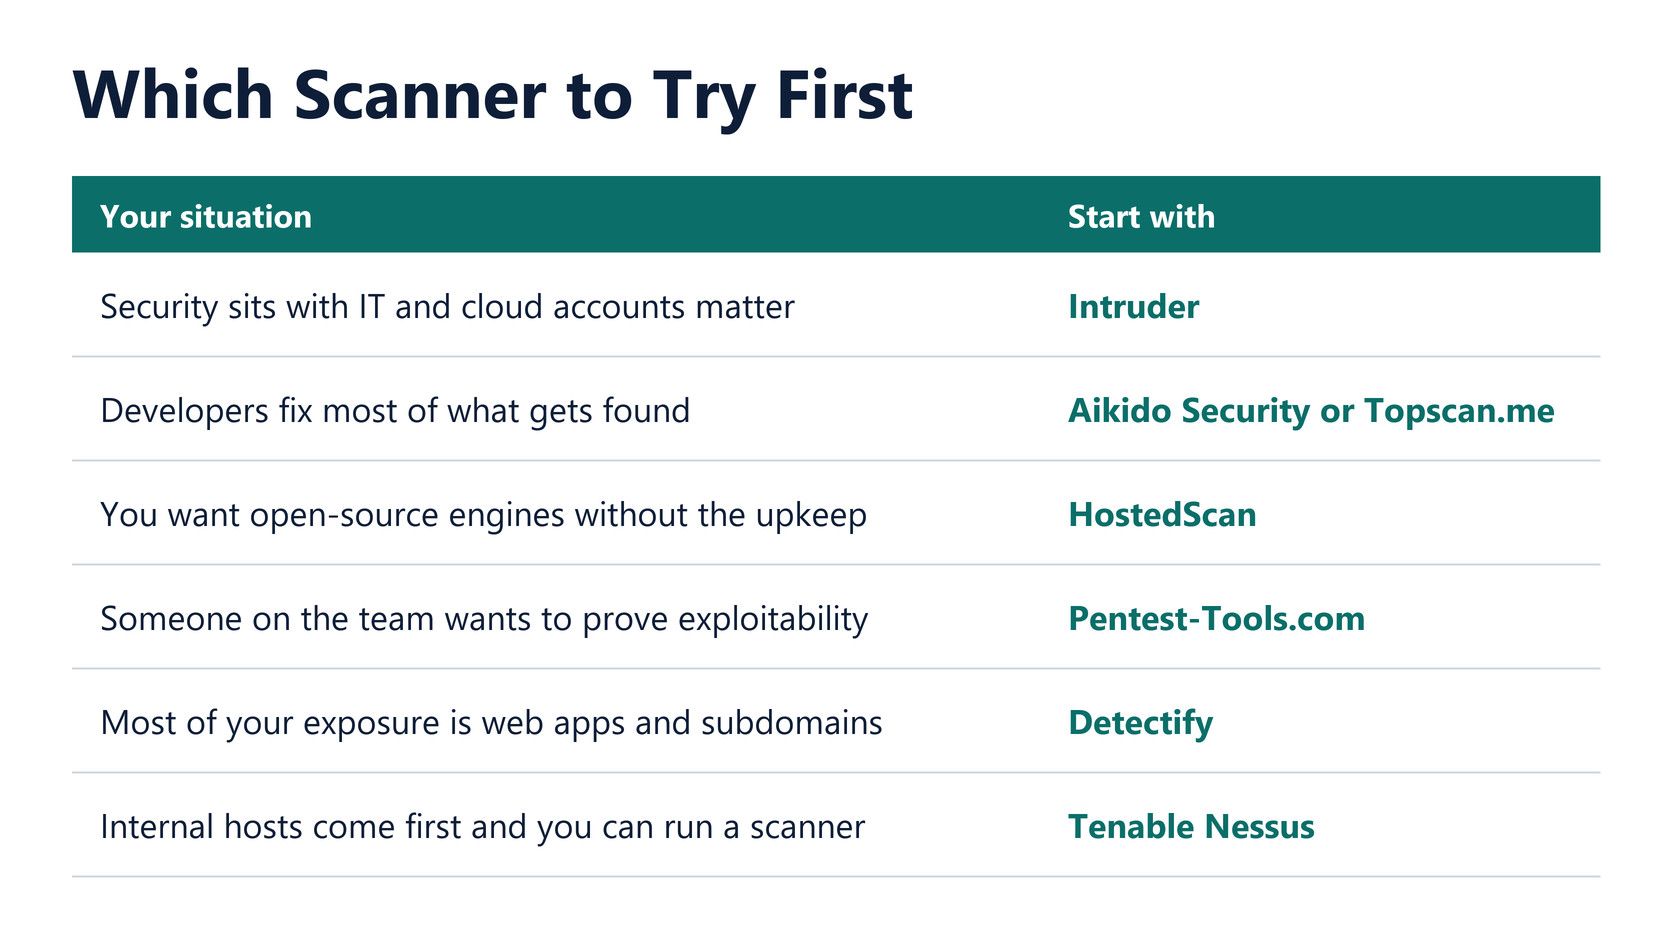
最初に試すべきツールは
- セキュリティをIT部門が担当し、クラウドアカウントが重要な場合: Intruder。
- 検出された問題の大半を開発者が修正する場合: Aikido SecurityまたはTopscan.me。
- 運用の手間なくオープンソースエンジンを使いたい場合: HostedScan。
- チームの誰かが悪用可能性を実証したい場合: Pentest-Tools.com。
- 露出の大半がWebアプリとサブドメインにある場合: Detectify。
- 内部ホストが最優先で、スキャナーを運用できる場合: Tenable Nessus
リストに入らなかったツール
Qualys VMDRとRapid7が多くのまとめ記事の筆頭に挙がるのには、もっともな理由があります。Qualysは仮想スキャナー、クラウドエージェント、パッシブセンサー、コンテナセンサーに対応し、Rapid7は現在InsightVMをExposure Commandの一部として販売しています。どちらも運用に専任の担当者を置くプログラム向けに作られており、兼務の担当者が1〜2人というチームには、たいてい過剰です。
OpenVASとNucleiは無料で高機能であり、HostedScanとIntruderはどちらも内部で使っています。ただし単体では「エンジン」にすぎず、スケジュール管理、ホスティング、トリアージは自分で構築する必要があります。そのための時間を割ける人がいるなら向いています。
Web専用やクラウド専用の脆弱性スキャンソフトウェアは、2番目の問い(インターネットに面した資産のカバー)を満たしませんが、このリストのどのツールとも併用できます。
候補を試す方法
トライアルは、テストの権限がある資産で実施してください。理想は、古いパッケージ、脆弱なTLS設定、開きっぱなしの管理パネルなど、既知の問題をいくつか仕込んだステージング環境のホストです。そのうえで、次の点を確認します。
- 仕込んだ問題を検出できるか。無関係なノイズはどの程度混ざるか。
- 専門家でなくても、レポートの詳細から検出結果を理解し、検証できるか。
- 修正してから再び壊した場合、日付付きでクローズし、同じ検出結果を再オープンするか。それとも新しい検出結果を作成するか。
- ライセンスは何を数えるか。IntruderとHostedScanはターゲット、Pentest-Tools.comは資産、Detectifyはドメインとアプリのターゲット、Aikidoは開発者、Topscanはホスト、Webアプリ、リポジトリを数えます。プランを比較する前に、自社の環境をその単位で数えてください。
よくある質問
脆弱性スキャンとペネトレーションテストの違いは何ですか?
脆弱性スキャンは、既知の弱点や設定ミスを自動で繰り返しチェックするものです。ペネトレーションテストは、ビジネスロジックの欠陥や、小さな問題を連鎖させた攻撃など、自動化では見逃されるものを突きます。スキャンは、テストとテストの間の監視を担います。
脆弱性スキャンで本番環境が壊れることはありますか?
あります。アクティブなチェックは実際のトラフィックを送信するため、脆弱なサービスは悪影響を受ける可能性があります。本番環境をスキャンする前に、ツールが何を送信するか、リクエスト頻度を制限できるか、先にステージング環境を対象にできるかを確認してください。
小規模チームなら無料の脆弱性スキャナーで十分ですか?
ホストが数台しかないなら、出発点にはなります。Intruder、Aikido、Topscan.meの無料プランはいずれも対象数に上限があり、機能も制限されています。自社でアプリケーションを運用しているなら、最初に確認すべきはWebアプリのテストです。
小規模チームには外部スキャンに加えて内部スキャンも必要ですか?
まず、誰でも到達できるインターネットに面した部分から始めてください。内部スキャンは、準拠すべきフレームワークが求める場合に重要性が増します。PCI DSSはその1つです。除外する前に、自社のコンプライアンスの適用範囲を確認してください。
翻訳元: https://hackread.com/best-vulnerability-scanning-tools-security-teams-2026/