北朝鮮の国家支援ハッカーが、過去18か月間で4億ドル超の暗号資産を盗み出していたことが分かりました。標的を偽のZoom会議やTeams会議に誘い込み、過去の被害者のウェブカメラ映像を見せる手口です。FBIはこの手口を「FaceStealer」と呼んでいます。FBIはすでに900件を超える録画データを押収しており、11月12日には暗号資産・web3分野の従事者やオープンソースのメンテナーに向けて注意を呼びかけました。
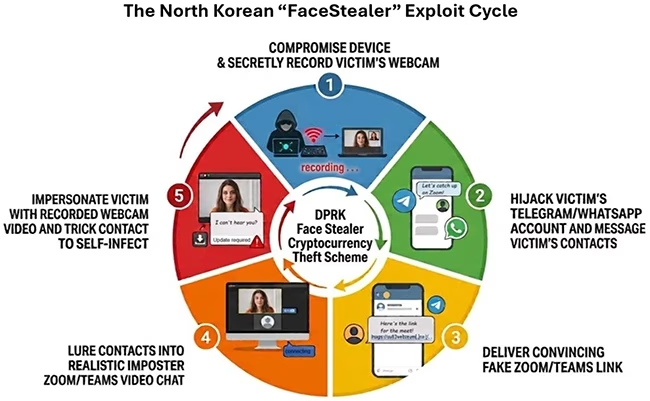
出典:FBI
通話に成功するたびに標的は感染し、その様子も録画されます。そのため、新たな被害者は次の通話に登場する「見慣れた顔」になります。FBIは、この攻撃をSapphire Sleet、BlueNoroff、APT38などの名称で追跡されているグループによるものとしています。攻撃者が狙うのは、暗号資産ウォレットやシードフレーズ、勤務先のネットワークやコードリポジトリへのアクセス権を保持しているコンピューターです。
音声の不具合こそが攻撃の入り口
招待は実在するアカウントから届きます。攻撃者は過去の被害者のTelegram、LinkedIn、Slack、Discordのアカウントを乗っ取り、チャット履歴を読み取ったうえで、被害者の連絡先に近況報告や投資話を持ちかけるメッセージを送ります。日時はCalendlyの招待で設定します。会議リンクは通話の直前に届き、uu01webzoom[.]usのような紛らわしいドメインに誘導されます。
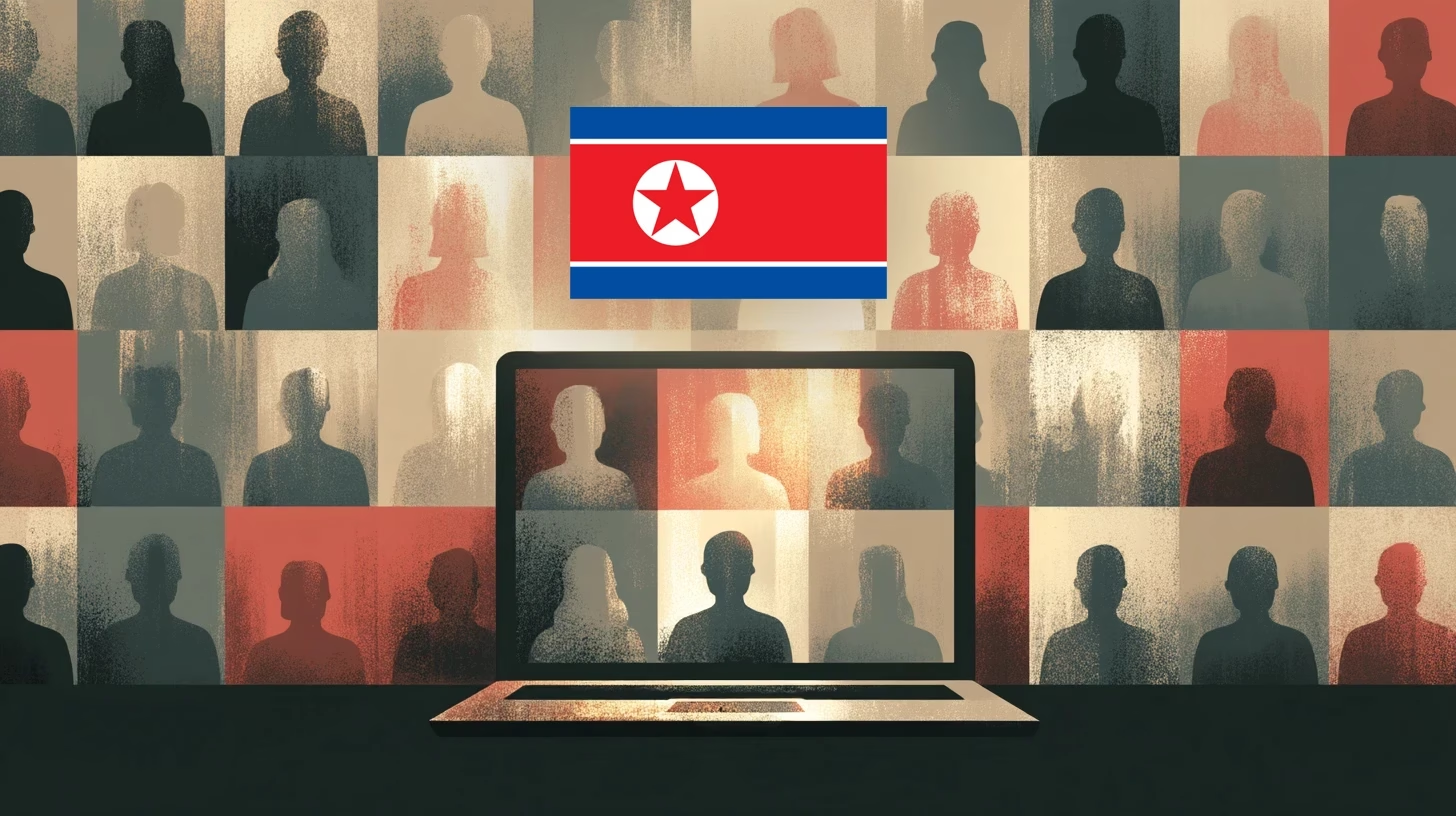
通話に入ると、攻撃者は知人の録画映像を再生します。多くの場合、ほかの「参加者」の映像も並べて表示します。続いてチャットに、ほかの参加者にはあなたの声が聞こえていないというメッセージが表示されます。そして、アップデートやスクリプトの実行、あるいはターミナルへのコマンド貼り付けなどの手順へ誘導します。この手順に従うと、Cookie窃取ツール、キーロガー、画面キャプチャツール、バックドアがインストールされます。しかも、リンクをクリックした時点から、ウェブカメラは録画を続けています。
攻撃者は急ぎません。複数の事例では、ウォレットの残高が増えるのを数か月から1年以上待ってから、資金を抜き取っていました。
JavaScriptライブラリも標的に
今年に入り、このグループは主要なオープンソースJavaScriptライブラリのメンテナーを偽のTeams会議に誘い込みました。会議には、メンテナーが見知っている人物が少なくとも1人参加していました。メンテナーは指示された修正を実行してしまいました。攻撃者はその権限を使い、ライブラリと一緒にダウンロードされる悪意ある依存関係を作成しました。このライブラリは週に数千万回ダウンロードされています。ただし、攻撃は早期に発見され、阻止されました。FBIは、npmのメンテナーに対する別の攻撃の試みも確認しており、最近ではRustクレートのメンテナーも狙われています。
このグループは、公開されている写真や動画から著名な暗号資産関係者のディープフェイクを作る取り組みも始めています。FBIは発表の中で、「ディープフェイクの品質は、ウェブカメラ映像として通用する程度で十分です」と述べています。それでも、この手口の大半は、実在する被害者から盗んだ映像が占めています。
カメラはオフのままに
FBIが示す対策は、まずウェブカメラの扱いからです。招待してきた相手の姿を見て、声を聞き、実際に会話できると確認できるまで、カメラはオフにしておくよう求めています。会議への参加は、招待コードを使ってZoomやTeamsの公式アプリから行ってください。会議の確認は別の連絡手段でも行いましょう。たとえば、招待がTelegramで届いた場合は電話で確認します。会議アプリの不具合を直すためとして、スクリプトを実行したりコードを貼り付けたりしてはいけません。
ブラウザ拡張機能型のウォレットには少額だけを保管し、リカバリーフレーズや秘密鍵は端末に一切保存しないでください。シードフレーズをコピーされると、攻撃者はいつでもウォレットの資金を抜き取れます。侵害が疑われる場合は、クリーンな端末で新しいウォレットを作成し、資産をすべて移してください。
翻訳元: https://www.helpnetsecurity.com/2026/11/13/fbi-north-korean-fake-zoom-calls/