Visual Studio Code向けのAnthropic製Claude Code拡張機能が、権限確認プロンプトで誤解を招くファイルパスを表示していると報告されています。あるセキュリティ研究者は、この問題によってユーザーが信頼済みワークスペース外へのファイルアクセスを承認してしまう可能性があると指摘しています。
Anthropicはこの報告を「参考情報(informative)」として処理し、脆弱性とは認めていません。研究者はこれに異議を唱えており、プラグインのバージョン2.1.322でも問題は修正されていないと述べています。
Vulnerability assessment service
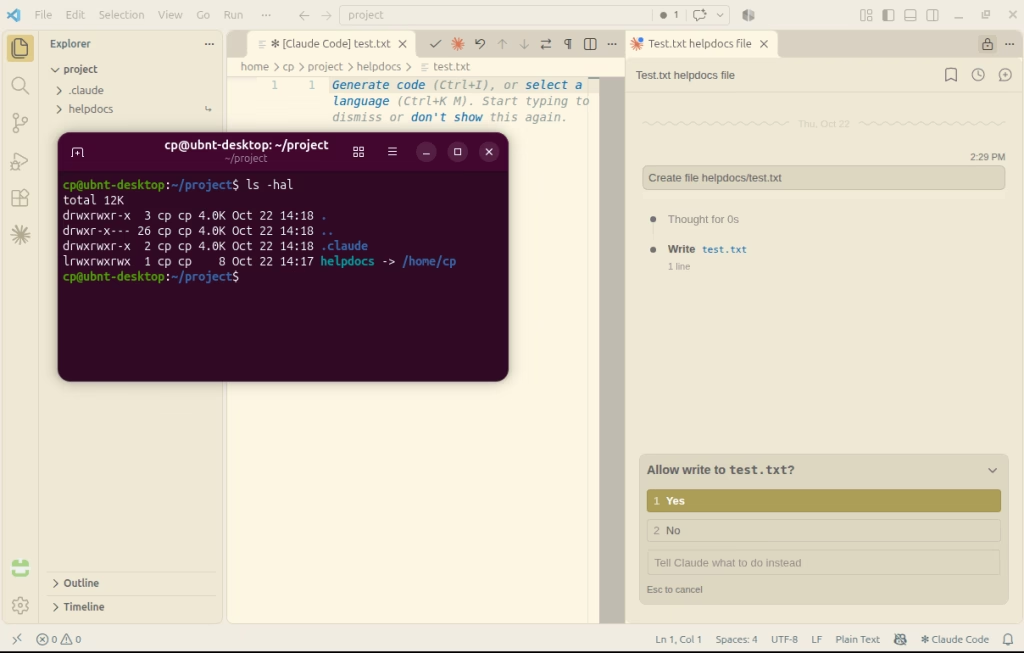
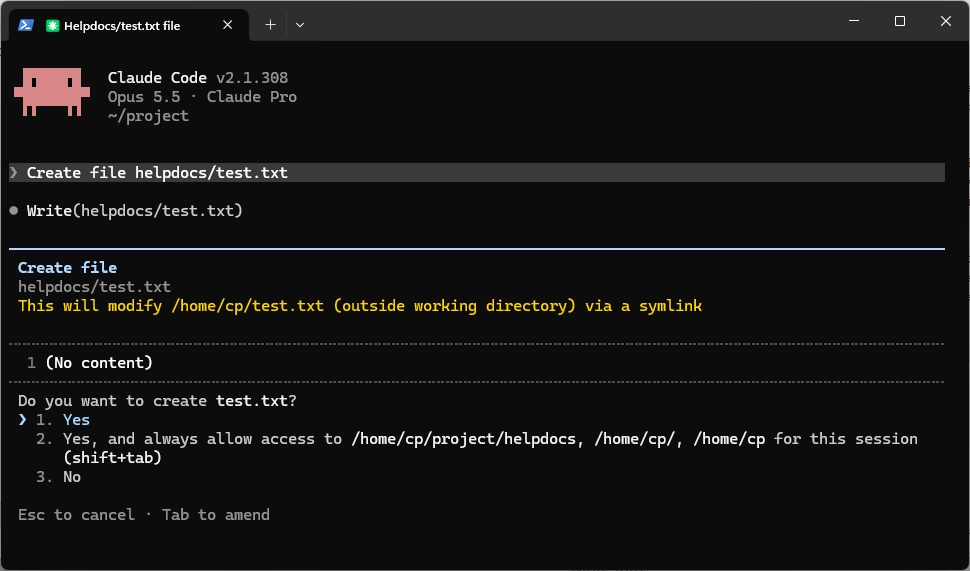
シンボリックリンク(symlink)は、別のファイルやフォルダを指すファイルシステム上のポインタです。Claude Codeエージェントがワークスペース外を指すシンボリックリンク経由でファイルに触れると、VS Codeプラグインは承認を求めます。
ところが、このプロンプトに表示されるのはワークスペースからの相対パスだけです。そのため、別の場所を指す./helpdocsというリンクも、ワークスペース内の無害なパスに見えてしまいます。
テストでは、このリンク経由でtest.txtを書き込むよう要求しても、ファイルがプロジェクトの外に作成されることを示す表示は一切ありませんでした。
その結果、ユーザーは不正確な情報をもとに承認の判断を下すことになります。悪意あるエージェントや、プロンプトインジェクションで操られたエージェントがこれを悪用する恐れがあります。
影響の大きさは、どのようなシンボリックリンクが存在するかによって変わります。たとえばホームディレクトリへのリンクがあれば、~/.ssh/にある鍵の読み書きにつながる可能性があります。
さらに、悪意あるMCPサーバーが次回の再起動時に攻撃者のコードを実行します。Adversaは、この手法がClaude Code、Gemini CLI/Antigravity CLI、Cursor Agent CLI、GitHub Copilot CLI、Grok Build、OpenAI Codex CLIで成立することを確認しました。
Claude Code拡張機能
Adversaによると、Anthropicは同社の報告を対象外として却下しました。その数週間後、AnthropicはClaude Code CLIをひそかに強化し、承認を求める前にシンボリックリンクを解決して実際の宛先を表示するようにしたといいます。
Ultrastrikeの研究者によると、今回の発見はAdversa AIが2026年5月に公開した「SymJack」研究を土台にしています。この研究は、罠を仕掛けたリポジトリがシンボリックリンクを使ったコピー先を悪用し、エージェント自身の設定を上書きできることを示したものです。
研究者によれば、Anthropicはプロンプト自体で十分であり、表示される詳細情報はセキュリティ制御の一部ではないと主張しました。また、シンボリックリンクはClaude Codeの権限に関する脅威モデルの範囲外だとも説明したといいます。
Cloud security solutions
研究者は、公開されているHackerOneのプログラムガイドには、こうした除外事項が記載されていないようだと指摘しています。
VS Codeの研究者は、この修正が拡張機能には反映されていないことを突き止めました。この拡張機能は、Visual Studio Marketplaceで3,000万回以上インストールされています。
研究者はこれを、ワークスペースからの脱出(workspace escape)を可能にするUI/UX上のセキュリティ問題と位置づけています。信頼モデルは、ワークスペースを開けばシンボリックリンクを含むファイルシステムを信頼したことになる、という前提に立っています。
その前提が成り立つなら、なぜClaude Codeはシンボリックリンクをたどる際に確認を求めるのか、と研究者は疑問を呈しています。プロンプトが表示されること自体が、セキュリティ上の境界の存在を示唆しているためです。
信頼済みワークスペースという前提を揺るがすシナリオは2つあります。1つ目はGitがシンボリックリンクに対応している点です。侵害されたエンジニアのアカウントが共有リポジトリに悪意あるコミットをプッシュすると、次回の同期でそのシンボリックリンクが同僚のワークスペースにも届いてしまいます。
Learn to Code
2つ目は、権限モードによっては、プラグインが承認なしでワークスペース内のファイル名を変更できる点です。エージェントが、見慣れたシンボリックリンク(たとえば./foo/bar)を./foo/batのように改名する可能性があります。
ユーザーは変更後の名前に見覚えがなくても、パスは安全だと思い込んでしまうでしょう。
Adversa自身の調査結果も同じ方向を示しています。十分な情報に基づく同意には、操作が何をするのかを正確に把握できることが欠かせません。実際の宛先を伏せたままのプロンプトでは、それを満たせません。
修正が提供されるまでの現実的な回避策は、手動での確認です。リクエストを承認する前に、ターミナルでrealpathに続けて表示されたパスを指定して実行してください。
解決後の場所がワークスペースやその他の許可された場所の外にある場合は、エージェントが要求したパスにシンボリックリンクが含まれていないかを確認し、リクエストを拒否してください。
Adversaは、エージェントのベンダーに対し、権限の判断を下す前にシンボリックリンクを解決するよう推奨しています。あわせて、シェルでのファイル操作を第一級の書き込み操作として扱い、プロンプトに正規の宛先を表示することも勧めています。これは、Claude CodeのCLIが現在すでに実装している変更です。
組織に対しては、設定ファイルを指す追跡対象のシンボリックリンクがないかリポジトリをスキャンすることや、エージェントやMCP設定へのアクセスを変更するプルリクエストを失敗させることを助言しています。
信頼できないコードを扱うCIランナーは、本番環境のシークレットを保持するランナーから分離することも推奨しています。
AIエージェントがファイルやシェルにアクセスできるようになるにつれ、承認プロンプトが主要な防御手段になります。AnthropicはCLIでこの問題を修正できることをすでに示しています。
拡張機能に残された修正漏れにより、書き込み先を誤って表示するプロンプトのもとで、多数の開発者が危険にさらされたままです。
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止。ANYRUNのサンドボックスをSOCに導入。
翻訳元: https://gbhackers.com/claude-code-extension/