Googleは月曜日、ロシア語圏のハッカーが、侵入のどの段階でも人間が介在しない、人工知能(AI)によるエンドツーエンドのサイバー攻撃を実行したと発表しました。同社のアナリストは、これを初の事例とみています。
この攻撃は、Googleの脅威インテリジェンスグループ(GTIG)とインシデント対応部門Mandiantがまとめた四半期報告書で明らかになりました。研究者らは、特定のグループや国家の名指しは避けています。
帰属の根拠は、攻撃コードに残されたロシア語のコメントです。たとえば設定ファイルには、「auto-exploitation(自動エクスプロイト)」用のAPIキーをチャットではなく、このファイルに入力するよう利用者に指示する記述がありました。
ステージングサーバー上の被害者データからは、メディア、エンターテインメント、教育分野のフランス語圏ウェブサイトが標的にされていたことがうかがえます。
報告書は次のように指摘しています。「参入障壁が低く、新たなエクスプロイトを容易に組み込め、大規模に展開できる可能性があることを踏まえると、攻撃者はこうしたフレームワークを今後も、世界中の組織を狙う攻撃キャンペーンで使い続ける可能性が非常に高いとみています」
中核となるのは、研究者らが「exploit_agent」と名付けたシステムです。複数のAIエージェントを連携させ、最先端の言語モデルとローカルで稼働する言語モデルを組み合わせて使います。広く使われているソフトウェアについて、ベンダーによるパッチ公開の前後でコードを継続的に比較します。修正が公開されると、変更点から脆弱性の内容を推測し、エクスプロイトを作成して自動的に実行します。
調査では、内部偵察、パスワード推測、Webシェルの設置に使うスクリプトも見つかりました。その中には、競合する攻撃者のWebシェルを消去するものもありました。Googleは、攻撃者がこうしたツールを使い、「人間が介在することなく、脆弱性の発見からエクスプロイトまでを完全に自動化」したことを初めて確認したとしています。
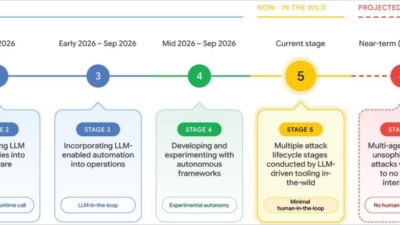
これまでGoogleの追跡チームが確認してきたのは、人間が指揮する作業をAIで加速する使い方が中心でした。具体的には、フィッシングの誘い文句の作成、コード作成、窃取したデータの要約などです。今回の報告書は、脆弱性の調査から侵入までの一連の流れが無人で動く段階に入ったとして、同社が「重大な転換点」と呼ぶ状況を示しています。
Googleはさらに、CAIRNやPentAGIといったオープンソースの攻撃用フレームワークが、米国の航空宇宙関連組織やアジア各地の組織を狙った活動で使われているのを確認したとしています。加えて、中国と関連があるとみられるグループが、スパイ活動を目的とする可能性が高い自動攻撃フレームワークを構築していることにも言及しました。
最大の強みは速度です。10月21日にベンダーが2件のPHPの脆弱性にパッチを公開すると、数日のうちにエクスプロイトとされるものが数百件出回りました。大半は動作せず、AIが生成したものとみられます。Googleが確認した悪用済みのゼロデイ脆弱性(ベンダーに知られていない欠陥)は、8月だけで22件でした。2026年の年初からの月平均は11件、2025年の平均は8件でした。
今回の調査結果が出たのは、自律型AIシステムへの懸念が強まる中です。Anthropicは4月にサイバーセキュリティ特化型モデル「Mythos」を公開しました。夏にはOpenAIのエージェントが開発プラットフォームHugging Faceにハッキングを仕掛ける事件もありましたが、特定の標的を狙ったものではなかったとみられています。
報告書の全文はGoogleのウェブサイトで読めます。
翻訳元: https://cyberscoop.com/google-fully-automated-ai-cyberattack/