脅威アクターはいま、AIを搭載した攻撃フレームワークによるエージェント型ワークフローを活用し、脆弱性の発見から悪用までを自動化しています。攻撃はマシンの速度にまで加速しています。
AIは当初、攻撃の流れの中で試験的に使われていました。しかしGoogle Threat Intelligence Group(GTIG)は、金銭目的の攻撃グループと国家支援の攻撃グループの双方で、大規模な導入が進んでいることを確認しました。
代表的な例が、オープンソースのマルチエージェント型ペネトレーションテスト用フレームワークCAIRNです。米国の航空宇宙分野への攻撃で使われました。また、北朝鮮のハッカーとみられる攻撃者がClaude Codeを使ってマルウェアを配布していた事例もあります。
研究者らの予測では、今後3カ月以内に、脅威アクターは「人間の関与がほとんど、あるいはまったく必要ない」攻撃を仕掛けられるようになります。ただし、その攻撃は洗練されておらず、主に複数のAIエージェントに依存するものです。
さらに、「高度で完全に自律的な」エージェント型攻撃が、今後6カ月以内に出現する可能性が高いと見ています。
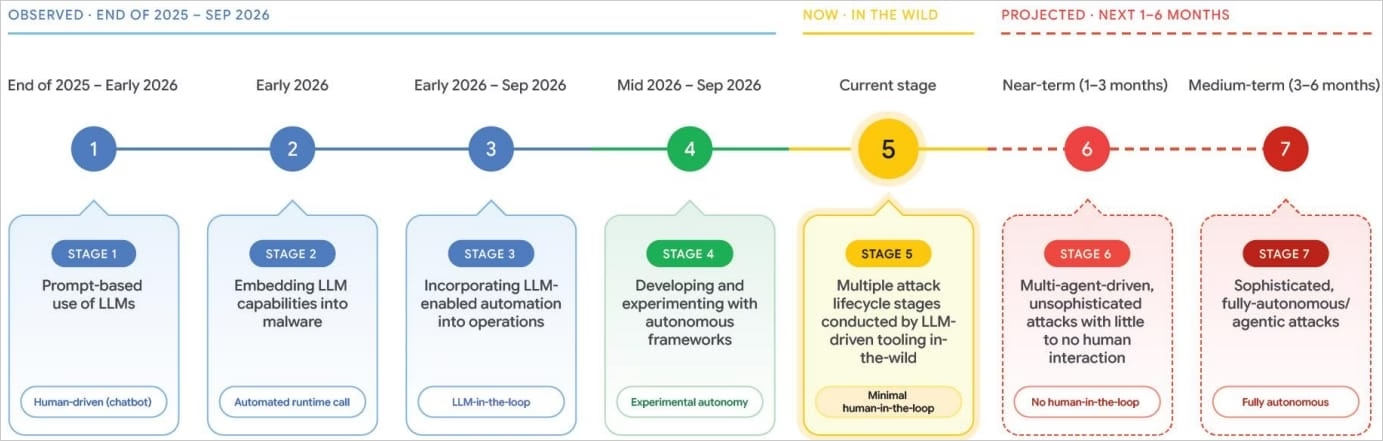
FBIは先週の注意喚起で、複数の脅威アクターが8月からAIペンテスト用フレームワークARTEXを悪用し始めたと警告しました。金融、政府、テクノロジー、防衛、医療などの分野の組織が攻撃を受けています。
AIで脆弱性を見つけ、悪用する
Googleによると、攻撃者はいま、オープンソースのペンテストスイートを組織的に悪用し、完全自動化した攻撃を実行しています。対象となるツールには、ARTEX、CAIRN、CyberStrikeAI、HexStrike AIなどがあります。
攻撃者はこれらのフレームワークを使い、インターネットに公開されたエンドポイントに適応型の攻撃を仕掛けました。標的としたのは、攻撃難度の低い脆弱性を抱えるエンドポイントです。大規模言語モデル(LLM)なら、こうした脆弱性を突くエクスプロイトを容易に作成できます。
GTIGが「AI Threat Tracker」レポートで取り上げた事例の一つでは、ハッカーが「exploit_agent」と呼ばれるマルチエージェントシステムを使っていました。このシステムで、脆弱性の発見から悪用までを完全に自動化し、フランスのメディア、エンターテインメント、教育関連のWebサイトを攻撃しました。
「過去四半期に、GTIGは脅威アクターがLLMフレームワークを使い、人間を介さずに脆弱性の発見と悪用を完全自動化している事例を初めて確認した」と、Googleは述べています。
「具体的には、複数の最先端モデルやローカルLLMと連携する、マルチエージェント型の脆弱性調査・武器化フレームワークを、公開状態のステージングサーバー上で発見した。このフレームワークはexploit_agentと名付けた」(Google)
Googleはこのフレームワークを、攻撃者の公開状態のステージングサーバーから発見しました。サーバーには、窃取した被害者のデータ、偵察情報、Webシェル、ブルートフォース用スクリプトも保存されていました。
このシステムは、人気のWebアプリのソフトウェア更新を分析し、セキュリティ上の欠陥の兆候を探します。見つけた欠陥は、自動的に悪用を試みます。
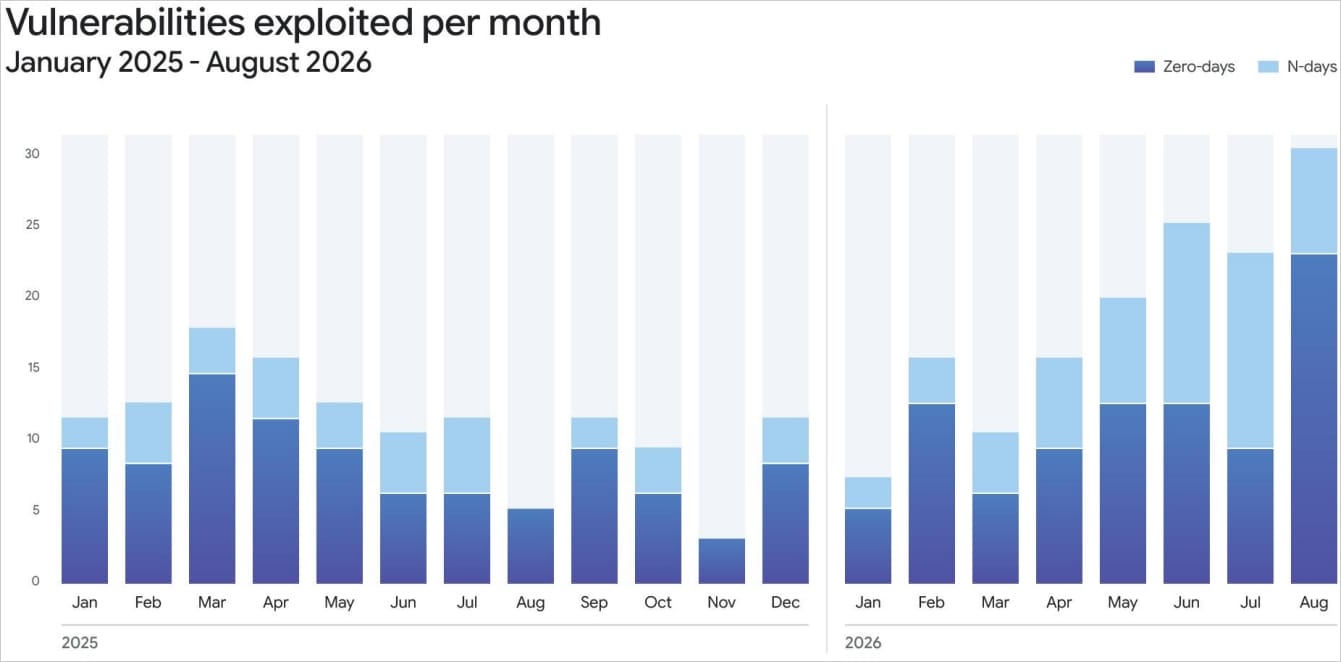
Googleは、こうしたフレームワークが攻撃に投入されたことで、防御側がシステムにパッチを適用できる猶予が大幅に短縮されたと警告しています。一方で、誤った手がかりも大量に生み出されています。
研究者らは最近の例として、PHP2Shellを挙げています。PHPが2件の脆弱性を公表した直後、PoC(概念実証)エクスプロイトと称するものが数百件出回りました。その大半はAIが生成したものです。防御側はコードを検証し、対策を講じる必要があったため、大きな負担となりました。
AIのその他の利用動向
自動化された攻撃以外にも、Googleは「Midnight Neptune」との関連が疑われる活動クラスタ「UNC6836」による複数の攻撃を確認しました。この攻撃者は、改変したClaude Codeを使い、北米と欧州の暗号資産関連企業を狙っていました。
攻撃者は最初の侵入後、Claude Codeアプリの設定を書き換えました。起動時にバックドア「SOMBERMEME」がダウンロードされるようにしたものです。
Googleによると、AIはいまや、国家支援グループ、商業ベンダー、政治ネットワークによる影響工作でも日常的に使われています。
研究者らによると、LLMjackingも広がりを見せています。攻撃者はこの新たな収益源を悪用するケースを増やしており、被害組織は多額のコストを負担しています。