Protonは、プライバシー重視のAIアシスタント「Lumo」をエージェントに近い存在へと進化させる、Windows・macOS・Linux向けアプリ「Lumo Desktop」を公開しました。今回のアップデートでは「Connectors」「Schedules」「Skills」という3つの機能が加わります。これにより、Lumoはユーザーのファイル、受信トレイ、業務ツールにアクセスし、タイマーでタスクを実行し、所有者の好みの作業方法を記憶できるようになります。
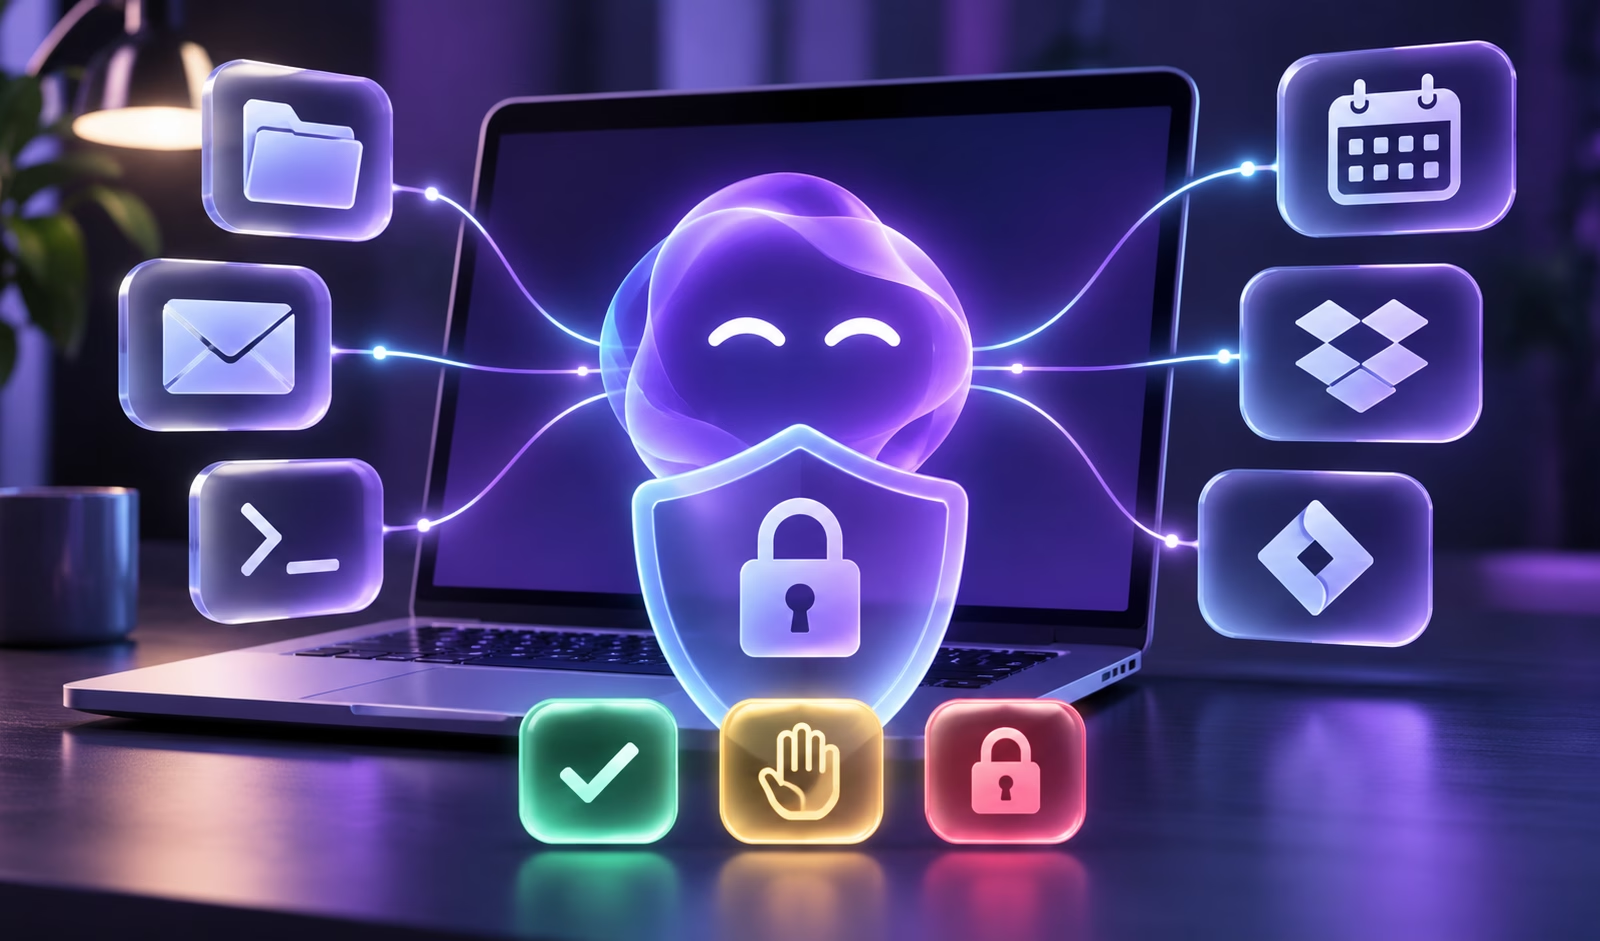
AIアシスタントにこれほど広い権限を与えれば、当然セキュリティ上の懸念が生じます。Protonはその答えとして、きめ細かな制御を打ち出しています。コネクターごとに、Lumoが自動で実行してよい操作、承認が必要な操作、完全に禁止する操作を選択できます。Protonが挙げる例では、Lumoに受信トレイの検索は許可し、メール送信の前には確認を求め、メッセージの削除は一切できないようにする、といった設定が可能です。
Lumoがアクセスできる範囲
Connectorsは幅広い攻撃対象領域をカバーするため、こうした権限設定が重要になります。対応する連携先は次のとおりです。
- ローカルツール:ファイルシステムへのアクセス、シェル実行、ブラウザコンテンツの取得
- Proton Mail:Proton Mail Bridge経由
- サードパーティサービス:個人用ファイルのDropbox、業務用のJiraおよびConfluence
- MCP:カスタムのローカルまたはリモートのModel Context Protocolサーバー
接続したツールは、会話ではデフォルトで有効になります。ユーザーは各会話のツールメニューから、個別のコネクターを無効にできます。管理対象のエンドポイントにこのアプリを導入できるかを評価するセキュリティ担当者は、このデフォルト設定と、シェル実行が含まれている点の両方に注意しておくとよいでしょう。
Schedulesは、同じ仕組みを無人で行う作業に適用する機能です。週次の受信トレイ要約や月次の支出レビューといったスケジュール済みタスクには、それぞれ独自の権限セットが設定されます。タスクはいつでも編集、一時停止、削除できます。
ソースコードを公開
ProtonはLumo Desktopのソースコードも公開しており、一般のユーザーがツールの中身を検証できます。同社はこれを、AIの活用方法に関する透明性を高める取り組みの第一歩と位置づけています。今後は、社内用に開発したツールの共有も進める方針です。
ProtonでAI部門のエンジニアリングディレクターを務めるEamonn Maguire氏は、次のように述べています。「AIアシスタントの能力が高まるなかでも、人々は個人データの管理権を手放すことなく、その恩恵を受けられるべきです」
データの取り扱い
Protonによると、会話や、連携したアプリ・ファイルのデータは、AIモデルの学習やパーソナライズ広告の配信には一切使われません。チャット履歴はゼロアクセス暗号化で保護されており、読めるのはユーザー本人だけで、Protonも閲覧できません。Lumoはサーバー側のログも保持しません。Lumoが保存する限られたデータにはスイスのプライバシー法が適用され、欧州のインフラ上でホストされています。Protonは、このためデータは米国のCLOUD Actの適用範囲外になると説明しています。
Lumo Desktopは、Windows、macOS、Linux向けに現在提供されています。既存のCustom Lumoは、新しいSkills形式へ自動的に移行されます。