90種以上の暗号化ルーチンを使い、悪意あるペイロードを隠蔽するマルウェア・アズ・ア・サービス型のクリプター(暗号化ツール)が確認されました。ESETによると、2026年1月以降、この脅威に関連する侵害の試行を70万件以上ブロックしており、被害が最も多かった国はトルコ、ギリシャ、スペインです。
ESETは11月12日の調査アップデートで、Cruciferraについて、使用する復号ルーチンの種類が非常に多い点が特異だと説明しました。
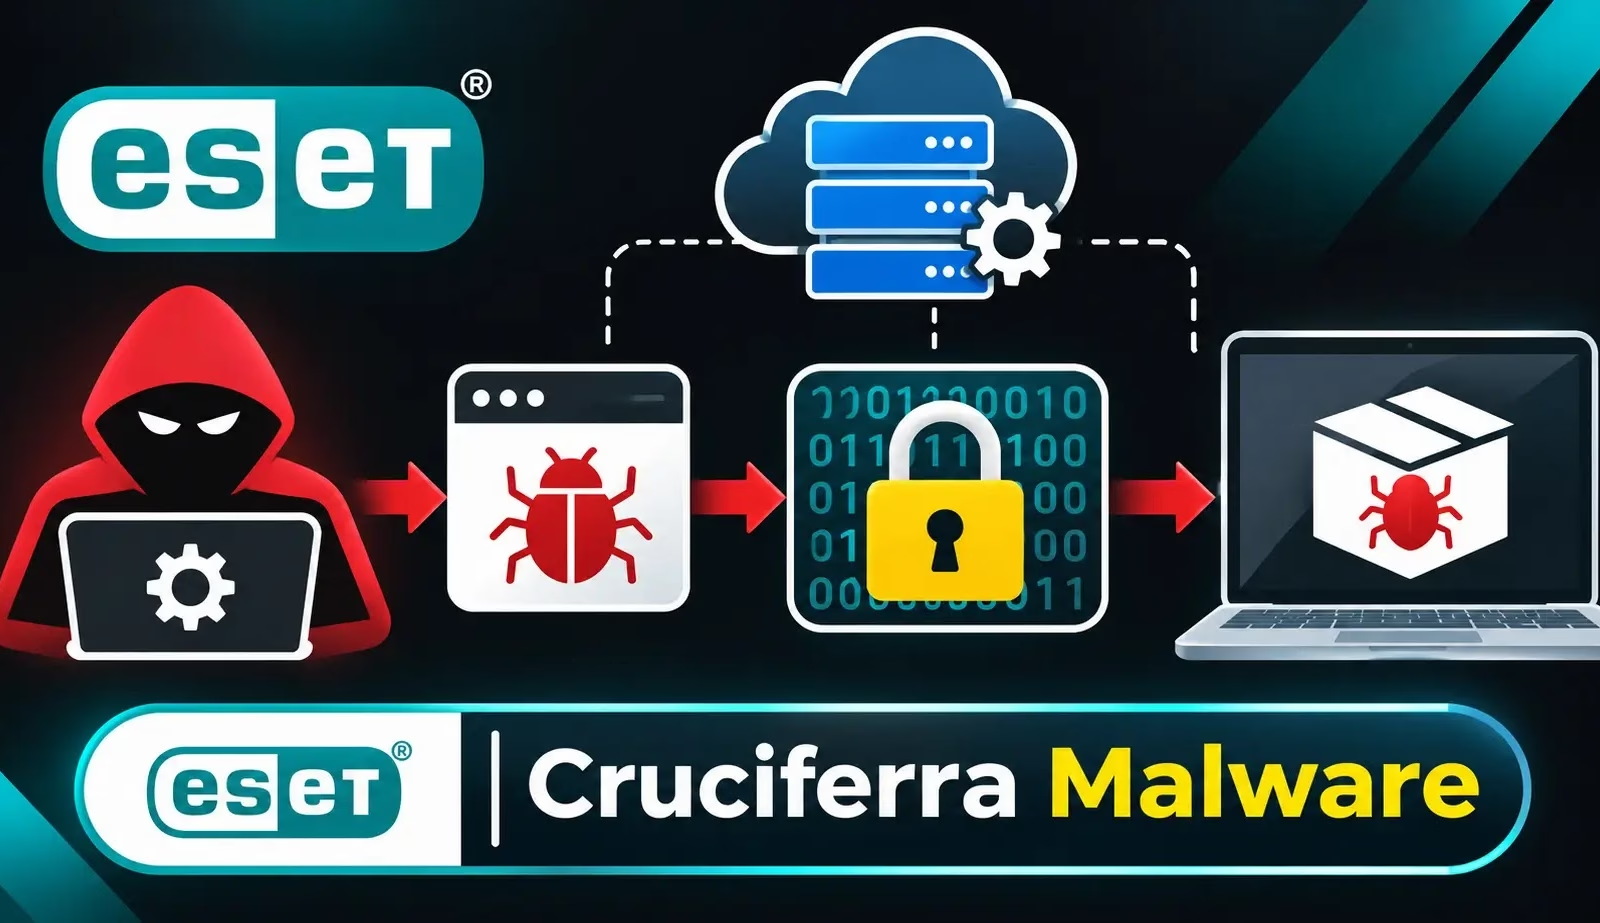
このサービスは、サイバー犯罪者がマルウェアをパッケージ化する際に利用されます。最終的なペイロードが実行されるまでの間に保護層を追加し、検知や解析を困難にします。
Cruciferraは比較的新しいブランドに見えますが、ESETは運営者が相当な経験を持つとみています。調査チームは、2025年10月から犯罪者向けに販売されているこのサービスを、長年稼働してきたKGBクリプターの名称変更版(リブランド)だと特定しました。
この関連性から、Cruciferraは完全に新しいマルウェア事業ではなく、既存の犯罪組織の活動の一部と位置づけられます。
ESETは2026年中、Cruciferraを使った数十件のキャンペーンを確認しました。テレメトリーでは、3月に検知数が3日間の移動平均で約6万台の保護対象エンドポイントに達しました。
このピークは、検知データ上で影響を受けた保護対象エンドポイントの数を示すものであり、実際に侵害されたシステムの確定数ではありません。同様に、全体の70万件という数字も、ブロックした侵害の試行回数を指しており、被害者の実数ではありません。
このクリプターは、ESETが追跡している経験豊富な犯罪アフィリエイトの間でも広がりました。確認されたキャンペーンではFormbookやPureLogsなどのペイロードが配信されており、複数の運営者がマルウェア配布活動の支援にこのサービスを使っていたことがわかります。
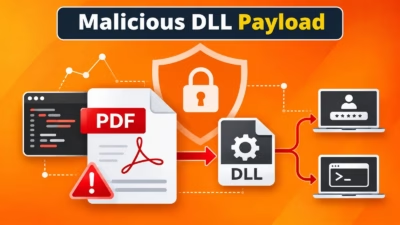
調査アップデートによると、Cruciferraは最終ペイロードをDLLサイドローディングの連鎖で包み込みます。この実行手法は、正規のアプリケーションを通じて悪意あるライブラリを読み込ませるもので、攻撃者は感染プロセスの一部を偽装できます。
Cruciferraはさらに、BYOVD(Bring Your Own Vulnerable Driver)と呼ばれる手法を使い、EDR(エンドポイントの検知と対応)のプロセスを停止させます。この攻撃は、脆弱な正規ドライバーを悪用してセキュリティツールの動作を妨害するものです。
ペイロードの隠蔽、サイドローディング、ドライバーの悪用が組み合わさることで、防御側は複数の障害に直面します。研究者は隠されたマルウェアだけでなく、周辺の実行チェーンも調べなければならず、セキュリティチームは、その活動を監視するツールを無効化しようとする試みにも対処する必要があります。
ESETによると、Proofpoint、eSentire、Recorded Futureも、この脅威の背景に関する側面を取り上げています。
Cruciferraのドメインは10月中旬に押収され、サービスはオフラインになりました。しかしESETによると、同じ運営者は数日後に、別の商用サービスを引っ提げて戻ってきました。
この後継サービスは、1ビルドあたり5,000ドルの専用クリプターを宣伝し、企業向けエンドポイントセキュリティ製品を回避できると売り込んでいました。
宣伝文句では、カーネルのゼロデイ脆弱性が同梱されているとも主張していました。ESETはFlareで見つかった資料を引用していますが、今回のアップデートでは、この脆弱性が独立して検証されたかどうかは確認できません。
この違いは重要です。犯罪者の広告が示すのは販売者の約束にすぎず、研究者が実証した能力とは限りません。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。チーム向けに詳しく見る
翻訳元: https://cyberpress.org/cruciferra-encrypts-malicious-payloads/