サイバー犯罪者が、DATやTIMOCOMなどの貨物予約プラットフォームになりすまし、米国の運送・物流企業のWindowsコンピューターへの侵入を図っています。
11月17日に公開されたレポートによると、偽の貨物ポータルは、更新された利用規約の確認依頼という日常的な連絡を装い、リモートアクセス型トロイの木馬CastleRAT(別名NightshadeC2)の侵入口に変えていました。
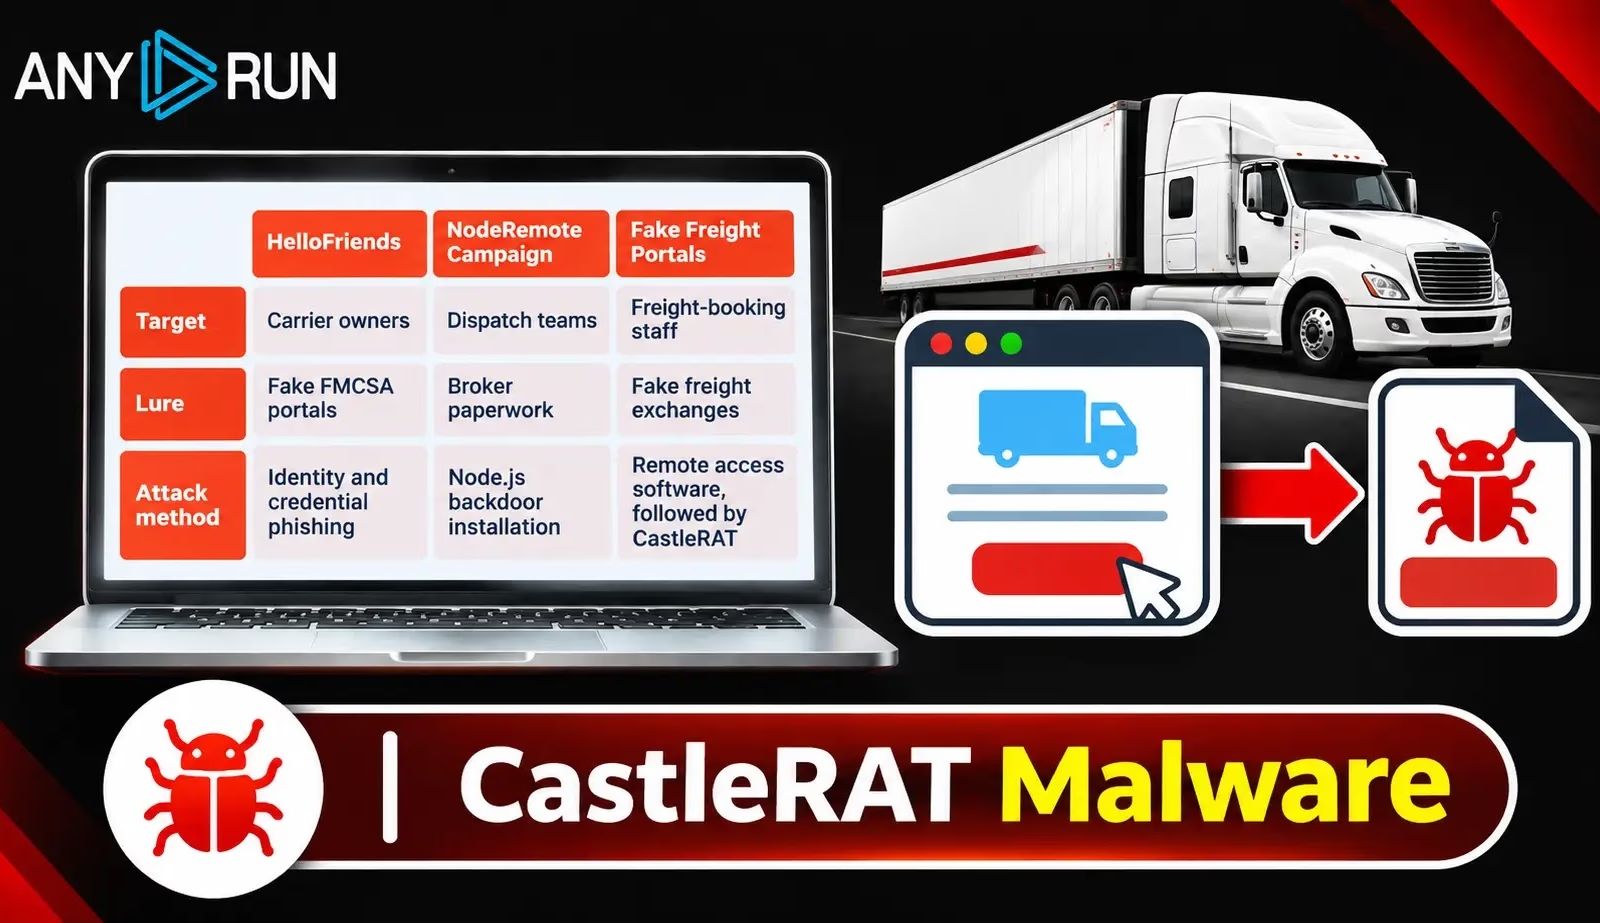
研究者らはこの活動を「Fake Freight Portals」として追跡しています。偽サイトは、予約の確認、アカウントへのアクセス、新しい規約への同意に必要な書類を装い、悪意のあるファイルをダウンロードさせていました。
この手口は、荷物を探したり取引先と書類をやり取りしたりするためにロードボードを日常的に利用する、配車担当者やブローカーの業務にうまく合わせたものです。
2026年10月の事例では、「View PDF」ボタンをクリックするとリモートのファイル共有先に誘導されました。そこにあるterms_and_conditions.pdf.lnkはPDFに見えますが、実際にはWindowsのショートカットファイルです。
これを開くと実行ファイルが起動し、MeshCentralエージェントがインストールされます。MeshCentralは正規のリモート管理ソフトウェアですが、このケースではエージェントが攻撃者の管理するサーバーに接続していました。
最初のペイロードはCastleRATではありませんでした。攻撃者はMeshCentral経由の接続を使って、コンピューターのBitLocker回復パスワードを取得し、Microsoft Defenderに除外設定を追加したうえで、CastleRATをSysmonDrivers.exeとして展開しました。
研究者らは、より高い権限でマルウェアを実行しようとする試みも確認しています。ファイルの暗号化は確認されていませんが、回復パスワードへのアクセスやウイルス対策設定の変更により、被害を受けたコンピューターの安全性は低下しました。
このキャンペーンは時間とともに変化しています。2026年5月には、貨物をテーマにした実行ファイルが、同じく正規のリモートアクセス製品であるNetSupport Managerをインストールしていました。
その後のバージョンでは、WindowsのショートカットとwebベースのMeshCentralに切り替わっています。この変化は、特定のリモートアクセスツールやファイル名だけを監視していても、キャンペーンのすべてのバージョンを捕捉できるとは限らないことを示しています。
セキュリティチームは、IT部門が許可していないMeshCentralや NetSupport Managerのエージェントが新たにインストールされていないか、特に配車担当者のワークステーションを重点的に確認する必要があります。
見慣れないリモート接続の後にBitLocker回復パスワードの照会、Defenderの新しい除外設定、あるいはSysmonDrivers.exeの実行が続く場合は、より詳しい調査が必要です。
MeshCentralがあるというだけで侵害の証拠にはなりません。インストール元とその後の挙動のほうが、判断の手がかりになります。
配車担当者は、保存済みのブックマークから貨物プラットフォームを開くこと、想定外の書類提出を求められた場合は既知の連絡先を通じて確認することで、リスクを減らせます。
PDFを名乗りながら拡張子が.lnkのファイルや、続行するためにソフトウェアのインストールを求める予約ページは、開かずにIT部門へ報告してください。
ANY.RUNは、米国の物流企業を狙った別の2つのキャンペーンも報告しています。HelloFriendsは、偽の運送業者認証ポータルを使って、機密情報、燃料カードの認証情報、ワンタイムコードを収集していました。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。 チームで試してみる
翻訳元: https://cyberpress.org/fake-freight-platforms-deliver-castlerat/