GitHubとMicrosoftのパイロットプログラム「Codename MDASH」は、6つのオープンソースプロジェクトで9,791件の潜在的なセキュリティ問題を検出しました。ただし、自動トリアージと手動レビューを経て、検証済みの非公開レポートになったのは99件にとどまります。
GitHubは2026年11月17日にこの結果を公表しました。11月15日時点で、メンテナーは報告された問題のうち55件を修正しており、そのうち14件の修正はすでにソフトウェアのリリースに含まれています。最初のスキャンで得られた件数は未加工の検出結果であり、確認済みの欠陥の数ではありません。
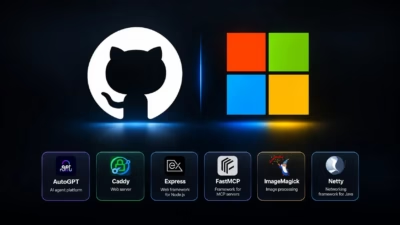
対象となったのは、AIエージェントプラットフォームのAutoGPT、Webサーバーのcaddy(Caddy)、Node.js向けWebフレームワークのExpress、Model Context Protocolサーバー向けフレームワークのFastMCP、画像処理スイートのImageMagick、JavaネットワーキングフレームワークのNettyです。
6つのプロジェクトはいずれもGitHub Secure Open Source Fundの修了プロジェクトで、スキャンに同意していました。
MicrosoftはマルチモデルのエージェントスキャンハーネスでこれらのリポジトリEを解析しました。このハーネスはWindowsのセキュリティエンジニアリングプログラムでも使われています。解析には以前のMAI Cyberモデルを使い、パッチ候補も作成しました。新たに発表されたMAI Cyber 2 Flashは、今回のパイロットでは使用していません。
続いてGitHub Security Labが、カスタマイズしたCopilotスキルで構築したトリアージエージェントを使い、検出結果の重複排除と妥当性の確認を行いました。影響の大きい欠陥の優先順位付けも担っています。
コードスキャンアラート向けのCopilot Autofixとは異なり、今回のパイロットでは独立した検証段階を追加しました。トリアージを通過したすべての検出結果を、MicrosoftのFORGE Labの研究者7人が手作業で確認しています。
検証済みのレポートは、GitHubの非公開報告チャネルを通じてメンテナーに届けられました。各レポートには概念実証(PoC)と修正パッチ案が付いています。修正を受け入れるか、改訂するか、先送りするかは、メンテナー自身が判断しました。
Caddyのメンテナーは、報告を受けた22件の問題をすべて1週間以内に修正しました。AutoGPTのチームには、意図どおりに動作しない新しいセキュリティチェックを出荷してから3日後にレポートが届いています。
メンテナーは提案されたパッチにとどまらず、1日以内に独自の修正を書き上げ、1週間たたないうちに本番環境へ展開しました。2人体制のImageMagickチームは22件のレポートを受け取り、うち1件は、レポートが該当コードを特定していたおかげで15分で解決しました。
依然として、手動での検証がボトルネックです。GitHubによると、研究者7人がプロジェクトごとに約2日かけて検出結果を確認しました。同社は、同意を得た6つのリポジトリでは標本として小さすぎ、この手法がどこまで拡張できるかを判断できないとも注意を促しています。
Microsoftが別に実施したAI支援によるLinuxカーネルのレビューでも、検出候補を生成することと、メンテナーが対応できるレポートに仕上げることの間に同じ隔たりがあると分かりました。
GitHubは、非公開の継続的インテグレーション/デリバリー(CI/CD)パイプラインが不足していると指摘しています。メンテナーは、欠陥を公開する前に、非公開フォーク上で修正案に対するテストを実行する必要があるためです。
GitHubは、Secure Open Source Fundの修了プロジェクトすべてにAI支援スキャンを提供する計画です。検出結果は、非公開で開示する前に確認されます。下流のユーザーにとっては、修正とリリースは別のマイルストーンです。報告の集計期限の時点では、55件の修正のうち41件がまだリリースに反映されていませんでした。
メンテナーがアドバイザリを公開し、GitHub Advisory Databaseへの掲載審査が済むと、Dependabotは影響を受けるパッケージに依存するリポジトリへ通知できます。
そのため、このパイロットが測ったのは検出件数だけではありません。検証済みのレポートが修正につながったか、その修正が下流のユーザーがインストールできるリリースに届いたかも追跡しました。
ANY.RUNを導入する16,000以上のSOCチームに加わり、脅威調査を効率化して手作業を減らしませんか。チームでの活用を検討する
翻訳元: https://cyberpress.org/github-microsoft-ai-find-9791-security-issues/