GitHubとMicrosoftは11月17日、AIを活用したセキュリティのパイロットプログラムにより、広く使われている6つのオープンソースプロジェクトで、メンテナーが計55件の脆弱性を修正できたと公表しました。
両社は、数千件に上る潜在的な問題を、検証済みの99件の報告に絞り込みました。報告はすべて非公開で提出され、修正案も添えられています。GitHubの発表によると、11月15日時点で14件の修正が各プロジェクトのリリースに反映されました。今回のパイロットは、AIがメンテナーに調査すべき発見事項を増やすのではなく、作業負担を減らせるかどうかを検証するものでした。
GitHubとMicrosoftのAIセキュリティ施策
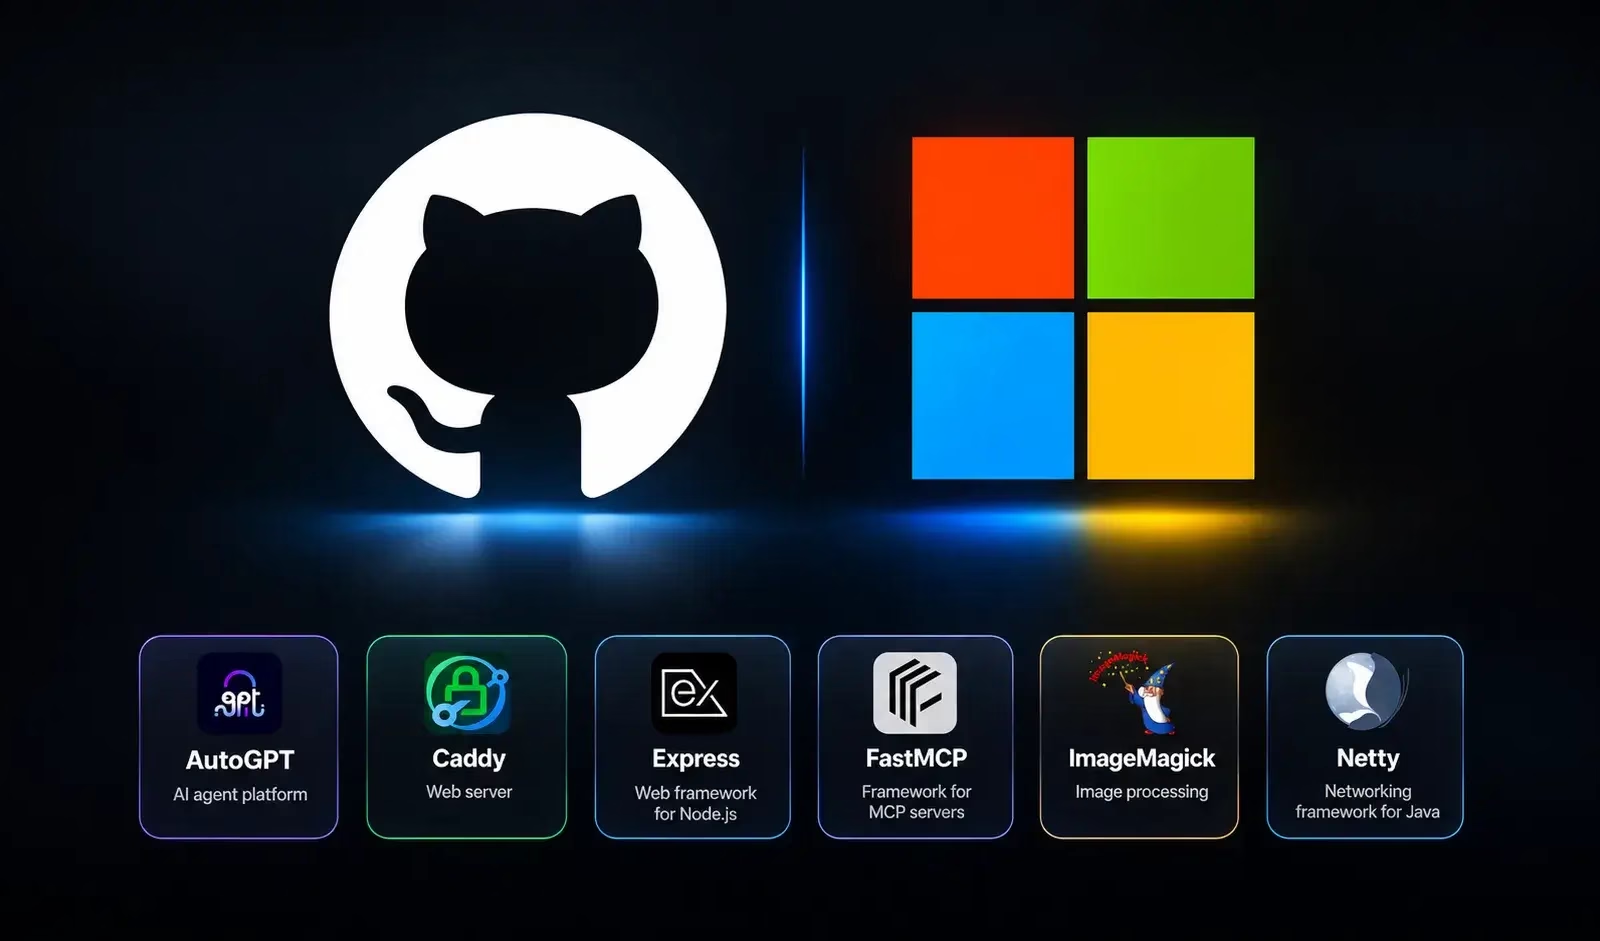
対象の6プロジェクトはいずれも、GitHub Secure Open Source Fundの修了プロジェクトです。各メンテナーはスキャンに同意したうえで、どの問題を修正するか、パッチをいつリリースするかを自ら決める権限を持ち続けました。
- AutoGPT – AIエージェントのプラットフォーム。メンテナーは提案されたパッチを拡張し、1週間足らずで修正を公開しました。
- Caddy – Webサーバー。パイロットで報告された22件の問題を、メンテナーがすべて1週間以内に修正しました。
- Express – Node.js向けのWebフレームワーク。メンテナーは、検証済みの報告のおかげでノイズに惑わされずに済んだと述べています。
- FastMCP – Model Context Protocol(MCP)サーバーを構築するためのフレームワーク。メンテナーによると、過去のAIスキャンでは見逃されていた問題がスキャンで見つかりました。
- ImageMagick – 画像処理ツールキット。2人体制のチームが22件の報告を受け取り、うち1件は15分で修正をリリースしました。
- Netty – Javaのネットワークフレームワーク。メンテナーは、ボトルネックは脆弱性の発見ではなく修正にあると強調しています。
Microsoftは、マルチモデル型のスキャンシステム「Codename MDASH」を使用しました。このシステムは、以前Open Secure AI Allianceに関連して取り上げたものです。MicrosoftのMAI Cyberモデルの初期バージョン上で動作し、潜在的な問題の検出とあわせてパッチも提案しました。
サイバーセキュリティ研修コース
GitHub Security Labのトリアージ用エージェントは、重複の排除、妥当性の評価、影響の大きい問題の優先順位付けを担いました。その後、Microsoft FORGE Labの研究者7人が残った発見事項を手作業で確認し、GitHubの非公開脆弱性報告チャネルを通じてメンテナーに報告を送りました。
ImageMagickの事例は、報告の質がなぜ重要かをよく示しています。ある発見事項は、当初は既知の問題に似ていました。しかし報告は両者の違いを説明し、該当するコードをメンテナーに示していました。
このプロジェクトは以前、GoogleのBig Sleepが発見した別のメモリ破損の脆弱性にパッチを適用しています。今回のパイロットでは、メンテナーはスキャナーの生の出力から作業を始める必要はなく、提案されたパッチをそのまま採用するか、修正して取り込むことができました。
リポジトリにパッチが入っても、ユーザーが使える更新版が提供されるとは限りません。以前に報告されたDiscourseにおけるImageMagick関連の脆弱性は、画像処理ライブラリを呼び出すアプリケーションにリスクが波及する仕組みを示しています。
同じ依存関係の懸念は、HEIFやAVIFの処理に影響する画像処理の脆弱性にも当てはまります。GitHubによると、公開されたアドバイザリがGitHub Advisory Database向けにレビューされた後は、Dependabotが依存先のリポジトリに通知できます。
パイロットをどこまで拡大できるかは、まだ分かっていません。研究者は発見事項の検証に、1プロジェクトあたり約2日を費やしました。同意を得た6プロジェクトだけでは、規模が大きいチームやリソースの乏しいチームでこの手法がどう機能するかを示す根拠として十分ではありません。
GitHubは、検証済みのスキャンを同ファンドの修了プロジェクトすべてに提供する計画です。あわせて、パイロットで得た教訓を非公開の報告やセキュリティアドバイザリに生かす考えです。AIが生成した発見事項を提出する研究者に求められる基準は明快です。プロジェクトのセキュリティポリシーと脅威モデルに照らして問題を検証し、修正案を添えて非公開で報告し、リリースの時期はメンテナーの判断に委ねることです。
SOCに最新の脅威に関するアラートのコンテキストを提供し、インシデントを迅速に食い止めましょう -> 1万6,000のSOCの脅威インテリジェンスを統合:
翻訳元: https://gbhackers.com/github-and-microsoft-launch-ai-security-initiative/