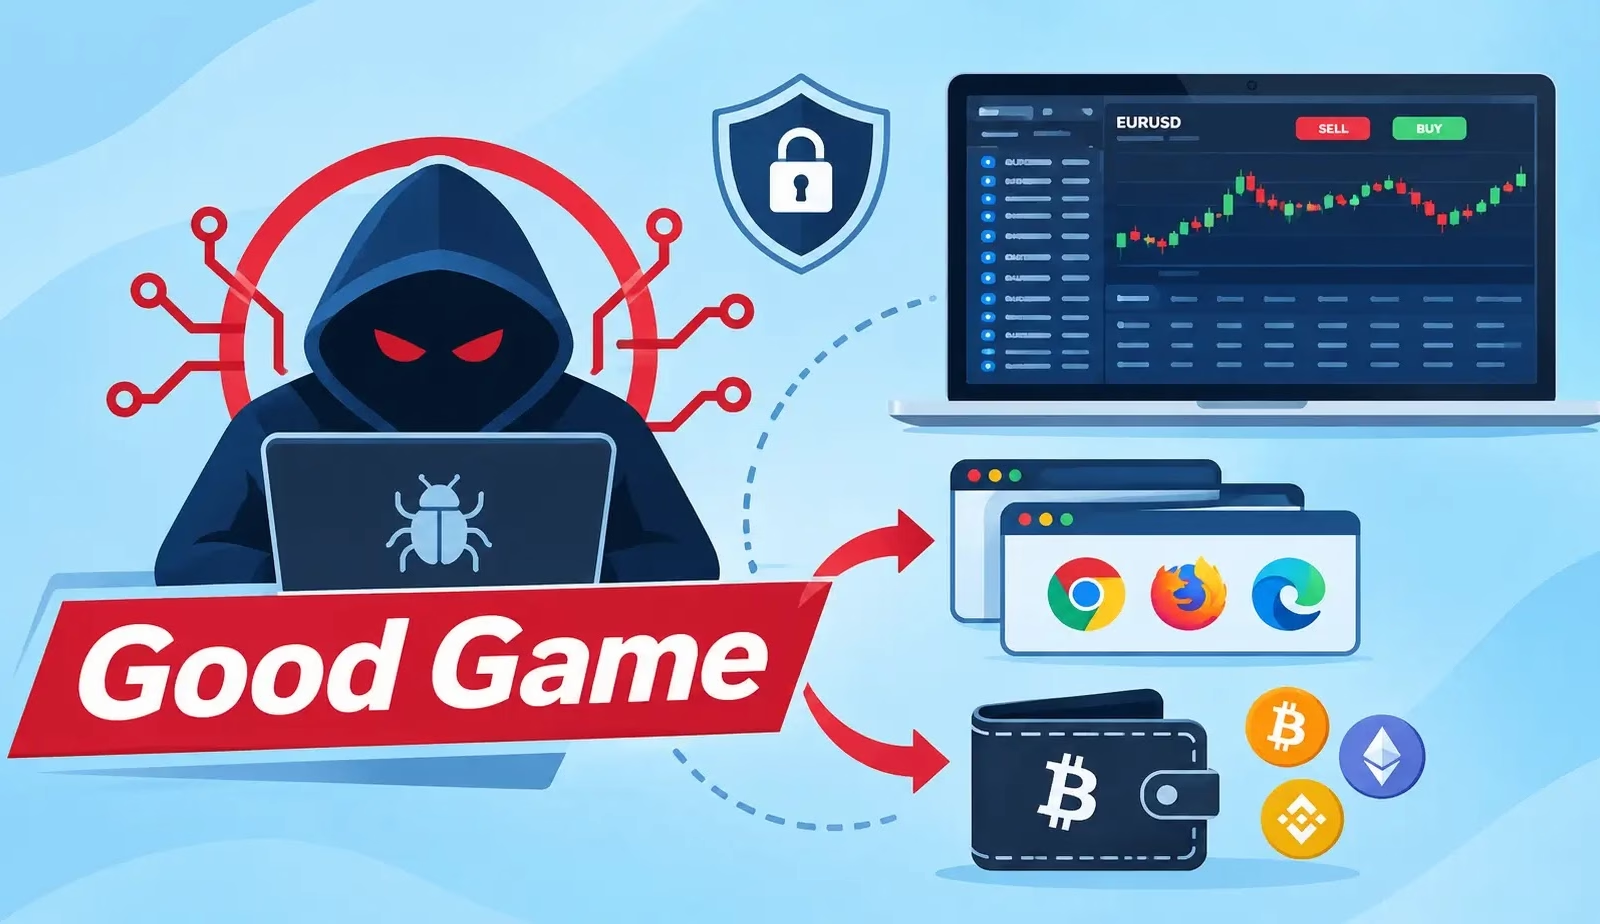
Cisco Talosは、情報窃取マルウェア「Good Game」を使い、23種のブラウザと21種の暗号資産ウォレットを標的にするWindows向けマルウェアキャンペーンを確認しました。
研究者らは、この活動を金銭目的の脅威グループ「UAT-12643」によるものと結び付けています。同グループはリモートアクセス型トロイの木馬(RAT)「Overlord」や、暗号資産のクリップボードハイジャッカーも展開しています。
おとりの内容から、攻撃者は暗号資産の保有者、ゲーマー、インターネット通話ソフトの利用者を狙っているとみられます。Good Gameは実行時におとりの財務諸表を開くため、金融・会計部門の担当者にも関心を持っている可能性があります。
改変されたViberのインストーラーや、ソフトフォン「MicroSIP」にちなんだ名前のファイルからは、ほかにも標的がいることがうかがえます。Talosは、PDFに偽装した悪意あるWindowsショートカット、HTMLアプリケーション(HTA)ファイル、MSBuildプロジェクトファイルを確認しました。ただし、攻撃者がこれらを被害者にどう届けたかは確認できていません。
Good Gameは、一般に公開されているPython製の情報窃取マルウェアで、単体で動作するWindows実行ファイルとしてパッケージ化されています。Talosによると、同グループが展開していたのはバージョン1.1.2で、開発したのは別の者です。
このマルウェアは、メモ帳風のウィンドウの裏で動作します。Windowsのスタートアップ領域を利用し、ユーザーがサインインするたびに再実行されます。
ウォレットの標的には、Exodus、Electrum、Ledger Live、Trezor Suiteなどが含まれます。盗まれたセッションデータがあれば、攻撃者がパスワードを知らなくてもアカウントが危険にさらされる可能性があります。talosintelligence+2
このマルウェアは、スクリーンショットやウェブカメラの画像も取得できます。さらに、個人用フォルダー内を検索し、英語、フランス語、スペイン語、ポルトガル語のキーワードに一致する名前のファイルを探します。狙いは、ウォレットのリカバリーフレーズやバックアップコードなどです。
Talosは、使用言語の選択から欧州が標的である可能性があるとしながらも、被害者の所在地までは特定できないとしています。
Good Gameは、盗んだデータをZIPアーカイブにまとめてGoFileにアップロードし、Discordのウェブフックを通じてダウンロードリンクを攻撃者に送信します。talosintelligence+2
Overlordは、感染したWindowsシステムへのリモートアクセスを攻撃者に提供し、監視、ファイル転送、コマンド実行に対応します。
暗号化されたC2(コマンド&コントロール)サーバーのアドレスをSolanaのトランザクションのメモ欄から読み取ります。これにより、感染したマシン上のマルウェアを入れ替えなくても、攻撃者はサーバーを変更できます。
別のクリップボードハイジャッカーは、コピーされた暗号資産アドレスを攻撃者が管理するアドレスに置き換えます。ウォレット自体が侵害されていなくても、送金先をすり替えられる恐れがあると、Talosは述べています。
注: IPアドレスやドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(例:[.])されています。無害化の解除は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内でのみ行ってください。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業の負担を減らしています。チームで試してみる
翻訳元: https://cyberpress.org/good-game-infostealer-strikes/