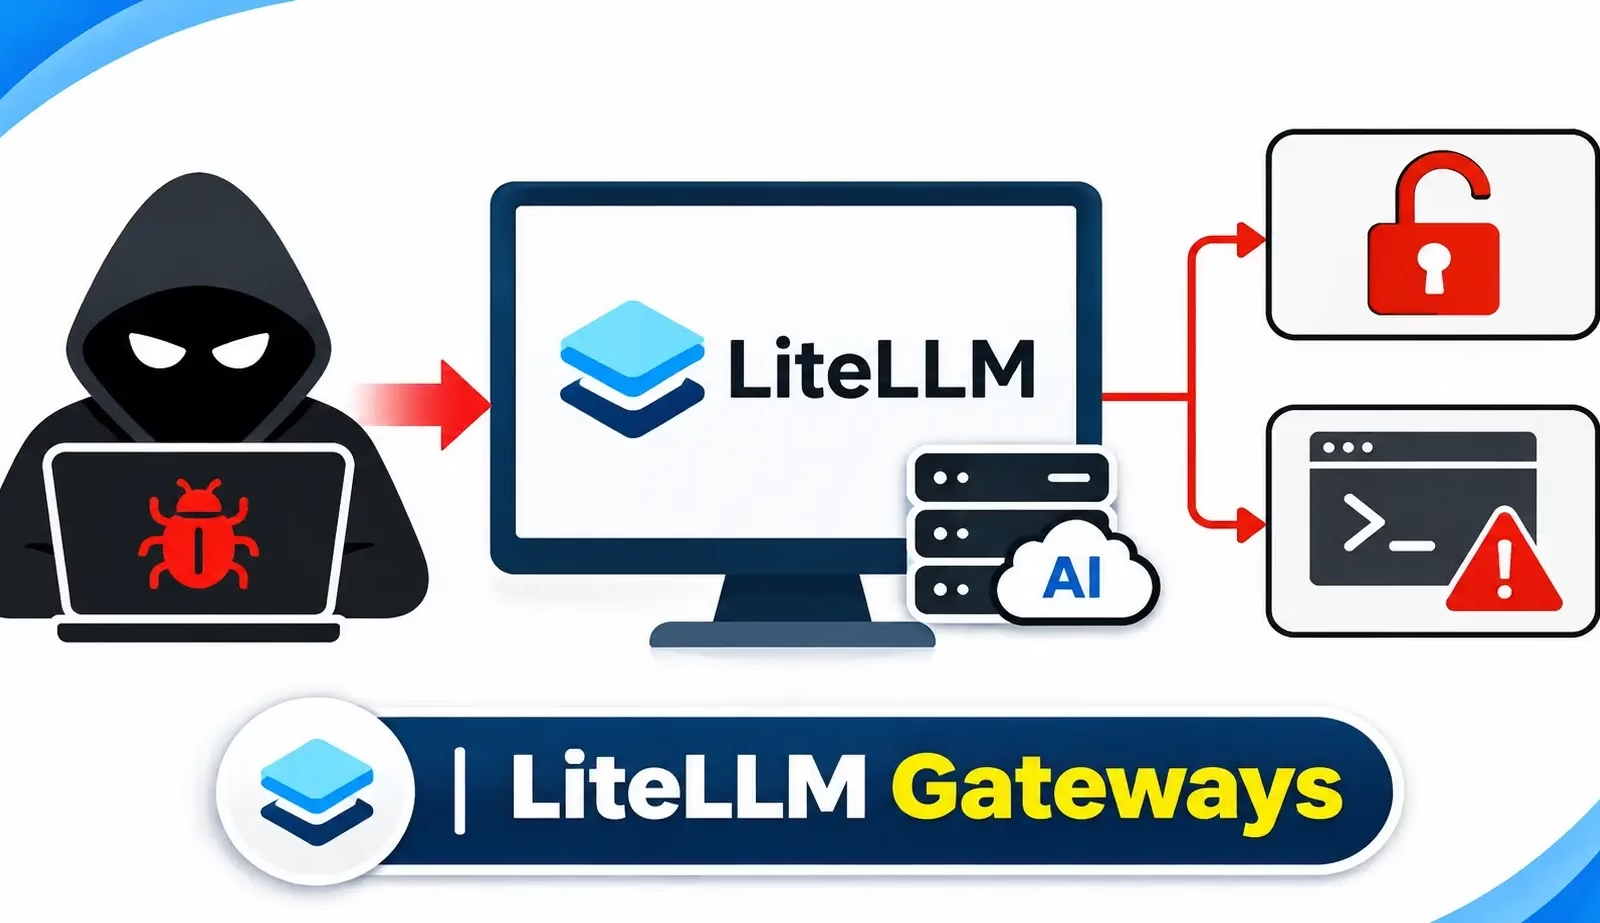
攻撃者が、不正な形式のHostヘッダーを使って、LiteLLMのAIゲートウェイに探りを入れています。認証をバイパスし、公開状態のサーバー上でコマンドを実行することが狙いとみられます。
ハニーポットのセンサーは最近、/mcp-rest/test/tools/listへの繰り返しのリクエストを観測しました。これらのリクエストは、CVE-2026-42271とCVE-2026-48710を狙ったものとみられます。
Horizon3.aiは、この2つの脆弱性を連鎖させることで、認証不要のリモートコード実行(RCE)が可能になることを示す簡潔な解説を公開しました。
根本的な原因は、Pythonの代表的なWebフレームワークであるStarletteにあります。バージョン1.0.1より前のStarletteは「Host」ヘッダーを検証しません。この欠陥は「BadHost」と呼ばれています。
Starletteは、検証されていないHostの値を使って完全なURLを組み立てます。アクセス制御の判断は、そのURLに基づいて行われます。攻撃者がヘッダーに/、?、#などの特殊文字を入れると、URLが想定外の形で解析されます。その結果、アクセスチェックが混乱し、リクエストが通過してしまいます。
LiteLLMは、こうしたチェックをStarletteに依存しています。そのため、本来は認証が必要な/mcp-rest/test/tools/listエンドポイントに、誰でもアクセスできてしまいます。
観測された攻撃リクエストは、このエンドポイントへのPOSTです。偽のトークン(「Authorization: Bearer nothing」)と、Pythonのaiohttpのユーザーエージェントを含んでいます。JSONボディでは、「stdio」トランスポートを使い、コマンドidを実行するサーバーが定義されています。
このコマンドは無害なテスト用です。サーバーが攻撃者の指定したコマンドを実行するかどうかを確認できます。実行に成功すれば、攻撃者は任意のコマンドに差し替えられます。
攻撃者はさらに、通常とは異なるHost値も使用しています。これらは、異なる文字を使う公開済みの概念実証(PoC)エクスプロイトを想定したフィルターを回避する狙いとみられます。これまでに確認された値は次のとおりです。
これは新たに見つかった弱点ではありません。悪用は早くも7月に報告されていました。攻撃者は既知の脆弱性を再利用し、フィルターをすり抜けて新たな被害者を見つけるために、手口を少しずつ変えることがよくあります。
AIゲートウェイは魅力的な標的です。モデルへのアクセスの前段に位置し、APIキーや社内ツールへの接続情報を保持していることが多いためだと、SANSは指摘しています。
新たな脆弱性が次々と見つかるなか、パッチ適用と攻撃対象領域の縮小が最も重要な対策です。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。チームで試してみる
翻訳元: https://cyberpress.org/attackers-exploit-litellm-badhost/