DarkMeは、金融市場のトレーダーや暗号資産ユーザーを標的とする脅威グループとの関連が指摘されてきたリモートアクセス型トロイの木馬(RAT)兼情報窃取マルウェアですが、このたび再び観測されました。
今回、その拡散手法は簡略化されています。攻撃者はゼロデイエクスプロイトを使う代わりに、標的に単純な一通のメールを送りつけ、自分のマシン上でマルウェアを実行させることに賭けているのです。
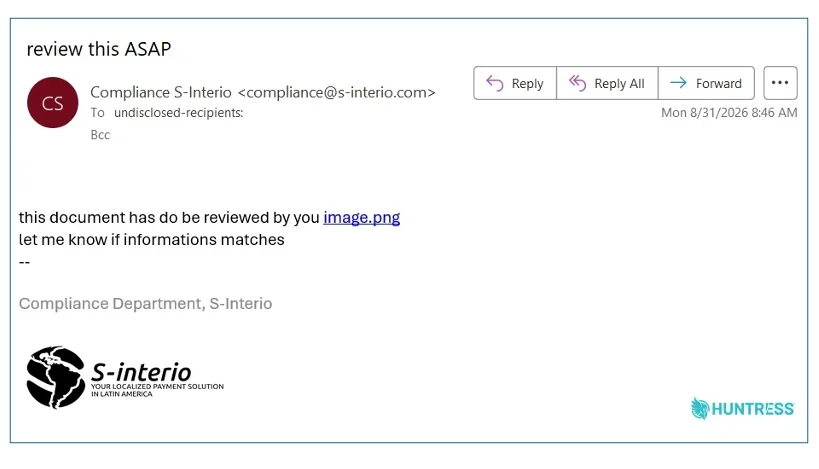
DarkMeの第一段階ダウンローダーへ誘導する悪意あるメール(提供:Huntress)
このリンクは表向きPNGファイルを指しているように見えますが、クリックするとWindows実行ファイルであるimage.pifのダウンロードが実行されます。
偽装画像ファイルから本格的なRATへ
自社セキュリティソフトウェアと24時間体制の有人SOCを組み合わせて提供するサイバーセキュリティ企業Huntressによると、同一のバイナリが2社の顧客環境に配布されていたということです。
Huntressは次のように指摘しています。「ユーザーは、それが何であるかに気づかないまま、単にファイルをダブルクリックしてダウンロードしていました。最近のWindowsシステムは、拡張子が何を示していようと、あるいはアイコンがどう表示されていようと関係なく、.pifファイルをプログラムとして実行してしまいます」
この実行をきっかけに、追加のダウンロードと実行、スクリプトの起動、コンポーネントの展開、DLLの呼び出し、そしてコードインジェクションという一連の連鎖が始まります。
アナリストらは次のように指摘しています。「感染の最終段階を開始するコマンドであるrundll32.exe /sta {CFDC57BA-1705-45AF-BA10-EFC3D592982B}は2024年のキャンペーンでも観測されており、検知やハンティングに使える優れたシグネチャです」
最後に実行されるローダー群は、SlackやDiscord、Zoom、WhatsApp、パスワードマネージャー、取引ツール、オンラインポーカークライアント、暗号資産ウォレット、VPNクライアント、ゲームランチャー、Spotify、ブラウザ、PDFリーダー、さらにはOEMや周辺機器のサポートユーティリティに至るまで、実に多種多様なアプリケーションの存在をシステム上でチェックします。
Huntressは次のように説明しています。「この最後のカテゴリーこそが、リスト全体の意味を捉え直すポイントです。ゲーミングマウスの設定ユーティリティやRGBライティング制御デーモン自体には何の価値もありませんが、それらが存在すること自体が、そのコンピューターを実際に人間が使っている証拠になるのです」
「329個のアプリケーションのいずれも見つからなければ、実行は停止します。これは標的リストではなく、いわば逆転したサンドボックスチェックです。従来型の回避チェックは分析用ツールを探し、それが見つかると処理を中断しますが、このリストには分析ツールが一切含まれていません。『自分は監視されているか』を問うのではなく、DarkMeは『このシステムは実際に誰かに使われているか』を問うているのです」
続いて永続化のためのレジストリ値の作成、システムのプロファイリング、プロセスホローイングが行われ、最終的なペイロードとして投下されるのが、暗号資産ウォレットを狙いスクリーンショットも撮影できるVisual Basic 6製のRAT兼情報窃取マルウェアであるDarkMeです。
この攻撃の背後にいるのは誰か
HuntressのPrincipal Threat Intelligence Incident CommanderであるAndrew Brandt氏は取材に対し、この攻撃が、Trend MicroおよびSonicWallが文書化した2024年の攻撃に関連する脅威グループWater Hydra(別名DarkCasino)によるものかどうかは確認できていないと述べました。
Brandt氏は次のように指摘しています。「マルウェアの出所を示唆する手がかりはいくつかあります。例えば、コンパイルされたDLLにスペイン語のローカライズ設定が含まれている点から、開発者はスペイン国籍か、あるいはスペイン在住の人物である可能性がうかがえます」
「動機については、活動の様子から金銭目的であることがうかがえますが、実行者はRobloxのRobuxやSteam、Epic Gamesの登録キーといったものを狙って、子供までも標的にすることを厭わないようです」
また同氏は、現時点でDarkMeがサイバー犯罪者向けにサービスとして提供(as-a-Service)されているかどうかは分かっていないとも述べています。
被害を受けたHuntress顧客の詳細については明かせなかったものの、標的がニッチな外国為替トレーダーから一般の企業ユーザーへとシフトしている傾向は明らかです。
Brandt氏と同僚のJames Northey氏は次のように結論づけています。「我々は、脅威アクターが高度な技術を要する標的型侵入から、大量かつ低コストの攻撃へとシフトしている様子を目の当たりにしており、その結果は数字にはっきりと表れています。2026年になっても、ユーザーは依然として身に覚えのないメール内のリンクをクリックし続けています。こうした昔ながらのフィッシング手法が通用し続ける限り、攻撃者側には高価なエクスプロイトを消費する理由がないのです」
両氏はさらに、このキャンペーンに関連する侵害指標(IOC)も公開しており、感染の検知、封じ込め、駆除の方法についても助言を示しています。
翻訳元: https://www.helpnetsecurity.com/2026/09/23/darkme-rat-phishing-email-hits-corporate-targets/