人工知能(AI)は脆弱性の発見速度を押し上げるだけでなく、見つかる欠陥の性質そのものも変えつつあります。Googleの研究者らは、重要な違いを明らかにしました。AIを使って発見された脆弱性の実に半数が、リモートコード実行につながるというのです。一方、従来の手法で発見された脆弱性では、この危険な割合はわずか26%にとどまります。
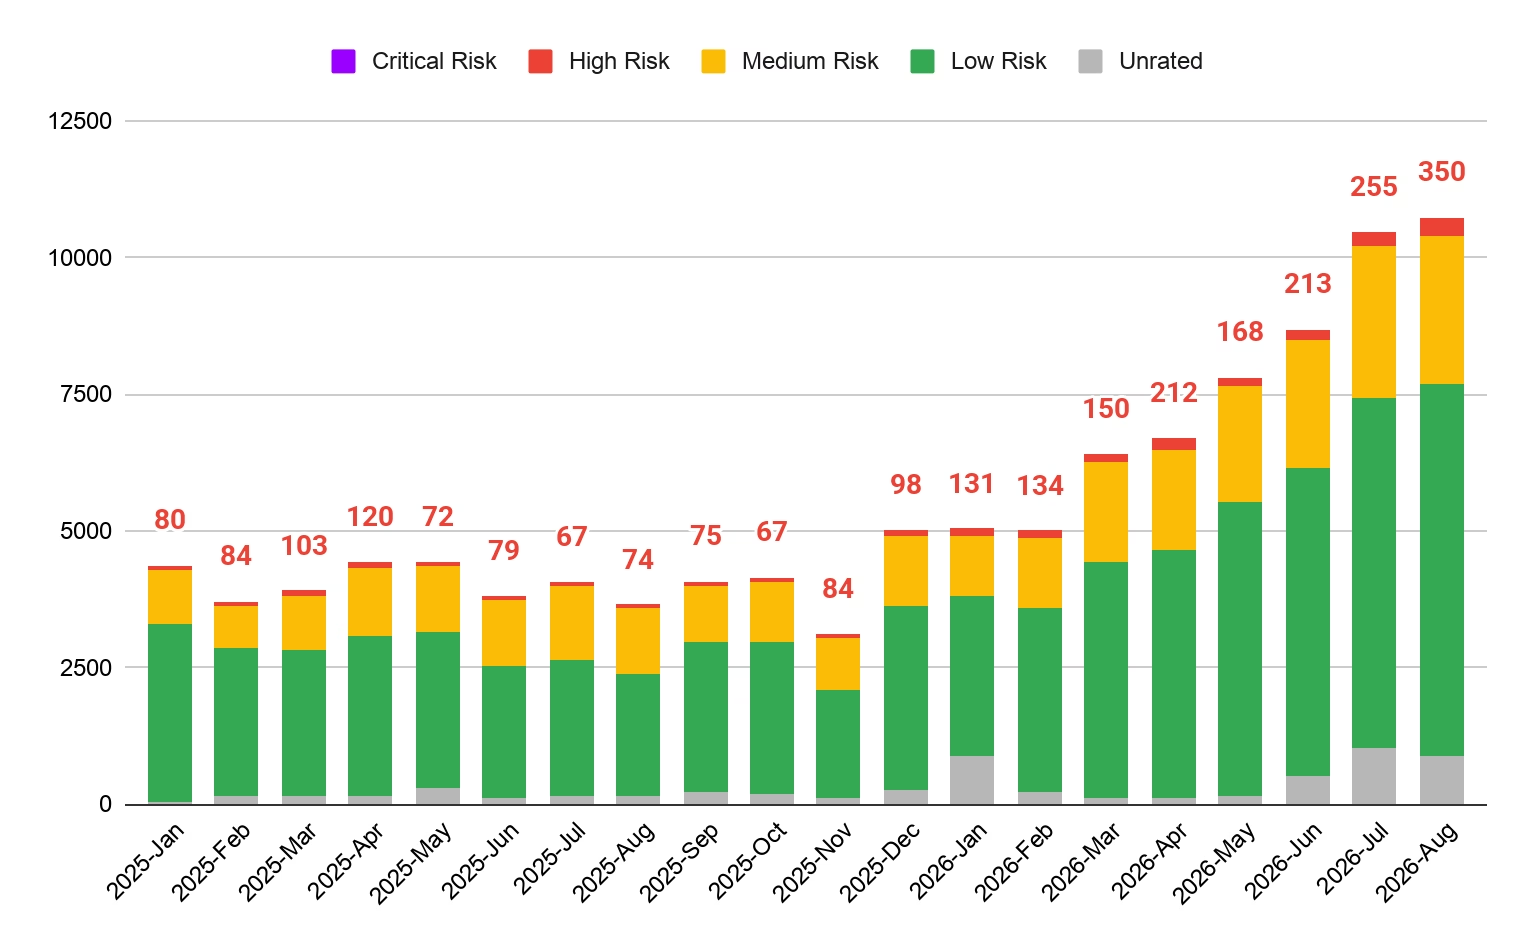
Google Threat Intelligence Group(GTIG)は、2025年1月から2026年8月までの統計を詳細に分析し、脆弱性をめぐる状況が急速に加速していると結論づけました。脆弱性の発見と悪用の傾向に関する包括的な分析によると、2026年1月に公開された脆弱性は5,045件でした。この数字は7月に10,477件へ急増し、8月には10,740件でピークに達しました。
CVE急増の実態を読み解く
ただし、CVEの登録件数が増えたからといって、実際の脅威が同じ割合で増えているとは限りません。一部のオープンソースプロジェクトでは識別子が自動的に割り当てられるため、統計が大幅に水増しされることがあります。たとえば1月から8月にかけて、約5,000件のCVEがLinuxカーネルを明示的に対象としていました。しかしGoogleは、そのなかに実際の攻撃で悪用されたゼロデイ脆弱性は1件も確認していません。
一方、GTIGが高リスクと分類した脆弱性の件数は、はるかに急速に増加しました。研究者らは1月に131件を記録しましたが、8月には350件へと急増し、167%の増加となりました。これほど急激に増えたにもかかわらず、8月に公開された全脆弱性に占める高リスクの割合は、わずか3%でした。なお、Googleは標準のCVSSスケールではなく、独自のリスク評価マトリクスを使用している点に留意が必要です。
加速する攻撃者の動き
攻撃者も明らかに動きを速めています。2026年の最初の8カ月間に、GTIGは公開後に実際の攻撃で武器化された脆弱性を141件確認しました。これは2025年通年の127件を上回る数字です。悪用された脆弱性の月平均件数は、10.5件から18件に増えました。それでも、公開された全脆弱性に対する悪用された脆弱性の割合は依然として小さく、約0.23%、およそ431件に1件の割合です。
現時点で、Googleはゼロデイ脆弱性が爆発的に増えているとは見ていません。悪用されたゼロデイ脆弱性の月平均件数は、2025年の8件から2026年は11件に増えたにとどまります。8月は22件が確認され異例の月となりましたが、GTIGは攻撃急増の大部分について、すでに公開され、多くの場合は修正パッチも提供済みのnデイ脆弱性が原因だとしています。
自動化されたエクスプロイト生成の脅威
大規模言語モデル(LLM)は、パッチの公開から実用的なエクスプロイトが登場するまでの重要な猶予期間を大幅に短縮します。熟練した攻撃者は、AIを使ってアプリケーションの旧バージョンと修正版を自動的に比較し、パッチのコード、脆弱性の説明、概念実証(PoC)を精査できます。このnデイ攻撃の手法は、パッチの適用を先送りにする組織にとって極めて危険です。Googleは、既知の欠陥が短期間で実際の攻撃手段へと姿を変えたことが、2026年の深刻な統計の主な要因だと推定しています。
AIエージェントが重視するのは量より精度
AIを活用した脆弱性の発見は、これまでとは異なるリスクの傾向を示しています。AIの関与が確認されていない手法で見つかった脆弱性では、69%が低リスク、28%が中リスクと判定されました。これに対し、GoogleがAIによる発見と判断した脆弱性では、低リスクの割合が39%に縮小し、中リスクは58%に拡大しました。高リスクの発見は、従来の手法では3%でしたが、AIでは4%を占めました。
この違いは、モデル自体の能力だけでなく、研究者がこれらの自律型エージェントに与える戦略的な目標にも起因すると考えられます。研究者は、些細なエラーを手当たり次第に探すのではなく、ミッションクリティカルなコンポーネント、権限境界、レガシーなCおよびC++ライブラリ、ランタイム環境、ハイパーバイザーなどを重点的に調べるようエージェントに指示しています。エージェントは、ファジング環境を自律的に構築し、メモリの状態を監視し、入り組んだ処理の流れを解析できます。その結果、従来の静的解析ツールでは見落とされがちな、微妙なメモリ破壊や複雑なロジックエラーをたびたび発見しています。
現実の影響:BeyondTrustの事例
この理論上のリスクは、実験室の枠を完全に超えて現実のものとなっています。AIシステム「Hacktron」は、BeyondTrust Remote SupportとPrivileged Remote Accessに影響を与える重大な脆弱性CVE-2026-1731を自律的に発見しました。この深刻な欠陥により、認証されていないリモートのユーザーが、任意のOSコマンドを実行できました。BeyondTrustは2月上旬、迅速に重大なパッチを公開しました。ところが、公開からわずか4日後には、GTIGがこの脆弱性が実際の攻撃で悪用されているのを確認しています。7日以内に、5つの異なる攻撃グループがこのエクスプロイトを自らの攻撃手段に加えました。
AIインフラ自体に潜む脆弱性
同時に、AIインフラ固有の脆弱性も急速に増えています。GTIGは、2025年1月から2026年8月までに、AIシステムに直接影響する2,076件のCVEを確認しました。憂慮すべきことに、このうち1,500件超が2026年の最初の8カ月間に集中しています。これらの問題の約半数は、エージェントのオーケストレーションやワークフロー管理のフレームワークに影響していました。一般的な深刻な影響としては、任意のコード実行、コマンドインジェクション、アクセス制御の回避、任意のファイル書き込み、サーバーサイドリクエストフォージェリ(SSRF)攻撃などが挙げられます。
こうした脆弱性の急増にもかかわらず、実際の攻撃での悪用が確認された例は、現時点では多くありません。GTIGが実際の攻撃を検知したのは、AIインフラの脆弱性のうちごく一部にとどまります。また、こうしたシステムで未知のゼロデイ脆弱性が悪用された事例は、まだ記録されていません。研究者らは、現在を大きな過渡期と位置づけています。AIは重大な脆弱性の発見を加速させる一方で、意図せず攻撃者の力も高めています。攻撃者は公開されたパッチを素早く解析し、既知の欠陥を極めて効果的なエクスプロイトに仕立て上げられるようになっているのです。
翻訳元: https://meterpreter.org/ai-driven-vulnerability-discovery-trends/