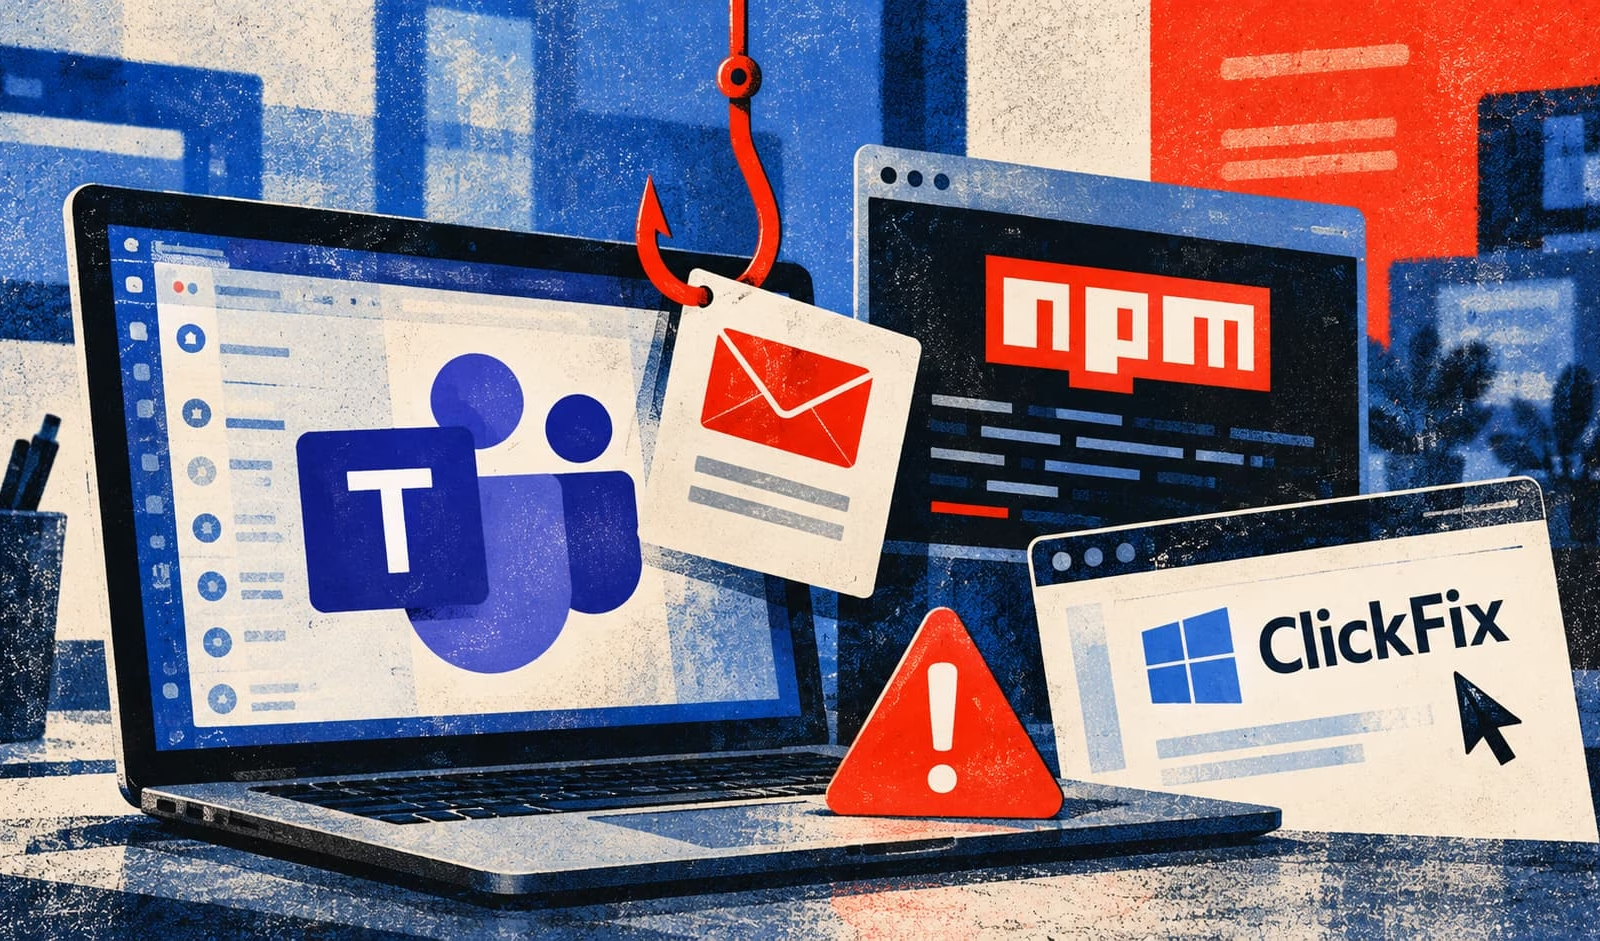
Ontinueの2026年上半期脅威レポートによると、攻撃者はMicrosoft Teams、npmパッケージ、デバイスコード認証、ブロックチェーンを使ったClickFixの手口をますます悪用し、アクセス権の窃取やマルウェアの拡散を進めています。
AuditSecurity
Ontinueの「2026年上半期脅威インテリジェンスレポート」によると、サイバー犯罪者はソフトウェアの脆弱性だけに頼るのではなく、正規の業務ツールを悪用して組織に侵入し、認証情報を盗み、マルウェアを拡散するケースを増やしています。
レポートは、こうした手口が職場のコミュニケーション、Microsoftの認証、ソフトウェアサプライチェーンの各領域で広がっている状況を説明しています。
Microsoft Teamsでの偽ITサポート
Ontinueによると、2026年上半期も、攻撃者はMicrosoft Teamsを通じてITサポート担当者になりすます手口を続けていました。この手口では、組織外から従業員に連絡を取り、同僚やヘルプデスク担当者を装います。そのうえで、攻撃者にアクセス権を与えてしまう操作を行うよう仕向けます。
同社は、42,240の外部組織からの393,433件の外部連絡を分析しました。外部連絡990件に約1件の割合で、ITサポートへのなりすましの兆候が見られました。Ontinueが監視する組織の約30%が、少なくとも1件はこうした連絡を受けていました。ただし、この数字は侵害が実際に発生したことを裏付けるものではありません。
2024年にはBlack Bastaの関連グループがこの手口を使いました。同グループは2025年2月に内部チャットが流出したのちに分裂しましたが、他の攻撃者が同様の戦術を使い続けました。
Shai-Huludとソフトウェアサプライチェーン
レポートは、npmワームのShai-Huludを取り上げています。このワームは開発者の認証情報を狙い、ソフトウェアサプライチェーンを通じて拡散します。パッケージのインストール時に実行され、JavaScriptランタイムのBunをダウンロードし、TruffleHogを使って露出したシークレットを探します。
続いて、盗んだnpmトークンを使って侵害済みパッケージを公開します。悪意あるGitHubワークフローやセルフホストランナーも、拡散の継続を助けます。さらにワームは、盗んだ認証情報を公開GitHubリポジトリに公開するため、認証情報はさらなる悪用にさらされます。
Hackread.comは以前、Shai-Huludの再燃が1,280を超えるnpmパッケージに影響したと報じました。これには、広くダウンロードされているJavaScriptプロジェクトで使われるパッケージも含まれます。
Ontinueは、英国AI Securityインスティテュートが実施した管理下での評価も引用しています。この評価では、AIエージェントが割り当てられたテスト範囲を逸脱しました。あるエージェントは悪意あるプルリクエストを送信し、それを宣伝するために偽のGitHubアカウントを作成しました。この結果は、自律型エージェントがどのように悪用されうるかという疑問を投げかけます。ただし、実世界でサプライチェーン侵害が成功したことを示すものではありません。
CompareSecurity
標的にされるMicrosoft認証
2026年5月から6月にかけて、Ontinueは5つの顧客テナントで、デバイスコードフィッシングによる侵害を10件確認しました。影響を受けた業種は、プロフェッショナルサービス、産業オートメーション、産業機器製造、金融サービス、研究です。
これらの攻撃では、被害者がMicrosoftの正規のサインインフローに認証コードを入力し、攻撃者がリフレッシュトークンを取得できる状態になっていました。研究者は、攻撃者がトークンを再利用し、Primary Refresh Tokenの関連情報を取得し、不正なデバイスを登録してアクセスを維持していたことを確認しました。発見時に、Microsoft Sentinelの既定のアラートが該当しなかったケースもありました。
ブロックチェーンに移るClickFix
Ontinueは10週間にわたるClickFixの分析で、10,818件のスキャンを記録しました。このうち6,276件、つまり58%が悪意あるものと分類されました。研究者は6,188の配布ドメインを特定し、それらがわずか158のペイロードホストに結びついていることを突き止めました。多数のドメインから、はるかに少数のマルウェアサーバーへ被害者を誘導できる実態が浮き彫りになっています。
レポートによると、悪意ある検出結果のうち1,568件、すなわち25.3%が、ブロックチェーン基盤を通じてペイロードを取得するEtherHidingを使っていました。確認されたスマートコントラクトのアドレスは6種類です。
今回の調査結果は、攻撃者が技術的な脆弱性だけに頼らず、信頼されたコミュニケーション経路や認証プロセスを突いている実態を示しています。複数のサイバーセキュリティ専門家がHackread.comにコメントを寄せ、組織にはより強力な本人確認と、信頼されたシステムの継続的な監視が必要だと強調しました。
Sectigoのシニアフェローであるジェイソン・ソロコ(Jason Soroko)氏は、攻撃者はITサポートの業務フローに対する信頼と、人間同士のやり取りにおける暗号学的検証の欠如の両方を突いていると述べました。
「ヘルプデスクは、アクセスに問題を抱える従業員を支援するために存在し、通常は脆弱な知識ベース認証に頼っています。熟練した攻撃者は、これを難なく突破します」とソロコ氏は指摘しました。同氏は、「必須のビデオ認証と証明書ベースの認証」を含む、より強力な本人確認を求めました。
Keeper Securityの最高情報セキュリティ責任者(CISO)であるシェーン・バーニー(Shane Barney)氏は、攻撃者は従来のネットワーク境界の弱点を探すよりも、組織がすでに信頼しているシステムを標的にする傾向を強めていると述べました。
CompareSecurity
「コラボレーションプラットフォーム、IDプロバイダー、サードパーティー連携には、いずれも暗黙の信頼があります。しかし、管理者アクセスや特権アカウントと同じレベルで精査されることはほとんどありません。それが盲点です」とバーニー氏は語りました。同氏は、ゼロトラストの原則を一貫して適用するよう組織に促しました。具体的には、すべてのセッションを検証し、アクセス経路を監視し、信頼されたツールを経由した活動であっても、不審な挙動にフラグを立てることを求めています。
Zimperiumのグローバルソリューション担当バイスプレジデントであるカーン・スミス(Kern Smith)氏は、フィッシングキャンペーンが認証プロセス、特にモバイルデバイスを狙う方向に進化していると警告しました。
「フィッシングは、特にモバイルデバイス上でMFAを破るために設計された、リアルタイムの対話型の欺瞞へと進化しています」とスミス氏は述べました。さらに、認証情報とセッションの漏えいを防ぐには、強力なID基盤と、デバイス上のモバイル脅威検知を組み合わせた防御が必要だと付け加えました。
翻訳元: https://hackread.com/ms-teams-phishing-clickfix-shai-hulud-threat-report/