ハッカーが、Zimbra Collaboration Suiteのコマンドインジェクションの脆弱性(CVE-2026-73570)を悪用しています。この脆弱性により、攻撃者はユーザーの操作なしに、インターネットに公開されたメールサーバーを侵害できます。
EthicalHacking Course
Microsoft Threat Intelligenceは、さまざまな地域・業種の組織で、攻撃者がWebシェルを設置し、権限を昇格させ、認証情報を収集し、メールボックスのデータを一時保管している状況を確認しました。
Zimbraのゼロクリック脆弱性
この「ゼロクリック」攻撃は、オプションのzimbra-snmpパッケージがインストールされ、SNMP通知が有効になっている環境が前提です。細工されたメールを送るだけで、Zimbraのサービスアカウント権限でコマンドを実行できます。攻撃者は認証情報なしで、しかも受信者に悪意あるコンテンツを開かせることなく、最初の足がかりを得ます。
脆弱性が生じるのは、シェルのメタ文字を含む攻撃者制御のSMTP入力が、ZimbraのSNMP通知処理に渡される場合です。サービス状態の監視中に、swatchdogユーティリティがこの悪意ある入力をsnmptrapのシェル呼び出しに組み込み、埋め込まれたOSコマンドが実行されてしまいます。
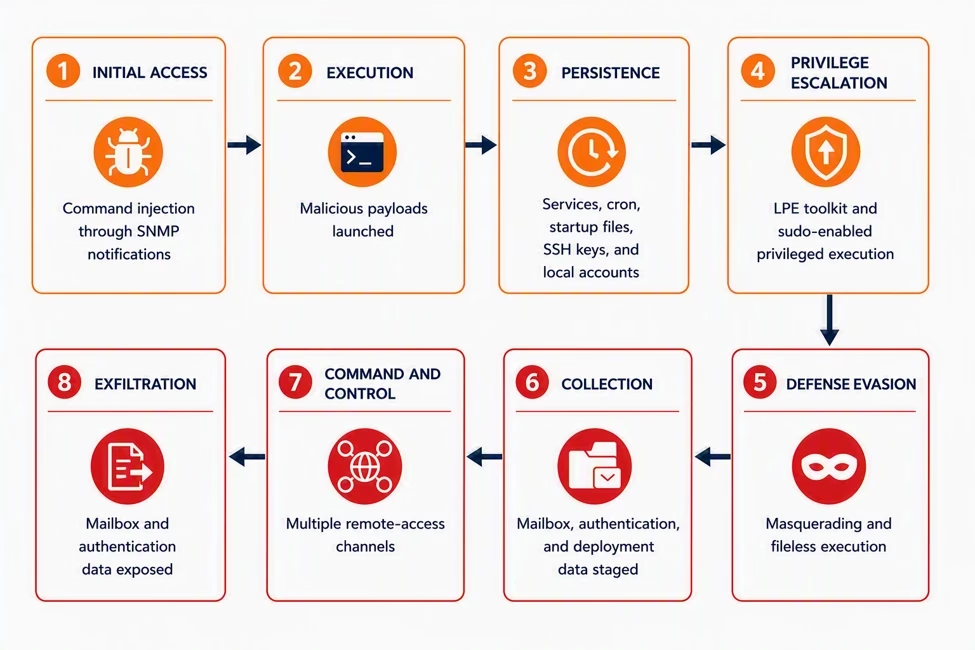
Zimbraは、8月13日の公開に先立つ2026年7月20日に、この問題の修正をバージョン10.1.20でリリースしました。Microsoftは、7月28日から8月7日にかけて、このインジェクションの経路に対する探索活動を確認しています。パッチの提供後、公開前の時期に、この脆弱性を悪用しようとする試みがあったことを示しています。
攻撃者は、インタラクションサービスへのHTTP、DNS、ICMPのコールバックによって、コード実行を検証していました。一部のHTTPプローブには特徴的なUser-Agent「ZB73570」が含まれており、ランダム化したコールバック用サブドメインによって悪用の成功を確認していました。
StudySecurity
悪用に成功した攻撃者は、エンコードされたペイロードを復元し、JettyおよびmailboxdのディレクトリにJSP Webシェルを設置しました。Webルートの権限を一時的に変更し、その後に元へ戻すことで、基本的な権限チェックで痕跡が残らないようにしていました。ほかにも、スクリプトのダウンロード、リバースシェルの確立、メモリを使ったコマンド実行といった手口が確認されています。
Microsoftは、正規のZimbraサービスヘルパー、書き込み可能なmailbox-managerのログディレクトリ、sudoのPAM設定を悪用した権限昇格の事例を報告しています。
攻撃者はファイルの所有者を操作し、pam_execフックを悪用して、パスワード不要で無制限のsudo権限を獲得しました。その後、設定内容を元に戻しつつ、昇格した権限は維持していました。
永続化には、zimlog.serviceの作成が使われました。これはZimbraのアプリケーションディレクトリの外に設置された、偽装systemdユニットです。
攻撃者はタイムスタンプを書き換えて既存サービスに見せかけ、起動時に実行されるようにしていました。さらに、ZimbraのSSH IDとrsyncを再利用し、信頼されたクラスタノード間でツールやWebシェルを拡散させていました。
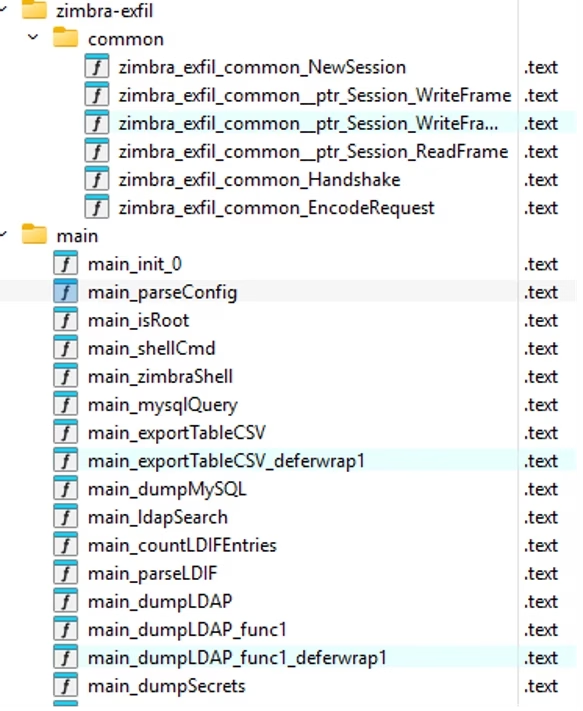
別のペイロードチェーンでは、Go言語製のインストーラー「zimdown2」と、リモートアクセスエージェント「zimclient2」が展開されました。このエージェントは、対話型シェル、ファイル転送、SOCKS5プロキシに対応し、WebSocket、TLS、生のTCPなど複数の通信方式を使えます。
攻撃者は、一元管理されたサービスの認証情報とLDAP属性を狙っていました。対象にはzimbraPreAuthKey、zimbraAuthTokenKey、zimbraTwoFactorAuthSecretが含まれます。
Zimbra専用のGo言語製インプラントは、データベースの内容を書き出し、証明書、秘密鍵、設定ファイルも一時保管していました。トークン署名用の情報が盗まれると、個々のパスワードがなくてもアカウントのなりすましが可能になるおそれがあります。
あるサーバーでは、攻撃者がメールボックスのバックアップをアーカイブし、AzCopyでAzure Blobの宛先へ転送しようとしました。Microsoftは、データの収集と窃取の試みを確認しましたが、転送は失敗に終わりました。
StoreBig Data
管理者には、Zimbraをバージョン10.1.20以降へアップグレードすることが推奨されています。すぐにパッチを適用できない場合、Microsoftはzimbra-snmpパッケージの削除とSNMP通知の無効化を勧めています。
防御側は、リバースシェルのアラートを調査し、すべてのメールボックスノードで不審なJSP Webシェルがないか確認する必要があります。あわせて、想定外のsystemdサービスやsudoの変更を点検し、Zimbraの認証シークレットをローテーションしてください。Microsoftは、この攻撃チェーンには複数の侵害が含まれ、個々のホストに記載されたすべての段階が現れるとは限らないと注意を促しています。
侵害指標(IoC)
ネットワーク指標
| 指標 | 種別 | 役割 |
| 117.107.25[.]243:7071 | IPv4(C2) | ドロッパーC2(de.shを配信) |
| 192.255.193[.]111:9004 | IPv4(C2) | マイナーC2(.kworker_sysとして配置されたbuild_amd64暗号資産マイナーを配信) |
| transzimbra[.]linkpc[.]net | ダイナミックDNSドメイン | ドロッパーC2(agent.sh/agent2.sh/zimdown2を配信) |
| psk1zim[.]abrdns[.]com/agentws | ダイナミックDNSドメイン | zimclient2のWebSocket(ポート80、/agentws)および生TCP(8080)のコマンドチャネル |
| tls[.]psk1zim[.]abrdns[.]com | ドメイン(C2) | zimclient2のTLSコマンドチャネル(ポート443) |
| wslogzimbra[.]linkpc[.]net/wsstat | WebSocket URL | zimdown2インストーラーのステータス報告用。ペイロード配信ホストとは別 |
| mexico-cashpay-test.s3.dualstack.mx-central-1.amazonaws[.]com/pakistan/2026/aliyun_update.tar.gz | S3ホスト型URL | tarball形式のドロッパー。1台のホストで実行を確認、他のホストでは再試行 |
| 45.32.30[.]235:8081 | IPv4:ポート(C2) | リバースシェル。このキャンペーンで最初に確認されたC2 |
| 45.32.30[.]235:8080 | IPv4:ポート(C2) | 同一のC2 IPで別ポート。対話型セッションとメールストアの一時保管に使用 |
| 193.42.40[.]135:443 | IPv4:ポート(C2) | 組織全体にわたるリバースシェル/偵察の波 |
| 3.209.137[.]175:443 | IPv4:ポート(C2) | 二次C2。インフラ切り替え時に使用 |
| github[.]com/<redacted>/lpe-toolkit | GitHubの公開リリース | 正規の公開ツールを、攻撃者が権限昇格用ペイロードとして転用 |
| 0x25bdA7Feb3553995AD68a9A8Ed8c731b73a71586 | Baseコントラクトアドレス | memfdで実行されるステージのコマンドチャネル。公開RPCプロバイダーではなく、JSON-RPCボディでブロックすること |
ファイルハッシュ(SHA-256)
| 指標 | 種別 | 役割 |
| dee5af1c0f76b45d28bafd6e60c07bb8e391d98addf81ef8f13d073acdb3c48a | SHA-256 | de.sh |
| aea991f694911e321b0ab97534f2ad0291c392c0a43dabff664c563618bd036d | SHA-256 | build_amd64 |
| 6ab7de2509038edf580aef6229c1c3db17f4da8f2d7d940818faf617d1938244 | SHA-256 | agent2.sh |
| bf28f38122bf20d5fac969cc414daa6a890cdea872d389ca93d2092b6b7773cf | SHA-256 | zimdown2 |
| b594a42b8f1c6f090327bb9a3361c2d3515537fb7ac8da6b9061b9a3f330e159 | SHA-256 | Zimclient2 |
| 65A7576C389326B6CDF9C993D0BE6E5D50FED9655D1CDF2A3A50F2C21C8EC435 | SHA-256 | ハッキングツール「Looptik」(GitHubでホストされたLPEツールキット) |
| 22EF852F6EBC39EE71235B90648B4B200B385C47D25C79545986493F8C70DB69 | SHA-256 | 「systemd-resolved」として配置されたローダー。/usr/sbin/_chronydをインストールし、メモリ上のステージ2をデコードする |
| 518FE65DD349180191D9B258AB24876AAED6613CD657D0B626D1FC24E03A22B6 | SHA-256 | デコードされたメモリ上のステージ2。Baseチェーンのコマンドエージェント |
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(defang)されています(例: [.])。元の形式に戻す際は、MISP、VirusTotal、自社のSIEMなど、管理された脅威インテリジェンスプラットフォーム内に限ってください。
サイバー脅威を被害が出る前に阻止し、MTTRを21分短縮。ANYRUNのサンドボックスをSOCに統合しましょう。
翻訳元: https://gbhackers.com/hackers-exploit-zimbra-zero-click-flaw/