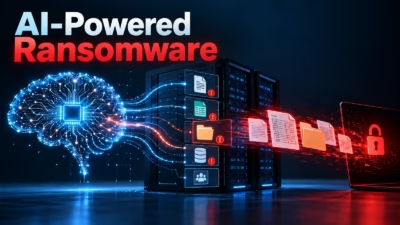
ランサムウェアの攻撃者は、生成AIを使ってフィッシングの誘い文句を洗練させ、侵害したネットワークから価値の高いデータを探し出し、カスタムマルウェアを量産しています。
Zscaler ThreatLabzによると、こうした手法により、初期侵入から恐喝までの時間が短くなっています。この分析は、同社の「2026 Ransomware Report」と関連ブログ記事で公表されました。
多くのランサムウェア集団は、最初の足がかりを得るために、質よりも量に頼ってきました。そのため、ユーザー向けのセキュリティ意識向上トレーニングでは、フィッシングメールや偽サイトに見られる誤字、不自然な文法、そのほか明らかな欠陥を見抜くことに重点が置かれてきました。
一般公開されている生成AIプラットフォームを使えば、こうした欠陥の多くは解消されます。攻撃者はいまや、標的の母語でメールやWebサイトなどを作成でき、正規の通信に紛れ込ませることができます。説得力のある誘い文句は、被害者がリンクをクリックしたり、ファイルをダウンロードしたりする可能性を高めます。
フィッシングは、被害者にRMM(リモート監視・管理)ツールをインストールさせる手段としてよく使われます。このツールを使えば、攻撃者は被害者のシステム全体、場合によってはより広い環境にまで完全にアクセスできるようになります。
いったん侵入すると、結果を左右するのはスピードです。侵入者が素早く動いて機密データを見つけるほど、検知される可能性は低くなります。生成AIは、大量のコンテンツを分類・検索する作業に適しています。
攻撃者は、侵害したシステムがアクセスできるあらゆるリソースにAIを向け、窃取や暗号化の対象として最も価値が高い、あるいは被害が大きい資料を選び出せます。
Zscalerが公開した調査によると、ThreatLabzはこれを、初期侵入後に行われる偵察の一種と位置づけています。従来のスクリプトやプレイブックよりも高速です。
最も機密性の高いファイルが露出すると、被害者に支払いを迫る圧力が強まります。データを取り戻すため、あるいは公開を防ぐために支払いに応じる可能性が高まるためです。
生成AIは、スクリプトやマルウェアの作成・修正も加速させます。短期間で次々と亜種が生まれるとファイルやネットワークのシグネチャが変化するため、従来型のウイルス対策ソフトからファジーハッシュ、トラフィックのフィンガープリンティングに至るまで、シグネチャベースの検知は信頼性が低下します。
また、攻撃者は、防御側が積極的に探索する一般的なツールに依存する必要もなくなりました。かつてカスタムツールは、潤沢な資金を持つ集団の専売特許でした。現在では、意欲があり、無料または盗まれたLLMアカウントを持つ攻撃者であれば、誰でも作成できます。
このため、カスタムツールの存在は、高度な攻撃者であることを示す明確な目印ではなくなりました。一般的なランサムウェアの攻撃者が、より大規模で資源の豊富な集団のように見えるため、攻撃者の特定(アトリビューション)は難しくなっています。
Zscalerは、防御側も同様のAIを活用すれば対抗できると主張しています。調査を踏まえた対策は次のとおりです。まず、洗練された文面はもはや警戒すべきサインではないため、フィッシング対策トレーニングを見直し、依頼内容や予期しないRMMのインストールを確認することを重視します。あわせて、未承認のRMMツールを監視して制限し、シグネチャだけに頼らず、振る舞いベースの検知とゼロトラストのテレメトリを活用します。
セキュリティチームはさらに、セグメンテーションと最小権限によってデータへのアクセスを制限し、AIを使った侵入者が見つけて悪用できる範囲を狭める必要があります。加えて、AIベースのWebフィルタリングで新たなフィッシングサイトやコマンド&コントロール(C2)インフラをブロックし、インシデント対応とデータ保護のプログラムを整備して、テストを続けることも求められます。
Zscaler自社の対応範囲には、Agentic SecOps、Secure Web GatewayのAIベース検知、Zero Trust BrowserのAI機能があります。これらはベンダー側の主張であり、第三者による検証は行われていません。
レポートは、AIを、長く続くセキュリティの攻防における最新の局面と位置づけています。攻撃者は効率を高めますが、AIを導入し、テスト済みのプログラムを維持している防御側が、必ずしも不利になるわけではありません。
翻訳元: https://cyberpress.org/ai-ransomware-sensitive-company-data/