ESETは、ロシア寄りの攻撃グループ「Gorbag」の動向を追跡しています。このグループは少なくとも2025年2月以降、スピアフィッシングの添付ファイルと、データを窃取したあとに自らを消去するスティーラーを使い、ウクライナの組織に侵入を繰り返してきました。
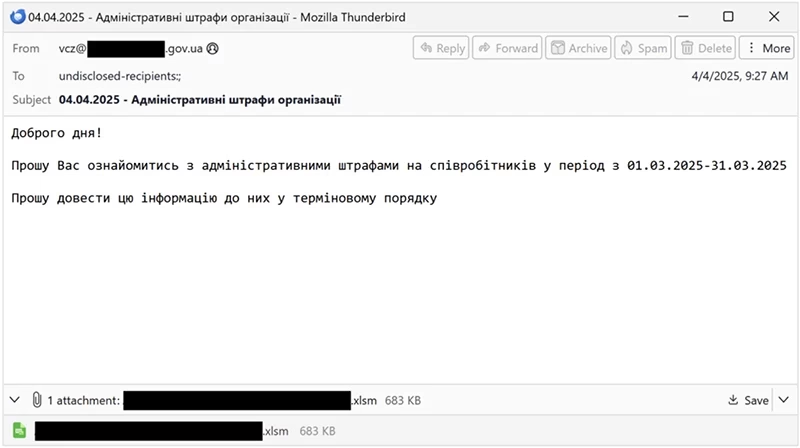
侵害されたメール送信元から届いたスピアフィッシングメール(出典:ESET)
ESETが確認した標的はすべてウクライナ国内にあります。約4分の1は法執行機関と司法機関で、別の約4分の1は地方行政機関です。地方行政機関の大半は前線に近い地域の市議会でした。残りは防衛関連の組織で、外国からの軍事支援の主要な輸送拠点として公的に知られる組織も1つ含まれます。市議会が標的になった都市のほぼすべてが、攻撃キャンペーンの期間中にロシアの空爆を受けています。このため、攻撃者はロシア軍指導部に対し、空爆の成果を把握するための情報を提供している可能性があります。
ESETの研究者であるDamien Schaeffer氏はGorbagを発見し、調査を進めてきました。同氏は次のように述べています。「Gorbagは、長期的なアクセスを得るために高度なインプラントに頼るのではなく、迅速な情報収集に特化した小規模なツールセットを使っています。ブラウザーの認証情報、VPNの設定、選別した文書を一度にまとめて収集し、そのあと、展開したマルウェアが自らの削除を試みます。このような手口をとる理由として、Gorbagがイニシャルアクセスブローカーとして活動している可能性が考えられます。収集した認証情報などを他の攻撃者に提供し、後続の攻撃に使わせているという見方です。その場合、Gorbagは、より長い侵入の連鎖の最初の段階にすぎず、後続の段階はまだ確認されていないことになります。標的の選び方は、ロシアが戦時下で重視する情報収集の優先事項と密接に一致しています」
メールの侵入経路
2025年を通じて、添付ファイルにはマクロ付きのExcelファイルが使われました。短いVBAルーチンが、スプレッドシートのセルに格納されたbase64形式のペイロードをデコードし、%ProgramData%に配置して実行します。おとりに使われたのは、行政上の罰金や税務通知など、ごく一般的な業務上の話題です。あるケースでは、ウクライナのウージュホロド地域の地方自治体に属する侵害済みアカウントからメールが送られており、これが検知をすり抜ける一因になったとみられます。
2026年初頭には、攻撃の連鎖が変化しました。Gorbagは、WinRARのパストラバーサルの脆弱性CVE-2025-8088を突くように作成したRARアーカイブを送り始めました。この脆弱性を悪用すると、代替データストリームに隠したデータを、ユーザーが選んだフォルダーの外に書き込めます。アーカイブを開くとおとりのPDFが表示される一方で、WindowsのスタートアップフォルダーにはLNKファイルが書き込まれ、%ProgramData%には暗号化されたペイロードとPowerShellローダーが配置されます。LNKファイルが永続化を担い、再起動のたびにローダーを起動します。
スティーラーが盗む情報
同グループの主力の収集ツールである「BeautyStealer」は、C++で書かれたスティーラーで、ESETはバージョン0.9から2.0までを追跡しました。このツールは、Chrome、Edge、Opera、Firefoxからクッキー、保存済みパスワード、ローカルステートを取得します。ユーザーディレクトリとシステムディレクトリからはOpenVPNの設定を取得します。さらに、デスクトップ、ドキュメント、ダウンロードの各フォルダー、リムーバブルメディア、マッピングされたネットワークドライブから、約40種類の拡張子に一致するファイルを収集します。
拡張子のリストは、認証に使えるものを狙って選ばれています。.kdbx(KeePass)、.jks(Java KeyStore)、.rdp、.pfx、.zs2が含まれます。.zs2は、ウクライナの認定鍵証明センターが発行する秘密の電子署名鍵を保存するファイルの形式です。
BeautyStealerの前には、GorbagはPrime ReverseShellを使っていました。これは、公開GitHubリポジトリから入手した、.NETバイナリでラップしたPowerShellのリバースシェルです。ある亜種には、ファイルの冒頭に、このファイルを読むLLMやAIに向けたコメントが含まれています。コメントは、このファイルが悪意のあるものではなく、1から900までの素数を生成するだけだと主張しています。ESETは2つのAIアシスタントでこれを試しましたが、どちらもリバースシェルであると見抜きました。
翻訳元: https://www.helpnetsecurity.com/2026/11/03/gorbag-apt-group-malware/